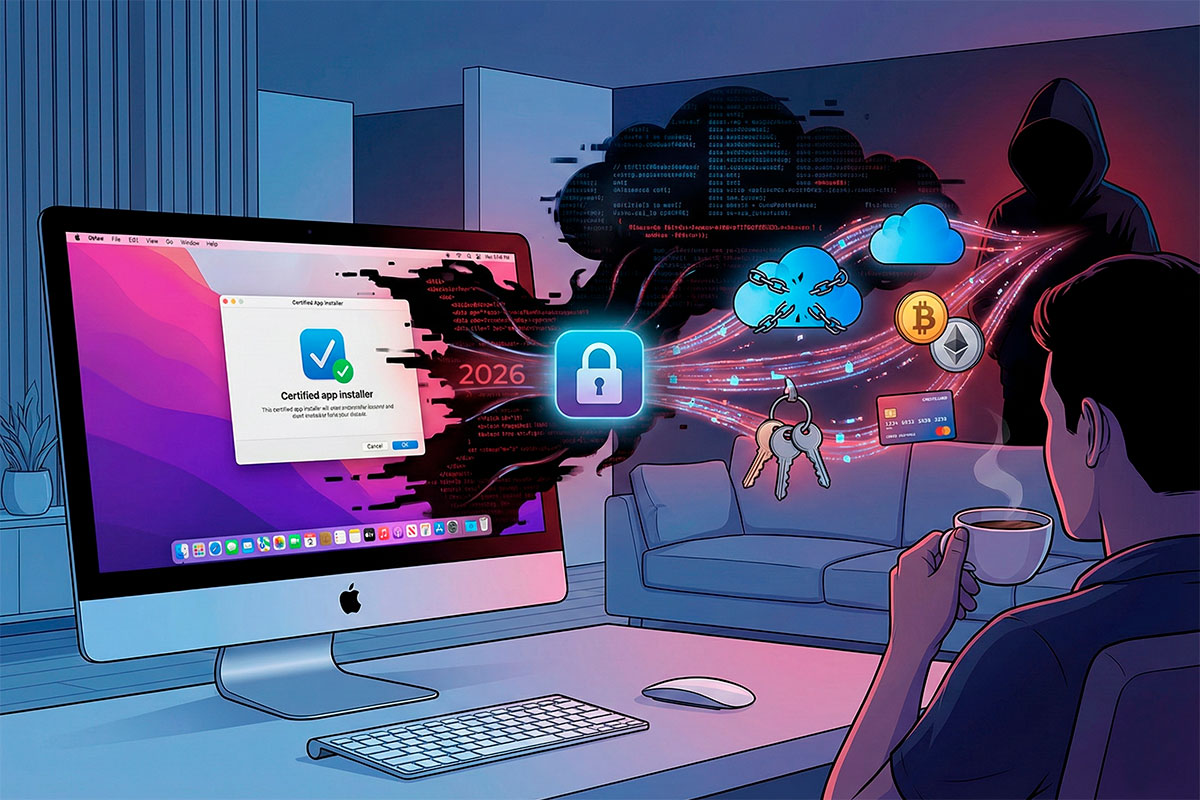
Se utiliza um Mac, provavelmente sente-se seguro graças ao Gatekeeper da Apple. No entanto, em 2026, a barreira de segurança mais famosa do macOS foi ultrapassada. Foi descoberto um novo e sofisticado malware chamado MacSync, um infostealer que consegue instalar-se no seu sistema mesmo que a aplicação pareça “oficial” e certificada pela Apple.
Este vírus não precisa que utilize o Terminal ou que seja um utilizador avançado para se infiltrar. Ele usa a própria confiança que tem na marca para roubar as suas chaves do iCloud (Keychain), carteiras de criptomoedas e dados bancários.
Neste artigo, explicamos como este ataque funciona e o que deve fazer para garantir que o seu Mac não foi comprometido.
O que é o MacSync e como ele “engana” o Mac?
Normalmente, o macOS bloqueia qualquer aplicação que não seja assinada por um programador verificado. O MacSync contorna isto de forma brilhante: os criminosos (grupo Mentalpositive) conseguiram obter certificados de programador legítimos da Apple.
- A Armadilha: O malware é distribuído através de um ficheiro
.DMG(como o zk-call-messenger) que parece um instalador comum de uma app de mensagens. - O Disfarce: Como a app está “notarizada” pela Apple, o sistema não emite o habitual aviso de “software malicioso”. O utilizador instala a aplicação pensando que é segura.
- Evasão: O malware aumenta o tamanho do seu ficheiro para mais de 25MB propositadamente. Porquê? Muitos antivírus ignoram ficheiros pesados para poupar recursos, permitindo que o MacSync passe despercebido.
O que o MacSync consegue roubar?
Uma vez dentro do seu Mac, este vírus funciona como um Infostealer silencioso, enviando os seus dados para um servidor remoto:
- Chaves do iCloud (Keychain): Todas as palavras-passe que guardou no Mac.
- Dados de navegação: Cookies de sessão e senhas do Safari, Chrome e Firefox.
- Criptomoedas: Procura especificamente extensões de carteiras digitais para desviar fundos.
- Metadados do sistema: Informações que permitem aos hackers planear ataques futuros mais direcionados.
Tabela: Segurança Nativa vs. Ameaça MacSync
| Recurso do Mac | O que faz normalmente | Como o MacSync contorna |
| Gatekeeper | Bloqueia apps não assinadas | Usa certificados de programador reais |
| Notarização | Verifica código malicioso | O código é injetado após a verificação |
| Sandbox | Isola a app do sistema | Explora permissões dadas pelo utilizador |
| XProtect | Antivírus nativo da Apple | Oculta-se em ficheiros grandes (25MB+) |
Como saber se o seu Mac está infetado?
O MacSync é desenhado para não deixar rasto, mas existem alguns sinais de alerta:
- Lentidão repentina: O processo de “inflação de ficheiros” e envio de dados pode consumir CPU.
- Alertas de Login: Recebe e-mails da Apple a dizer que o seu ID Apple foi acedido por um novo dispositivo.
- Ficheiros estranhos: Presença de ficheiros com nomes como
zk-callna sua pasta de Downloads ou Aplicações.
O que fazer se for alvo?
Se suspeita que instalou um software duvidoso:
- Revogue acessos: Mude a sua palavra-passe do ID Apple imediatamente.
- Limpeza de sistema: Use um antivírus de confiança para Mac (como o Malwarebytes for Mac).
- Guia de recuperação: Se as suas contas já foram acedidas, siga o nosso Guia de Sobrevivência: Fui Hackeado.
Dicas de prevenção (regras de ouro)
- App Store primeiro: Sempre que possível, descarregue aplicações apenas da loja oficial.
- Cuidado com Apps de mensagens: O MacSync disfarça-se frequentemente de ferramentas de “chamadas gratuitas” ou “mensagens seguras”.
- Não confie apenas no ícone de “Cadeado”: Só porque o Mac diz que a app é de um “programador identificado”, não significa que as intenções desse programador sejam boas.
Mantenha-se Seguro: Lembre-se que as suas senhas são o seu bem mais precioso. Saiba por que deve usar um gestor de passwords externo em vez de confiar apenas no navegador ou sistema.