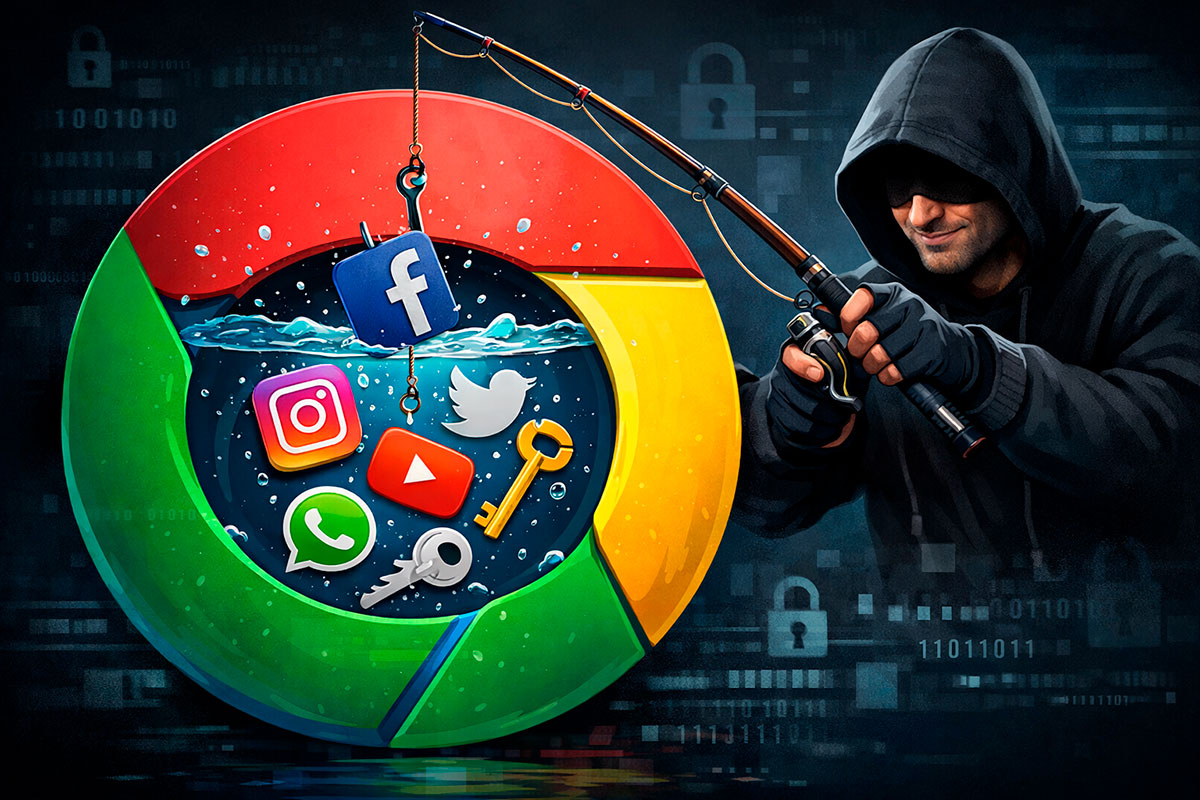
Imagine um carteirista digital que entra na sua casa, não parte nada, não faz barulho, mas leva consigo uma cópia de todas as suas chaves. É exatamente assim que funciona um Infostealer.
Ao contrário de um vírus comum que trava o PC, o Infostealer é desenhado para ser invisível. O seu único objetivo é roubar as palavras-passe guardadas no navegador, cookies de sessão e carteiras de criptomoedas. Em 2026, este é o malware que mais cresce e a principal causa de contas de redes sociais e bancos serem invadidas.
Neste guia, explicamos como este “ladrão de informações” opera e o que deve fazer se suspeitar que o seu PC foi infetado.
Como funciona um Infostealer? (O ataque silencioso)
O Infostealer (como o famoso Lumma ou RedLine) não quer destruir o seu Windows. Ele quer os seus dados. O processo é cirúrgico:
- Infiltração: Entra no PC (geralmente via downloads piratas ou anúncios falsos).
- Varrimento: Procura as bases de dados do Chrome, Edge ou Firefox onde as senhas estão guardadas.
- Exfiltração: Empacota tudo num ficheiro chamado “Log” e envia-o para o servidor do hacker via Telegram ou canais ocultos.

O que é que estes piratas informáticos roubam realmente?
Não são apenas as suas passwords. Os hackers procuram:
- Cookies de Sessão: Isto é o mais perigoso. Permite que o hacker entre no seu Facebook ou Gmail sem precisar de password e contornando a autenticação de dois fatores (2FA), pois o site “acha” que é você que já tem a sessão iniciada.
- Criptomoedas: Ataca extensões como a MetaMask para esvaziar carteiras digitais.
- Dados de Cartão de Crédito: Se os gravou no preenchimento automático do browser, eles agora são do hacker.
Como ocorre a infeção? (Os 3 perigos maiores)
- Software “Grátis” e Cracks: Aquela ferramenta para ativar o Office ou o “cheat” para o jogo é o esconderijo perfeito para um Infostealer.
- Malvertising: Anúncios no Google que parecem sites oficiais (ex: um instalador falso do VLC ou AnyDesk).
- Tutoriais no YouTube: Vídeos que prometem software caro de graça, mas o link na descrição instala o vírus em segundos.
Aviso de Segurança: Se o seu computador está lento, pode ser um sinal de malware em segundo plano. Aprenda a limpar e acelerar o seu PC com estas ferramentas gratuitas.
Como saber se foi infetado?
Como ele é silencioso, não há janelas de erro. Os sinais são externos:
- Recebeu alertas de “Novo Login” no seu e-mail vindos de outros países.
- As suas sessões em sites (como o Facebook) expiram e pedem login constantemente.
- Amigos dizem que está a enviar links estranhos por mensagem.
- Se a sua conta foi restrita no WhatsApp, pode ter sido alvo de um Infostealer que usou o seu número para spam.
Guia de recuperação urgente:
- Desconecte a internet: Se suspeita de infeção, corte o sinal para impedir o envio de mais dados.
- Scan com Antivírus específicos: O Windows Defender às vezes falha aqui. Use o Malwarebytes ou HitmanPro.
- Troque TUDO (No dispositivo certo): NÃO mude as suas passwords no PC infetado. Mude-as a partir de outro telemóvel ou PC limpo. Se mudar no PC com o vírus, o hacker recebe a nova password instantaneamente.
Nota: Este vírus é a razão principal pela qual não deve guardar palavras-passe no navegador Chrome.
Tabela: Como o Infostealer se compara a outros Vírus
| Tipo de Malware | Objetivo | Sintoma Visível |
| Ransomware | Extorsão (Dinheiro) | Ficheiros bloqueados e pedido de resgate |
| Adware | Mostrar Publicidade | Janelas pop-up constantes |
| Infostealer | Roubo de Dados | Nenhum (Silencioso) |
| Trojan | Acesso Remoto | O rato mexe-se sozinho ou PC muito lento |