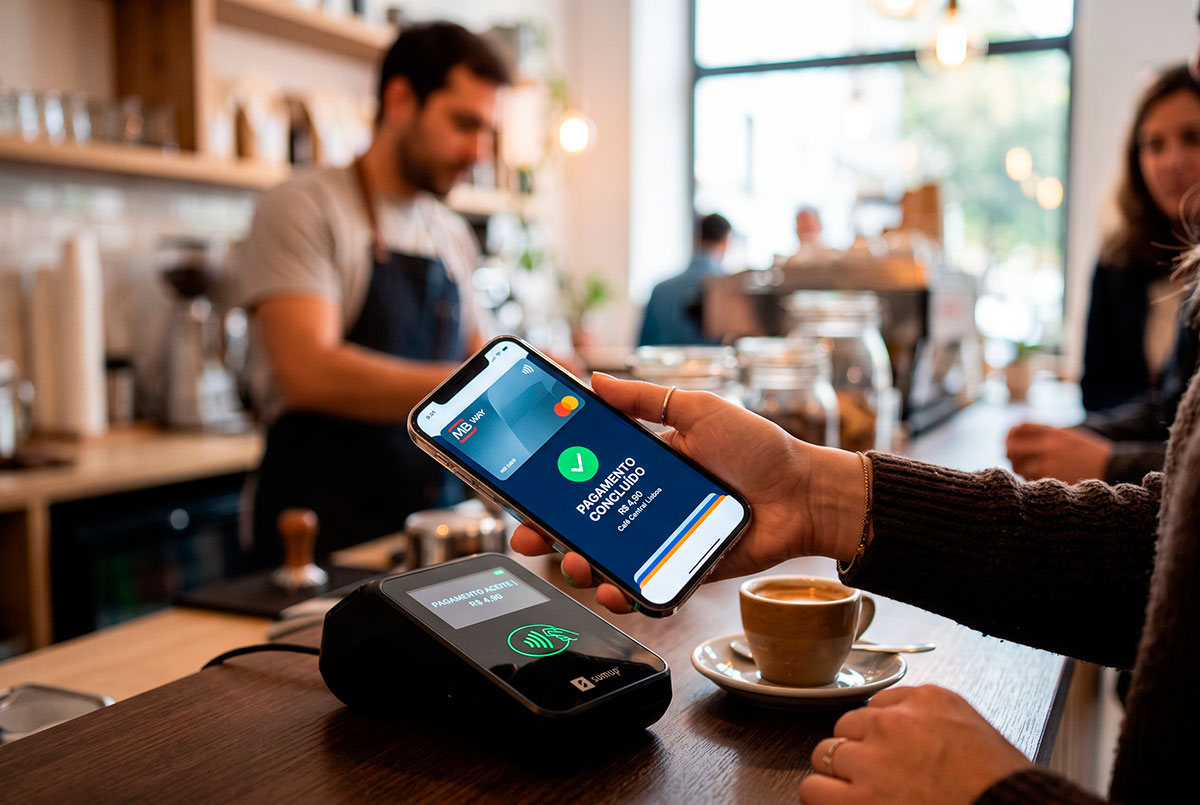
Atualmente, encostar o telemóvel à máquina do terminal de pagamento tornou-se um gesto tão natural como tirar a carteira do bolso. No entanto, é muito comum surgir a dúvida: ao juntar os dados do cartão de crédito ou débito a uma aplicação como o Apple Pay ou o Google Wallet, o dinheiro e as informações bancárias ficam realmente protegidos?
A resposta curta é que sim, este método introduz barreiras de proteção muito eficientes que reduzem substancialmente os riscos em comparação com os cartões de plástico tradicionais. Ainda assim, nenhuma tecnologia é totalmente infalível contra fraudes e descuidos.
O segredo do código secreto: o número real do cartão nunca é revelado
Quando faz uma compra numa loja física ou num site através da carteira digital, o número impresso no seu cartão de plástico nunca é partilhado com o comerciante.
Em vez de enviar os dados reais, o sistema cria uma espécie de código substituto temporário (tecnicamente chamado “token”). Este código só serve para aquela transação específica e para aquele telemóvel. Significa isto que, se um cibercriminoso conseguir intercetar a comunicação durante o pagamento, o dado obtido será completamente inútil para tentar fazer outras compras noutros locais.
No caso dos iPhones, este código fica guardado num leitor interno especial e isolado do resto do telemóvel. Na plataforma Android, o sistema gera igualmente números virtuais que escondem a conta verdadeira do utilizador.
A proteção no iPhone: confirmação passo a passo
Para concluir um pagamento através de um dispositivo da Apple, a transação só é autorizada quando o utilizador confirma a sua identidade. Esta validação é feita através do reconhecimento facial (Face ID), da impressão digital (Touch ID) ou do código de bloqueio do aparelho.
Além disso, durante a aproximação à máquina de pagamento, o sistema gera uma informação única e irrepetível para aquela compra. Se o telemóvel for perdido ou roubado, qualquer pessoa que o encontre ficará impedida de efetuar pagamentos, uma vez que não conseguirá ultrapassar a verificação biométrica.
A proteção no Android: segurança adaptada ao dia a dia
Nos dispositivos Android, a Carteira do Google exige obrigatoriamente que o telemóvel tenha um método de bloqueio ativo, seja ele um PIN, uma palavra-passe ou leitura biométrica avançada.
Para facilitar a utilização diária, o sistema pode manter o telemóvel autorizado durante alguns minutos após ter desbloqueado o ecrã, evitando ter de autenticar a identidade repetidamente em compras consecutivas. Há também exceções práticas configuráveis, como o pagamento de bilhetes em transportes públicos, em que é possível passar o telemóvel no validador de forma mais rápida.
O que fazer em caso de perda ou roubo do telemóvel?
Se o telemóvel desaparecer, existem ferramentas oficiais e gratuitas para bloquear os acessos à distância:
- Em dispositivos Apple: Através da ferramenta de localização da conta iCloud, é possível ativar o “Modo Perdido”. Esta ação bloqueia imediatamente o aparelho e suspende a utilização de todos os cartões associados ao Apple Pay.
- Em dispositivos Android: Através do serviço de localização do Google, pode marcar o telemóvel como perdido, bloqueá-lo remotamente ou apagar por completo todos os dados do dispositivo.
A atenção do utilizador continua a ser fundamental
Embora as aplicações de pagamento digital ofereçam níveis de proteção superiores aos dos cartões físicos tradicionais, a segurança depende sempre dos hábitos do próprio utilizador. Definir códigos de acesso fáceis de adivinhar ou cair em esquemas de mensagens falsas (phishing) continua a ser a principal porta de entrada para que terceiros consigam aceder aos seus dados.