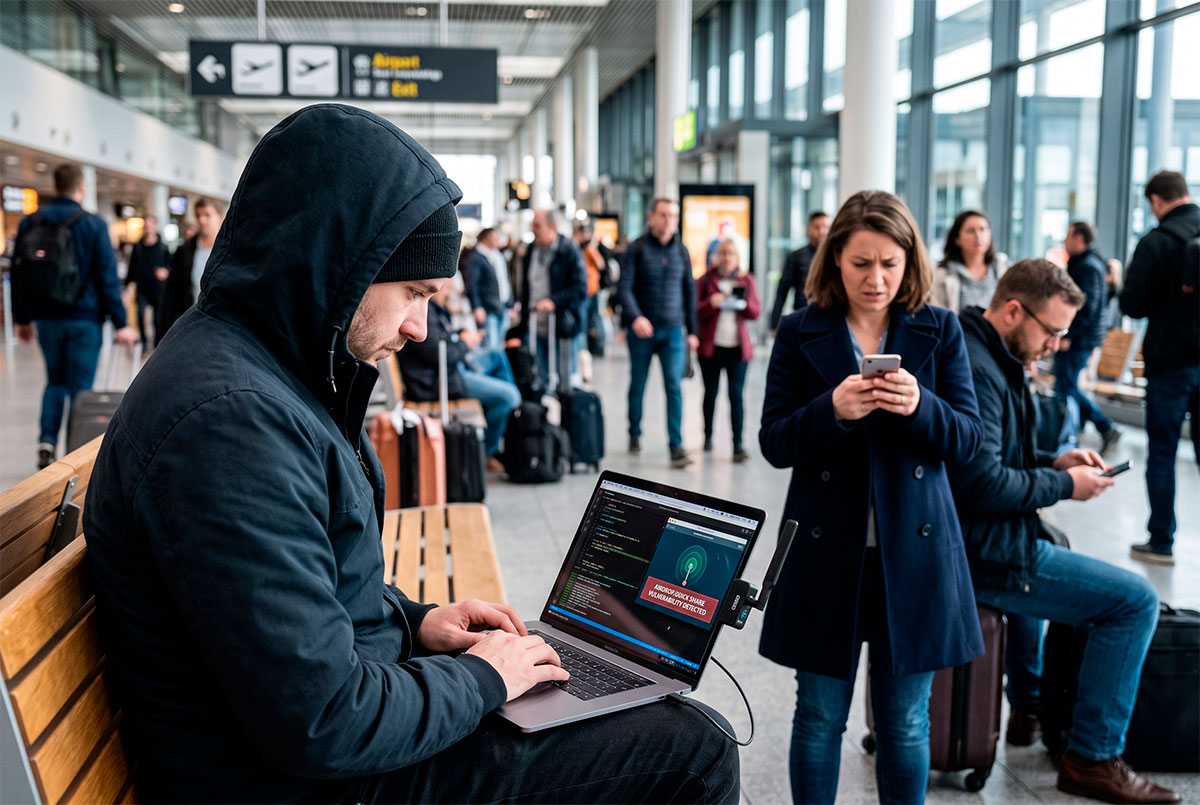
Investigadores do prestigiado centro de segurança CISPA Helmholtz identificaram vulnerabilidades críticas nos sistemas de partilha sem fios AirDrop (da Apple) e Quick Share (da Google e Samsung). Segundo o estudo, as falhas afetam mais de cinco mil milhões de dispositivos em todo o mundo.
A ameaça permite que um atacante, localizado a até 30 metros de distância e utilizando apenas um portátil, explore brechas de software para encravar telefones e computadores — sem que a vítima precise de clicar em hiperligações maliciosas, estar ligada à mesma rede Wi-Fi ou ter contacto físico com o criminoso. Saiba como o problema funciona e como alterar as definições de privacidade no seu equipamento.
Qual é a origem do problema de arquitetura?
Segundo os especialistas, a falha reside na própria arquitetura “invisível” das duas ferramentas. Tanto o AirDrop como o Quick Share ativam automaticamente serviços em segundo plano assim que detetam um dispositivo compatível nas proximidades.
O ponto crítico é que estes serviços analisam os dados recebidos antes de confirmarem a identidade do remetente ou solicitarem autorização ao utilizador. É precisamente nesta “janela de oportunidade”, ocorria antes do processo de autenticação, que os atacantes conseguem injetar pacotes de dados malformados.
O que o ataque faz de facto? É importante destacar que estas brechas não foram desenhadas para roubar fotografias ou ficheiros pessoais do seu dispositivo. O objetivo principal deste tipo de exploração é causar negação de serviço (DoS), esgotar a memória RAM do sistema e provocar o bloqueio contínuo do telemóvel ou portátil.
O que afeta cada ecossistema?
A gravidade e o impacto das falhas variam consoante o sistema operativo que você utiliza no dia a dia:
| Sistema Operativo / Plataforma | Nome do componente afetado | Como o ataque atua? | Impacto no dispositivo |
| Apple (iOS, macOS, visionOS) | Serviço sharingd e leitor XML. | Envio de mensagens malformadas em ciclo contínuo. | Bloqueio do AirDrop, Handoff, AirPlay e travamento por falha de memória. |
| Windows (Quick Share Google) | Aplicação nativa de ambiente de trabalho. | Erro de memória do tipo use-after-free. | Instabilidade e fecho inesperado da aplicação e do sistema. |
| Android / Samsung | Protocolo de ligação inicial. | Processamento de dados antes da troca de chaves de segurança (UKEY2). | Interrupção de transferências e falhas no serviço de proximidade. |
A resposta oficial das tecnológicas
As empresas envolvidas agiram no âmbito do processo de divulgação coordenada de segurança:
- Apple: Disponibilizou atualizações de software para mitigar as falhas no leitor de XML e no serviço
sharingd. - Google: Corrigiu a falha de memória na aplicação Quick Share para Windows e recompensou financeiramente os investigadores envolvidos na descoberta.
- Samsung: Manteve sob análise a correção para a sequência de autenticação inicial nos seus dispositivos.
Como alterar as definições de privacidade e proteger-se?
Ajustar a visibilidade do AirDrop e do Quick Share é a forma mais eficaz e imediata de fechar a janela de oportunidade de ataques nas proximidades. A recomendação da Informática Fácil é limitar o recebimento de ficheiros apenas a contactos conhecidos ou desativar a visibilidade quando estiver em locais públicos (como transportes, aeroportos ou centros comerciais).
No iPhone, iPad ou Mac (AirDrop)
- Abra a aplicação Definições.
- Aceda ao separador Geral.
- Toque na opção AirDrop.
- Altere a visibilidade para Apenas Contactos ou Receção Desativada.
No Android ou Tablets Samsung (Quick Share)
- Deslize o ecrã de cima para baixo para abrir o Painel de Definições Rápidas.
- Mantenha pressionado o ícone do Quick Share.
- Na secção “Quem pode partilhar consigo”, selecione Apenas contactos ou Ninguém.
Conclusão: Prevenção ativa nas ligações de proximidade
A descoberta do CISPA reforça que as conveniências do ecossistema moderno — onde os dispositivos “conversam” entre si sem fios e em background — trazem desafios de segurança permanentes. Manter os sistemas operativos dos seus smartphones e computadores rigorosamente atualizados e limitar a visibilidade de ferramentas de partilha a estranhos são passos simples que garantem que os seus equipamentos continuam a funcionar com total estabilidade e segurança.