Muitos utilizadores escolhem o Mac pela promessa de segurança inabalável. No entanto, em 2026, os hackers descobriram que é mais fácil enganar uma pessoa do que um sistema operativo. Um novo golpe sofisticado está a utilizar anúncios patrocinados no Google para levar utilizadores de macOS a instalarem, voluntariamente, software de espionagem.
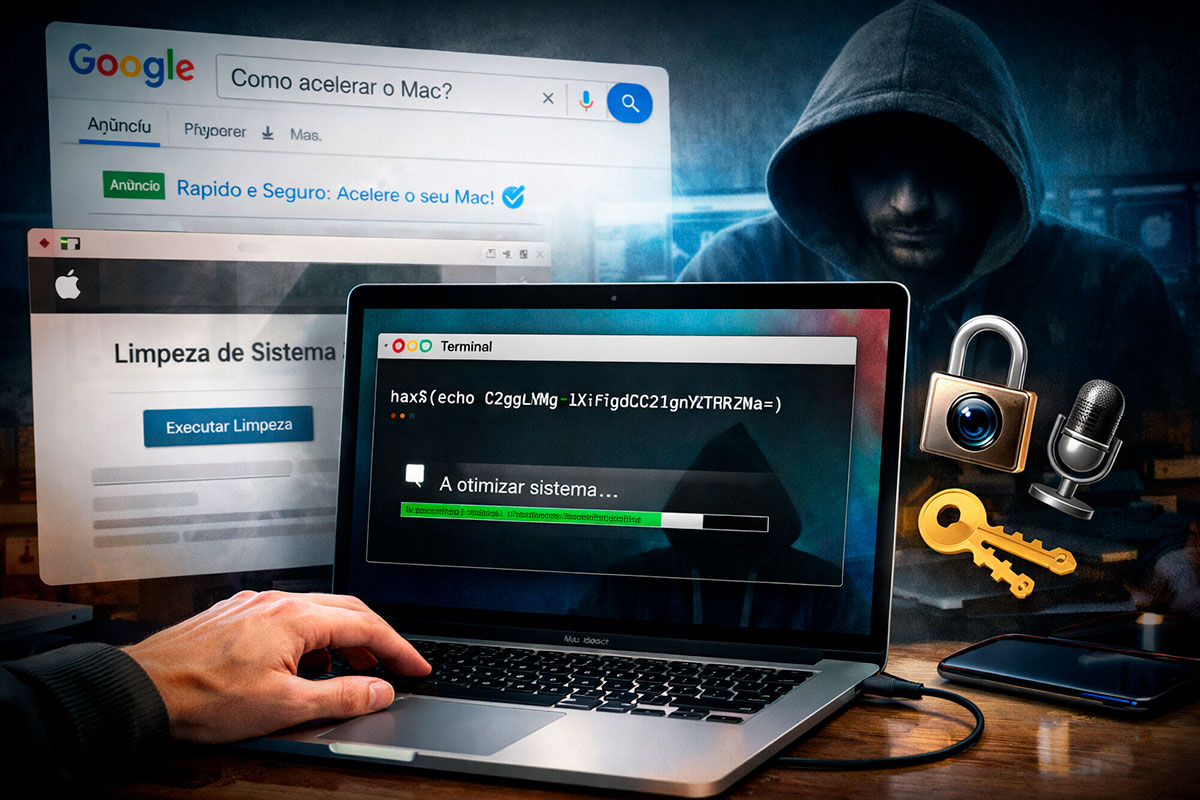
O esquema é tão bem montado que utiliza páginas falsas da Apple quase idênticas às originais e contas verificadas do Google que foram pirateadas. Se costuma pesquisar por “como limpar o Mac” ou “acelerar macOS”, pode estar na mira deste ataque.
1. O isco: A falsa sensação de legitimidade
O ataque não começa num site obscuro, mas sim no topo da sua pesquisa do Google.
- Contas hijacked: Os criminosos usam contas de empresas reais (com selo de verificação) para publicar anúncios. Isto faz com que o algoritmo do Google e o olho do utilizador baixem a guarda.
- O espelho da Apple: Ao clicar, é levado para um site que imita perfeitamente o design da Apple, sugerindo uma “limpeza de sistema necessária” para corrigir erros de desempenho.
2. A armadilha: O perigo do “Copy-Paste” no Terminal
Aqui reside a genialidade (e a maldade) do golpe. Em vez de pedirem para descarregar um ficheiro .dmg (que o macOS bloquearia), eles pedem que execute um comando no Terminal.
- O comando “mágico”: O site fornece uma linha de código que parece inofensiva, mas que está codificada em Base64.
- O que acontece: Quando cola esse código no Terminal e carrega em Enter, o seu Mac descarrega um script oculto. Enquanto aparece uma barra de progresso falsa a dizer “A otimizar sistema”, os hackers estão a:
- Roubar as suas chaves SSH (acesso a servidores).
- Extrair as passwords guardadas no Keychain.
- Instalar um Trojan de Acesso Remoto (RAT) para controlar a sua câmara e microfone.
Tabela: Pesquisa Segura vs. Armadilha (sinais de alerta)
| Elemento | Resultado Legítimo | Sinal de Perigo (Golpe 2026) |
| URL do Site | support.apple.com/... | apple-support-clean.com ou similar |
| Instrução | Descarregar da App Store | Pedir para usar o Terminal |
| Linguagem | Informativa e técnica | Alarmista (“Vírus detetados!”) |
| Código | Texto legível | Sequências estranhas de letras e números |
3. Por que razão o Mac não bloqueia isto?
O macOS tem defesas poderosas como o Gatekeeper, mas quando um utilizador abre o Terminal e executa um comando com privilégios, o sistema assume que o utilizador sabe o que está a fazer. É a exploração máxima da confiança.
Regra de ouro da cibersegurança: O Terminal é o “coração” do seu Mac. Nunca, em circunstância alguma, copie e cole comandos de sites que não conhece, especialmente se a sugestão veio de um anúncio.
4. Como se proteger hoje
Se sente que o seu Mac está lento, existem formas seguras de resolver sem cair em esquemas:
- Use ferramentas oficiais: Se precisa de limpar o disco, utilize as ferramentas integradas em Definições do Sistema > Geral > Armazenamento.
- Desconfie de anúncios: Ignore os resultados com a etiqueta “Patrocinado” em pesquisas de suporte técnico. Vá diretamente ao site oficial da marca.
- Higiene Digital: Se já executou algum comando estranho recentemente, o seu sistema pode estar a ser usado para mineração de criptomoedas em segundo plano ou espionagem.
- Verifique as ventoinhas: Se o seu Mac começou a aquecer sem razão, pode ser sinal de que o malware está a consumir recursos. Limpar o pó das ventoinhas ajuda no calor, mas não remove o vírus!
Conclusão: A segurança começa no clique
Em 2026, o “Mac blindado” é um mito se o utilizador não for cauteloso. Este golpe prova que os hackers estão a investir mais em psicologia (Engenharia Social) do que em código complexo. Mantenha o seu Terminal fechado para estranhos e a sua desconfiança aberta para anúncios “perfeitos” demais.