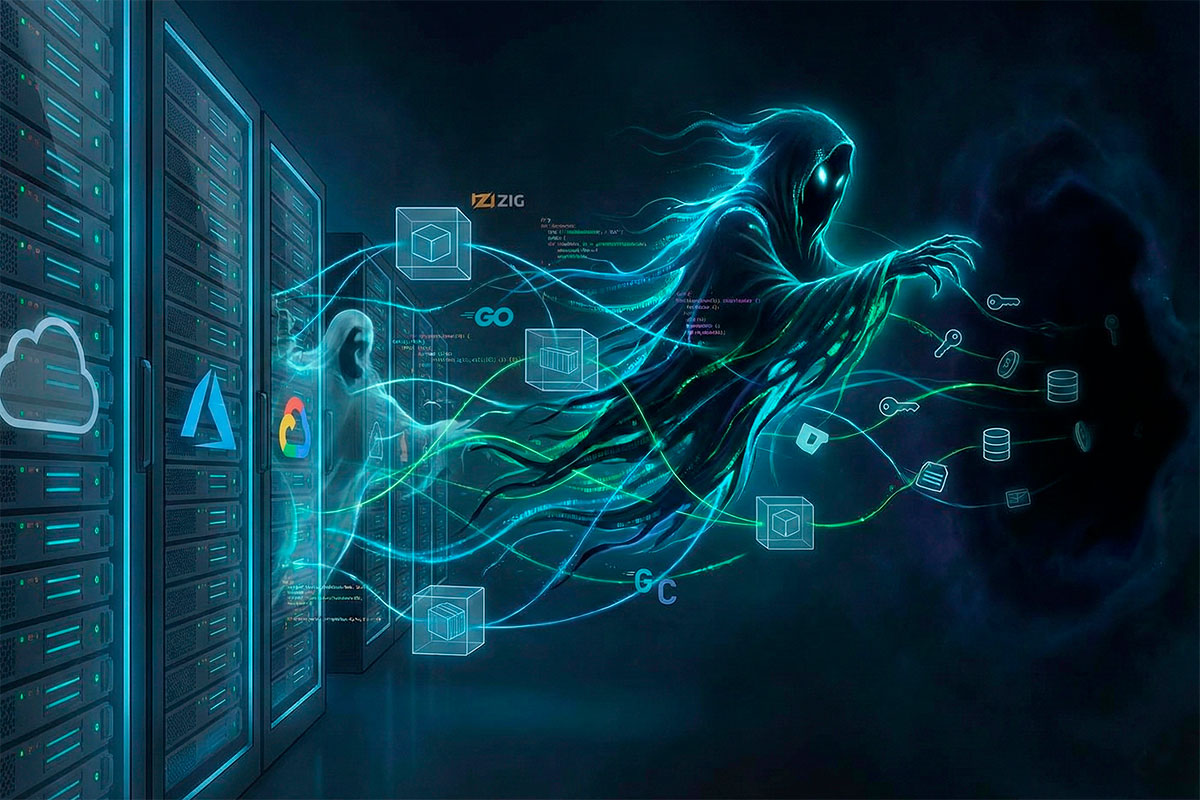
A nuvem é frequentemente vista como um porto seguro, mas o surgimento do VoidLink em 2026 veio provar o contrário. Este não é um vírus comum; é um framework modular de espionagem desenhado especificamente para se esconder nas entranhas do Linux.
Com a capacidade de contornar as defesas da AWS, Azure e Google Cloud, o VoidLink utiliza tecnologias de ponta para se tornar invisível. Se gere servidores ou trabalha com tecnologia, este é o alerta de segurança mais importante do ano.
O que torna o VoidLink tão perigoso?
Ao contrário do malware tradicional que tenta “arrombar a porta”, o VoidLink prefere “viver nas paredes”. Ele foca-se em ambientes de larga escala, como Docker e Kubernetes, onde a monitorização é complexa.
Alvos principais:
- Infraestrutura Cloud: Roubo de recursos e espionagem em instâncias EC2 e similares.
- Cadeia de abastecimento (Supply Chain): Infeção de imagens de contentores para atingir milhares de clientes de uma só vez.
- Dados sensíveis: Foca-se em chaves SSH, tokens de API e credenciais de bases de dados.
A tecnologia híbrida: Zig, Go e C
O VoidLink intriga os investigadores pela sua escolha de linguagens. Ao usar Zig, os atacantes conseguem criar ficheiros extremamente pequenos e difíceis de analisar por ferramentas de segurança padrão.
- Modularidade: Possui mais de 30 módulos que podem ser instalados “on-the-fly” conforme a necessidade do hacker.
- VoidStream: Um protocolo de comunicação que disfarça o roubo de dados como se fosse tráfego comum de navegação (HTTPS ou DNS).
A arma secreta: O uso malicioso de eBPF
A maior sofisticação do VoidLink reside no uso do eBPF (Extended Berkeley Packet Filter).
O eBPF é uma tecnologia legítima do Linux usada para monitorização. No entanto, o VoidLink subverte-a para:
- Interceptar dados diretamente no kernel, antes mesmo de chegarem ao antivírus.
- Ocultar processos e ligações de rede sem alterar ficheiros do sistema (o que o torna quase impossível de detetar com um simples comando
topounetstat).
Nota Técnica: O VoidLink funciona como uma evolução do conceito de Rootkit e Bootkit, operando numa camada tão profunda que a formatação do sistema operativo pode nem sempre ser a solução definitiva.
Comparativo: Malware comum vs. VoidLink (2026)
| Característica | Malware Linux Comum | Framework VoidLink |
| Deteção | Relativamente fácil via EDR | Calcula “Índice de Risco” para se esconder |
| Persistência | Ficheiros de sistema alterados | Usa eBPF (invisível no disco) |
| Linguagem | C / Python | Híbrido (Zig, Go, C) |
| Comportamento | Ataca e propaga-se rápido | Espionagem silenciosa de meses |
| Autodestruição | Raro | Sim (apaga vestígios se detetado) |
Como proteger a sua infraestrutura Cloud?
Detetar o VoidLink exige mais do que um antivírus básico. Os administradores devem focar-se em:
- Monitorização de eBPF: Utilize ferramentas que verifiquem programas eBPF carregados no kernel que não tenham assinatura digital conhecida.
- Zero Trust: Implemente políticas rigorosas onde nenhum processo, mesmo interno, tem acesso automático a chaves SSH ou tokens de API.
- Auditoria de tráfego: Procure por anomalias em protocolos como DNS e WebSockets, que o VoidLink usa para “exfiltrar” (roubar) dados.
- Higiene de contentores: Garanta que as suas imagens Docker são verificadas contra vulnerabilidades antes de irem para produção.
Dica de especialista: Se notar que o seu servidor está a ter comportamentos estranhos ou acessos não autorizados, não mude apenas as passwords no servidor infetado. Siga o nosso Guia de Sobrevivência: Fui Hackeado para isolar a ameaça.
Conclusão: Uma Nova Era de Ameaças Linux
O VoidLink prova que o Linux, embora robusto, não é invulnerável. À medida que as nossas empresas se movem para a nuvem, os atacantes movem-se para o kernel. A vigilância e a atualização constante de conhecimentos são as únicas barreiras eficazes contra este novo tipo de malware “fantasma”.