Quando pensamos num vírus, imaginamos janelas pop-up ou o PC a ficar lento. Mas e se lhe dissesse que existem vírus desenhados para serem totalmente invisíveis, mesmo para os melhores antivírus?
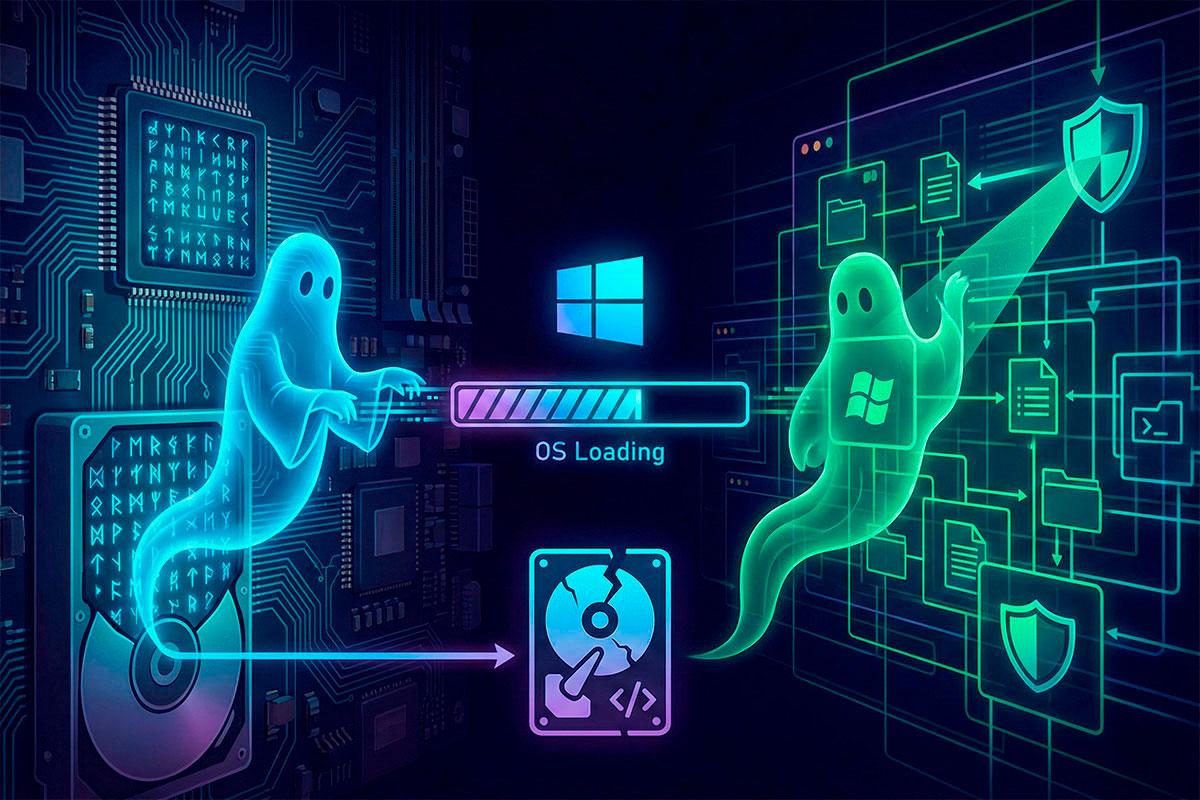
Estamos a falar dos Rootkits e dos Bootkits. Estas são as armas de elite dos hackers: malware que não se limita a infetar ficheiros, mas que “sequestra” o próprio sistema operativo ou o hardware do PC antes mesmo do Windows carregar.
Neste guia, explicamos a diferença entre estas duas ameaças e porque é que, em casos extremos, nem formatar o disco resolve o problema.
O que é um Rootkit? (O mestre do disfarce)
O nome vem de “Root” (o nível máximo de privilégios num sistema) e “Kit” (conjunto de ferramentas). Um Rootkit é um espião infiltrado no coração do Windows.
- A missão: Ocultar outros malwares. Se um hacker instalar um Infostealer para roubar as suas passwords, ele usará um Rootkit para garantir que esse “ladrão” não apareça na lista de processos do Gestor de Tarefas.
- O perigo: Ele altera as funções básicas do sistema. Quando o seu antivírus pergunta ao Windows: “Existe algum ficheiro estranho aqui?”, o Rootkit interseta a pergunta e responde: “Não, está tudo limpo”.
A analogia perfeita: Imagine que chama a polícia (o antivírus) porque ouviu um barulho em casa. No entanto, quem atende a porta é o próprio ladrão, vestido com um uniforme de polícia idêntico ao real. Ele diz que está tudo bem e você acredita.
O que é um Bootkit? (O inimigo que chega primeiro)
O Bootkit é a evolução “pesadelo” do Rootkit. Enquanto o Rootkit precisa que o Windows carregue para agir, o Bootkit instala-se na MBR (Master Boot Record) ou no Firmware (UEFI/BIOS).
- O diferencial: Ele acorda antes do Windows. Quando o seu antivírus começa a funcionar, o Bootkit já tem o controlo total do hardware.
- Persistência extrema: Como ele vive “abaixo” do sistema operativo, muitas vezes formatar o disco ou reinstalar o Windows não o remove, pois ele está escondido na memória da própria motherboard.
Tabela comparativa: Rootkit vs. Bootkit
| Característica | Rootkit | Bootkit |
| Local de infeção | Sistema Operativo (Kernel/Ficheiros) | Inicialização (MBR/VBR/UEFI) |
| Quando ativa? | Após o Windows carregar | Antes do Windows carregar |
| Invisibilidade | Alta (Engana o Antivírus) | Máxima (Engana o Hardware) |
| Dificuldade de remoção | Difícil (Exige scanners de boot) | Extrema (Pode exigir flash da BIOS) |
Casos reais: Quando a ficção se torna realidade
- Sony BMG (2005): A Sony instalou um Rootkit em milhões de CDs de música para evitar a pirataria. O problema? Esse Rootkit abriu “portas” que hackers usaram para invadir PCs em todo o mundo.
- BlackLotus (2023/2025): O primeiro bootkit moderno a conseguir contornar o Secure Boot do Windows 11, provando que nem os sistemas mais recentes estão 100% seguros.
Como se proteger em 2026?
Não basta clicar em “Scan” no antivírus. Para se proteger destes “fantasmas”, precisa de camadas de hardware:
- Ative o Secure Boot e o TPM 2.0: Estas tecnologias verificam se o software que está a arrancar é legítimo. Se o Bootkit tentar mudar o código, o PC recusa-se a ligar.
- Mantenha a BIOS/UEFI atualizada: Os fabricantes lançam patches para fechar buracos que os Bootkits usam para entrar.
- Cuidado com os “Cracks”: Tal como vimos nos ataques de Ecrã Azul, muitos Rootkits vêm escondidos em ativadores de software e jogos piratas.
- Scan de offline (Boot Scan): Use ferramentas que analisam o PC antes do Windows iniciar (como o Windows Defender Offline ou o Kaspersky Rescue Disk).
Conclusão
Rootkits e Bootkits são o lembrete de que a cibersegurança é uma batalha de camadas. Embora sejam raros para o utilizador comum, o risco é real para quem descarrega ficheiros de fontes duvidosas. Mantenha o seu sistema atualizado e, se o seu PC começar a agir de forma estranha mas o antivírus disser que está “tudo bem”, desconfie.