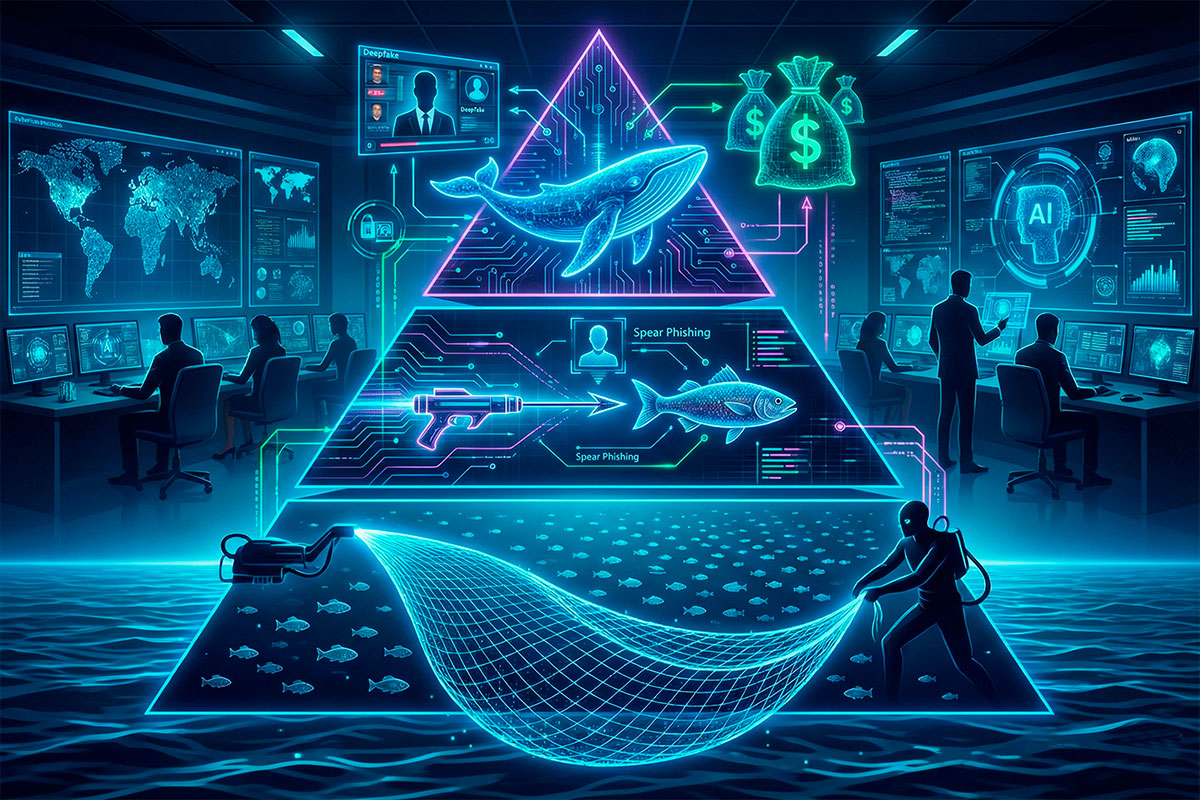
A imagem do hacker solitário a tentar invadir sistemas de forma aleatória faz parte do passado. Em 2026, o cibercrime profissional opera como uma agência de inteligência: com alvos definidos, orçamentos elevados e ferramentas de IA que tornam as mentiras quase impossíveis de detetar.
Os ataques de engenharia social dividem-se numa pirâmide de sofisticação. Quanto mais alto se sobe, mais “valioso” é o alvo e mais perigosa é a armadilha. Neste guia, explicamos as diferenças entre Phishing, Spear Phishing e Whaling e como proteger a sua identidade e a sua empresa.
1. Phishing tradicional: A “pesca de arrasto”
Este é o nível base da pirâmide. O hacker não sabe quem você é; ele apenas lança milhares de iscos e espera que alguém morda.
- O método: E-mails em massa, SMS (Smishing) ou chamadas (Vishing) genéricas.
- O isco: “A sua encomenda está retida”, “Prémio de 500€” ou “Conta bancária bloqueada”.
- A estatística: Se 1 em cada 10.000 pessoas clicar, o ataque já é lucrativo. É um jogo de volume, não de qualidade.
2. Spear Phishing: O ataque com nome e apelido
Aqui o “peixe” é escolhido a dedo. O criminoso estuda o alvo (muitas vezes através do LinkedIn ou outras redes sociais) antes de atacar.
- A tática: O e-mail parece vir de um colega de trabalho, de um fornecedor real ou até do seu gestor direto.
- O gatilho: “Segue a fatura do serviço que discutimos ontem” ou “Podes rever este documento do projeto X?”.
- O perigo: Como o e-mail contém detalhes reais sobre a sua rotina, o seu cérebro baixa a guarda da desconfiança. É aqui que muitos Infostealers silenciosos são instalados.
3. Whaling: A “caça às baleias” do topo
O Whaling é o ataque de elite. Os alvos são as “baleias” das empresas: CEOs, diretores financeiros (CFOs) e executivos de alto escalão.
- O objetivo: Autorizar transferências bancárias milionárias ou roubar segredos industriais.
- O cenário: O e-mail simula uma situação jurídica urgente, uma aquisição sigilosa de outra empresa ou um processo de auditoria externa.
- O perigo em 2026: Os hackers agora usam Deepfakes de voz e vídeo em videochamadas para fingir que o CEO está realmente a dar ordens de transferência de fundos.
Tabela comparativa: Qual o nível do risco?
| Característica | Phishing | Spear Phishing | Whaling (Baleias) |
| Alvo | Milhões de pessoas | Um indivíduo específico | Executivos de topo |
| Personalização | Nenhuma (Genérico) | Alta (Contextual) | Extrema (Personalizada) |
| Dificuldade | Baixa (Fácil de fazer) | Média (Exige pesquisa) | Alta (Exige meses de estudo) |
| Prejuízo Médio | Centenas de Euros | Milhares de Euros | Milhões de Euros |
Como se proteger da pirâmide do crime?
Em 2026, a tecnologia de segurança é apenas metade da solução. A outra metade é o comportamento:
- A regra do “canal alternativo”: Recebeu um pedido urgente de transferência ou de dados sensíveis? Confirme por outra via (uma chamada de voz ou mensagem direta) antes de fazer qualquer coisa.
- Higiene no LinkedIn: Evite publicar detalhes excessivos sobre os softwares que a sua empresa usa ou as datas exatas das suas viagens de negócios. Estes dados são “ouro” para o Spear Phishing.
- Autenticação Multifatorial (MFA): Use sempre o 2FA. Mesmo que o hacker roube a sua password via phishing, ele não conseguirá entrar sem o segundo código.
- Desconfie da urgência: Se a mensagem cria um pânico artificial (“Faça isto agora ou a conta será apagada”), é quase certamente um ataque.
Dica de Especialista: Se acredita que já clicou num link suspeito, não espere pelas consequências. Siga o nosso Guia de Sobrevivência: Fui Hackeado para isolar o seu PC e proteger as suas contas.
Conclusão
O Phishing evoluiu de simples mensagens com erros ortográficos para operações psicológicas complexas. Compreender que você pode ser um alvo específico (Spear Phishing) ou que a sua posição na empresa o torna uma “baleia” (Whaling) é o primeiro passo para criar uma mentalidade de defesa impenetrável.