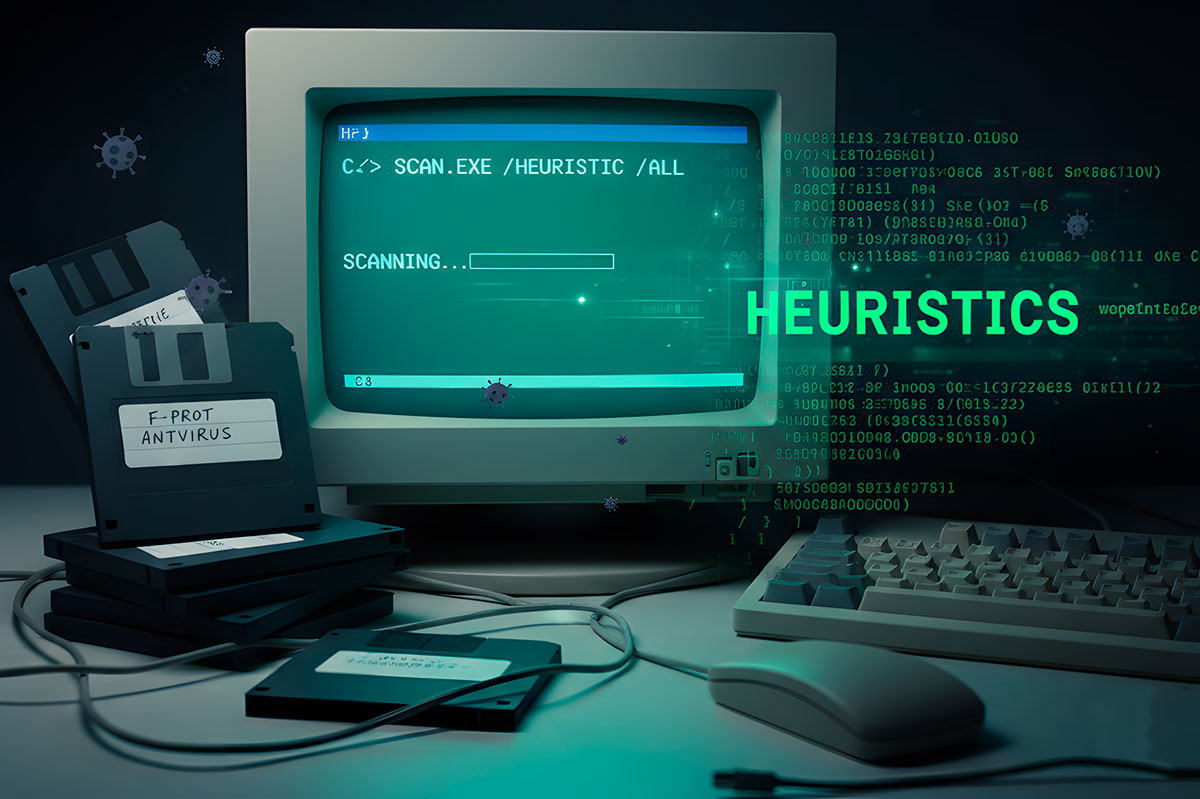
Hoje em dia, estamos habituados a soluções de segurança que se atualizam a cada hora na “nuvem”. No entanto, na década de 90, num mundo dominado por disquetes e BBS (Bulletin Board Systems), a realidade era bem diferente. Sem atualizações automáticas, como é que softwares como o F-Prot ou o ThunderBYTE conseguiam travar vírus que ainda nem sequer tinham sido catalogados?
A resposta reside na análise heurística, uma tecnologia pioneira que moldou a cibersegurança moderna.
O desafio da época: O vírus polimórfico
Antes da internet banda larga, um antivírus baseado apenas em “assinaturas” (uma espécie de impressão digital de um vírus conhecido) ficava rapidamente obsoleto. O maior pesadelo dos investigadores eram os vírus polimórficos. Estes malwares alteravam o seu próprio código a cada nova infeção, tornando a sua assinatura digital irreconhecível para os scanners convencionais.
A revolução de Fridrik Skulason e o F-Prot
Investigadores como Fridrik Skulason perceberam que, embora o código mudasse, as intenções do vírus permaneciam as mesmas. Foi aqui que a análise heurística se tornou a “arma secreta” da indústria.

As duas faces da deteção heurística
Para combater estas ameaças invisíveis, os softwares da época dividiram-se em duas abordagens principais:
1. Análise estática (O Raio-X do Código)
Esta técnica examinava o ficheiro executável sem o abrir. O antivírus procurava por sequências de instruções suspeitas ou “bandeiras vermelhas”.
- Interrupções de Sistema: Procura por chamadas como a INT 13h, utilizada para aceder diretamente ao disco rígido.
- Manipulação do Boot: Tentativas de modificação do setor de arranque (MBR).
- Código Auto-Modificável: Padrões que indicavam que o ficheiro estava a tentar esconder a sua verdadeira natureza.
2. Análise dinâmica e o “Sandboxing”
O Norman Sandbox foi um dos pioneiros nesta área. Em vez de apenas ler o código, o antivírus criava um ambiente virtual seguro (uma “caixa de areia”) onde o ficheiro era executado.
- O sistema monitorizava o comportamento do ficheiro em tempo real.
- Se o programa tentasse apagar ficheiros do sistema ou replicar-se dentro da simulação, era imediatamente sinalizado como malicioso.
ThunderBYTE: O “Dobermann” dos antivírus
Lançado em 1992, o ThunderBYTE Anti-Virus (TBAV) tornou-se lendário entre os entusiastas de informática. O seu recurso “Code Analyzer” era capaz de detetar cerca de 73% dos vírus polimórficos sem necessitar de uma única assinatura. Numa era em que os concorrentes falhavam redondamente contra ameaças mutáveis, o TBAV provou que a análise comportamental era o futuro.
Sabia que? O ThunderBYTE era tão rigoroso que muitas vezes gerava “falsos positivos”, detetando programas legítimos como vírus simplesmente porque estes usavam técnicas de programação complexas.

O legado nos sistemas EDR atuais
Embora os nomes F-Prot e ThunderBYTE tenham caído no esquecimento para a maioria dos utilizadores, o seu DNA sobrevive. Os modernos sistemas EDR (Endpoint Detection and Response) e as soluções de “Next-Gen Antivirus” utilizam versões altamente evoluídas destes mesmos princípios:
- Sandboxing para detonar anexos suspeitos.
- Análise Comportamental para travar ataques de ransomware antes que cifrem os dados.
- Inteligência Artificial que, no fundo, é a evolução lógica das regras heurísticas criadas há 30 anos.
A história da informática mostra-nos que, embora as ameaças evoluam, as bases da defesa — observar, analisar e prever comportamentos — permanecem tão vitais hoje como no tempo dos disquetes de 3.5 polegadas.
Perguntas frequentes sobre a história dos antivírus
O que era a análise heurística nos anos 90? Era uma técnica de deteção que, em vez de procurar uma “assinatura” exata de um vírus conhecido, analisava o código à procura de comportamentos ou instruções suspeitas que indicassem a intenção de causar danos ou de se replicar.
Como é que um antivírus detetava um vírus sem ter a sua assinatura? Através de dois métodos principais: a análise estática, que examinava o código à procura de comandos perigosos (como o acesso direto ao setor de arranque), e a análise dinâmica, que executava o ficheiro num ambiente seguro e virtualizado (Sandbox) para observar o que ele fazia na prática.
O que eram os vírus polimórficos? Eram vírus avançados que alteravam a sua própria estrutura de código cada vez que infetavam um novo ficheiro. Como o código mudava sempre, os antivírus comuns baseados em bases de dados não os conseguiam identificar, tornando a análise heurística indispensável.
O ThunderBYTE ainda existe? O ThunderBYTE Anti-Virus (TBAV) foi descontinuado no final dos anos 90 após ter sido adquirido por outra empresa. No entanto, as suas inovações no “Code Analyzer” serviram de base para as tecnologias de análise comportamental que utilizamos hoje.
Os antivírus atuais ainda usam estas técnicas? Sim. Embora muito mais sofisticados e apoiados por Inteligência Artificial, os princípios de sandboxing e análise heurística são fundamentais nos sistemas modernos de EDR (Endpoint Detection and Response) para travar ameaças de “Zero Day” (ataques novos e desconhecidos).