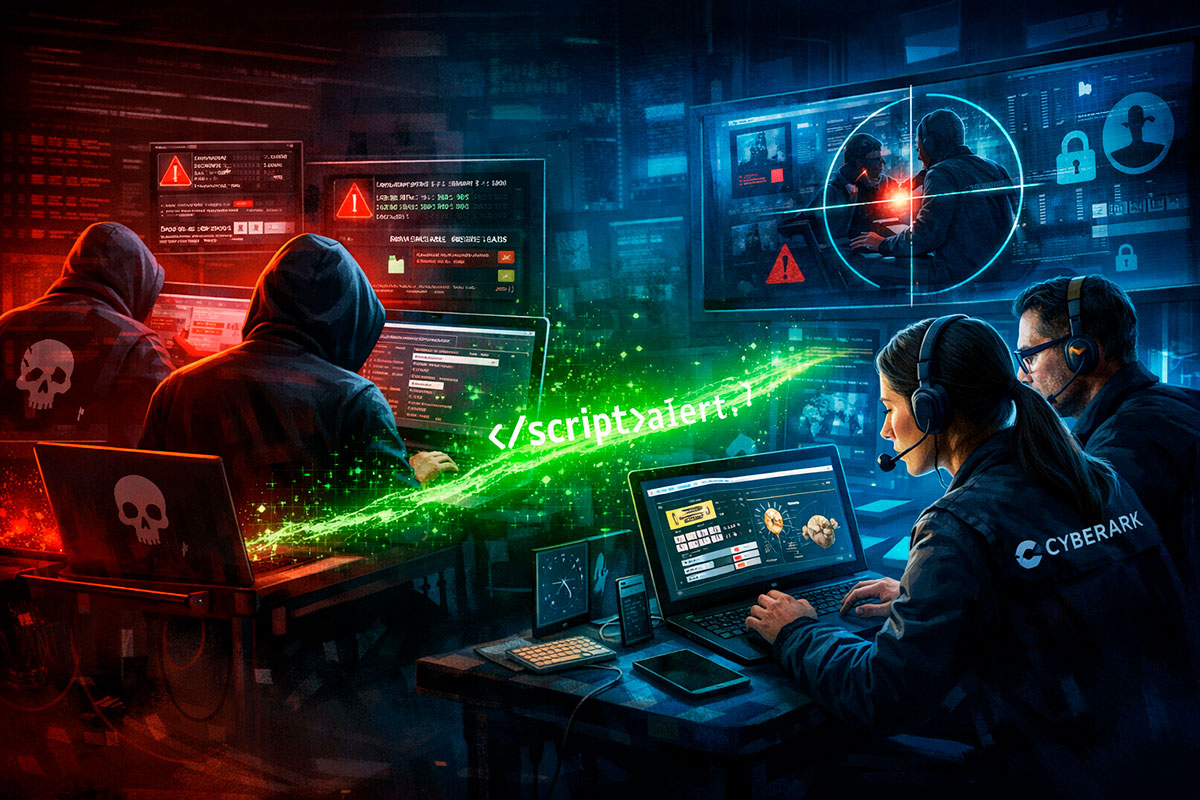
No mundo do cibercrime, diz-se que “não há honra entre ladrões”, mas em fevereiro de 2026, descobrimos que também não há, por vezes, competência técnica. O StealC, um dos malwares mais perigosos para roubo de passwords e dados bancários, sofreu um golpe humilhante: investigadores de segurança conseguiram invadir o painel de controlo dos próprios hackers.
O feitiço virou-se contra o feiticeiro graças a uma falha de XSS (Cross-Site Scripting) — o tipo de erro que um programador iniciante aprende a evitar. Este deslize permitiu que a equipa da CyberArk monitorizasse os criminosos em tempo real, capturando os seus próprios cookies e interrompendo operações em todo o mundo.
1. O que é o StealC e por que deve preocupar-se?
O StealC não é um vírus comum que apaga ficheiros. Ele é um Infostealer de elite. O seu objetivo é silencioso: entrar no seu PC e copiar tudo o que tem valor.
- O alvo: Passwords guardadas no browser, cookies de sessão (para entrar nas suas contas sem precisar de senha), dados de cartões de crédito e carteiras de criptomoedas.
- Malware-as-a-Service (MaaS): Os criadores do StealC alugam este software a outros criminosos na Dark Web, tornando-o uma “arma de aluguer” altamente lucrativa.
2. A armadilha do YouTube: A “rede fantasma”
Em 2026, o YouTube continua a ser o principal terreno de caça destes hackers. Eles utilizam uma estratégia chamada “Rede Fantasma”:
- O isco: Publicam vídeos que prometem “cracks” ou ativadores grátis para softwares caros (Photoshop, Office, Jogos).
- A manipulação: Usam centenas de contas falsas para comentar e dar like nos vídeos, fazendo-os subir no algoritmo e parecerem legítimos.
- A infeção: O link na descrição não contém o software prometido, mas sim o StealC, que infeta o seu PC no segundo em que tenta correr o instalador.
Comparativo: O caçador vs. O caçado (2026)
| Característica | Ação do Malware StealC | O Contra-Ataque (CyberArk) |
| Alvo Principal | Utilizadores à procura de “cracks” | Os operadores do malware |
| Vulnerabilidade | Curiosidade humana (Eng. Social) | Falha técnica de código (XSS) |
| O que foi roubado? | Passwords e cookies das vítimas | Cookies e sessões dos hackers |
| Resultado Final | Roubo de identidade e dinheiro | Interrupção da infraestrutura criminosa |
3. A anatomia da falha: Como é que falharam?
O erro dos hackers foi amador. O painel de gestão onde eles viam os dados roubados não filtrava corretamente as informações. Os investigadores inseriram um código JavaScript malicioso nos dados que o malware enviava de volta.
Quando o hacker abria o seu painel para ver as vítimas, o código “explodia” no seu browser, enviando as credenciais do próprio hacker para os investigadores. É o equivalente digital a colocar um rastreador GPS dentro da mala de dinheiro que o ladrão acabou de roubar.
Nota Técnica: Esta falha de XSS prova que nem as ferramentas de malware mais sofisticadas em 2026 são perfeitas. O uso de client-side injections continua a ser uma arma poderosa para a “polícia digital”.
4. Como se proteger em 2026?
Este caso é uma vitória, mas o StealC continua ativo em novas versões. Proteja-se com estas regras:
- Fuja de “cracks” no YouTube: Se o software é pago e está grátis num link suspeito, o preço é a sua privacidade.
- Limpe os seus cookies: Se suspeita de algo, limpe o histórico e os cookies do seu browser. Os [Infostealers como o StealC focam-se em cookies de sessão] para saltar a sua autenticação de dois fatores (2FA).
- Use um gestor de passwords: Não guarde as suas senhas diretamente no browser (Chrome/Edge), pois é o primeiro local onde o StealC ataca.
Dica Pro: Se já descarregou algum ficheiro suspeito recentemente, o seu PC pode estar a ser monitorizado agora mesmo.
Conclusão: Um lembrete necessário
A história do StealC lembra-nos que ninguém é invulnerável na internet — nem mesmo os hackers. Mas, enquanto os especialistas celebram esta pequena vitória, os utilizadores devem manter a guarda alta. Em 2026, a melhor defesa continua a ser o ceticismo: na dúvida, não clique, não descarregue e não execute.