
Com a chegada do Windows 11, muitos utilizadores começaram a ouvir falar de um componente até então pouco conhecido: o Trusted Platform Module (TPM). Este pequeno chip, presente em grande parte dos computadores modernos, tornou-se um requisito obrigatório para instalar o novo sistema operativo da Microsoft – e não é por acaso.
Mais do que um simples detalhe técnico, o TPM é uma peça fundamental para proteger dados sensíveis, evitar ataques de malware e garantir que o arranque do computador é feito num ambiente seguro.
Se está a pensar atualizar o seu PC ou simplesmente quer perceber porque é que este módulo é tão importante para a segurança digital, este artigo explica tudo: o que é o TPM, como funciona, onde o encontrar e porque é essencial no ecossistema do Windows 11.
O TPM é um chip de segurança especializado, também conhecido como criptoprocessador, que funciona como uma espécie de “cofre” para guardar informações sensíveis, como chaves de encriptação, certificados digitais e senhas.
A sua principal função é criar uma barreira entre os dados críticos do sistema e possíveis ataques externos, impedindo que software malicioso altere ou aceda a informações confidenciais.
O termo em português significa literalmente “Módulo de Plataforma Confiável”, refletindo o seu objetivo: garantir que o computador arranca e funciona num ambiente seguro.
Para que serve o TPM?
O TPM é responsável por proteger a integridade do sistema e armazenar de forma segura dados fundamentais para a autenticação do hardware. Entre as suas principais funções, destacam-se:
- Armazenamento de chaves criptográficas: guarda as chaves necessárias para a encriptação de discos e dados, garantindo que só podem ser usadas num sistema confiável.
- Verificação da inicialização do sistema: analisa o arranque do computador, certificando-se de que não houve alterações maliciosas no firmware ou no sistema operativo.
- Ativação de recursos de segurança: no Windows, permite funcionalidades como o BitLocker, que encripta o disco rígido, e o Windows Hello, que usa biometria (impressão digital ou reconhecimento facial) para iniciar sessão de forma segura.
Como funciona o TPM?
Sempre que o computador é ligado, o TPM executa uma verificação de integridade.
Ele avalia hardware e software, criando uma “impressão digital” criptográfica do sistema. Se essa impressão corresponder ao estado de confiança pré-definido, o chip liberta as chaves de encriptação e permite o acesso aos dados.
Caso detecte alguma alteração não autorizada, como a presença de malware, o TPM bloqueia as chaves e impede o arranque do sistema, evitando que informação sensível seja comprometida.
Onde se encontra o TPM?
O TPM pode estar presente no computador de duas formas:
- Chip físico (dTPM): um componente dedicado, soldado ou encaixado na placa-mãe, oferecendo maior segurança por estar isolado do processador.
- Integrado no processador: algumas CPUs modernas incluem o TPM diretamente no firmware. Neste caso, é chamado de fTPM (no caso da AMD) ou PPT (Intel Platform Trust Technology), dispensando um chip separado.
TPM e Windows 11: porque é obrigatório o TPM 2.0
O Windows 11 exige obrigatoriamente o TPM 2.0 para ser instalado. Esta versão mais recente oferece um nível de proteção superior contra ameaças como ransomware, ataques de firmware e roubo de credenciais, criando uma base de segurança robusta e consistente em todos os dispositivos.
Recursos como o BitLocker e o Windows Hello funcionam de forma mais eficaz com o TPM 2.0, garantindo que os dados do utilizador permanecem protegidos mesmo em caso de roubo ou perda do equipamento.
Como saber se o seu computador tem TPM
No Windows, é simples verificar se a sua máquina possui este chip:
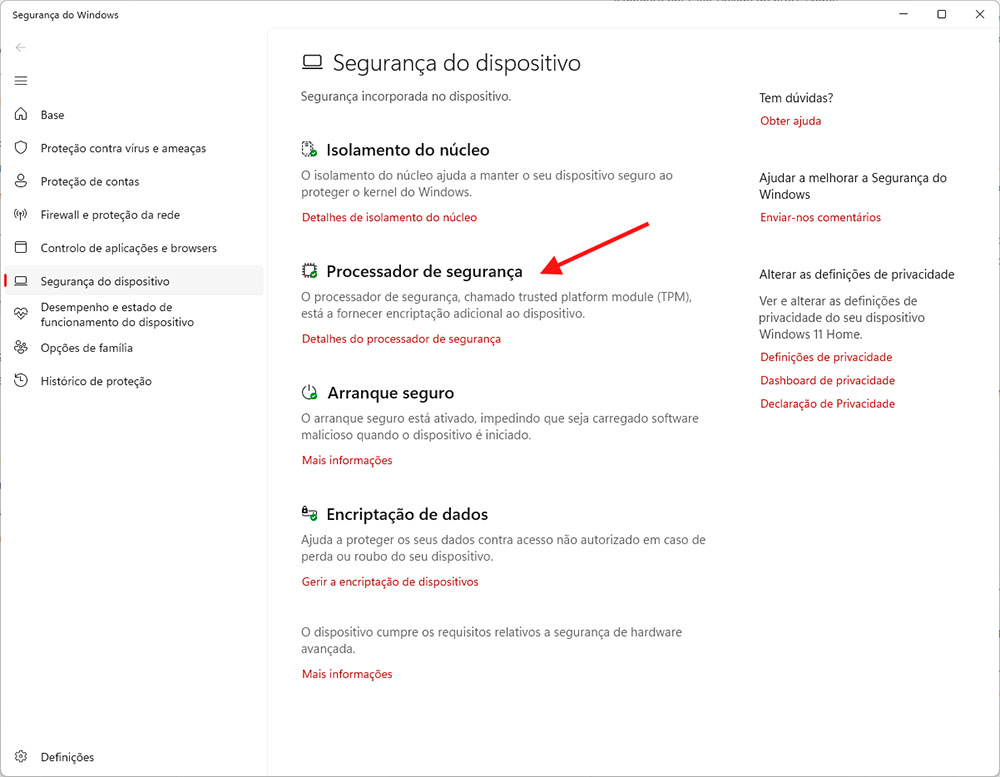
- Pressione a tecla Windows e digite Segurança do dispositivo.
- Abra a opção apresentada e veja se existe a secção Processador de segurança.
- Se estiver visível, o computador tem TPM (geralmente a versão 2.0 nos modelos mais recentes).
- Se não aparecer, o TPM pode estar desativado ou ausente.
Caso o componente esteja desativado, é possível ativá-lo na BIOS/UEFI, procurando opções como “TPM Security”, “Security Chip” ou “Computação Confiável”.
Vantagens do TPM
O Trusted Platform Module traz vários benefícios para a segurança do sistema:
- Proteção baseada em hardware: as chaves criptográficas ficam guardadas num chip dedicado, menos vulnerável a ataques de software.
- Arranque seguro: garante que o sistema não foi adulterado antes do carregamento do sistema operativo.
- Encriptação de disco reforçada: permite que soluções como o BitLocker funcionem com maior eficácia.
- Autenticação segura: possibilita a identificação única do dispositivo em redes e serviços online.
Desvantagens e limitações
Apesar de essencial para a segurança, o TPM também apresenta alguns pontos menos positivos:
- Dependência do hardware: a troca da placa-mãe ou falhas no chip podem dificultar a recuperação de dados encriptados.
- Compatibilidade: computadores mais antigos podem não ter suporte ao TPM 2.0, impossibilitando a instalação do Windows 11 sem ajustes avançados.
- Risco de perda de dados: se o chip for reiniciado ou limpo, as chaves armazenadas são eliminadas permanentemente.
Atualização de TPM 1.2 para 2.0
Alguns computadores fabricados entre 2015 e 2018 podem ser atualizados para TPM 2.0 através de uma atualização de firmware, desde que a placa-mãe seja compatível.
Para confirmar, consulte o site do fabricante do seu PC ou motherboard e siga as instruções fornecidas.
Em resumo
O TPM é uma peça discreta, mas crucial para a segurança dos computadores modernos, protegendo dados, certificando a integridade do sistema e permitindo a utilização de recursos avançados como encriptação de disco e autenticação biométrica.
Com o Windows 11, o módulo tornou-se um requisito indispensável, garantindo que os PCs estão preparados para enfrentar as ameaças digitais do presente e do futuro.