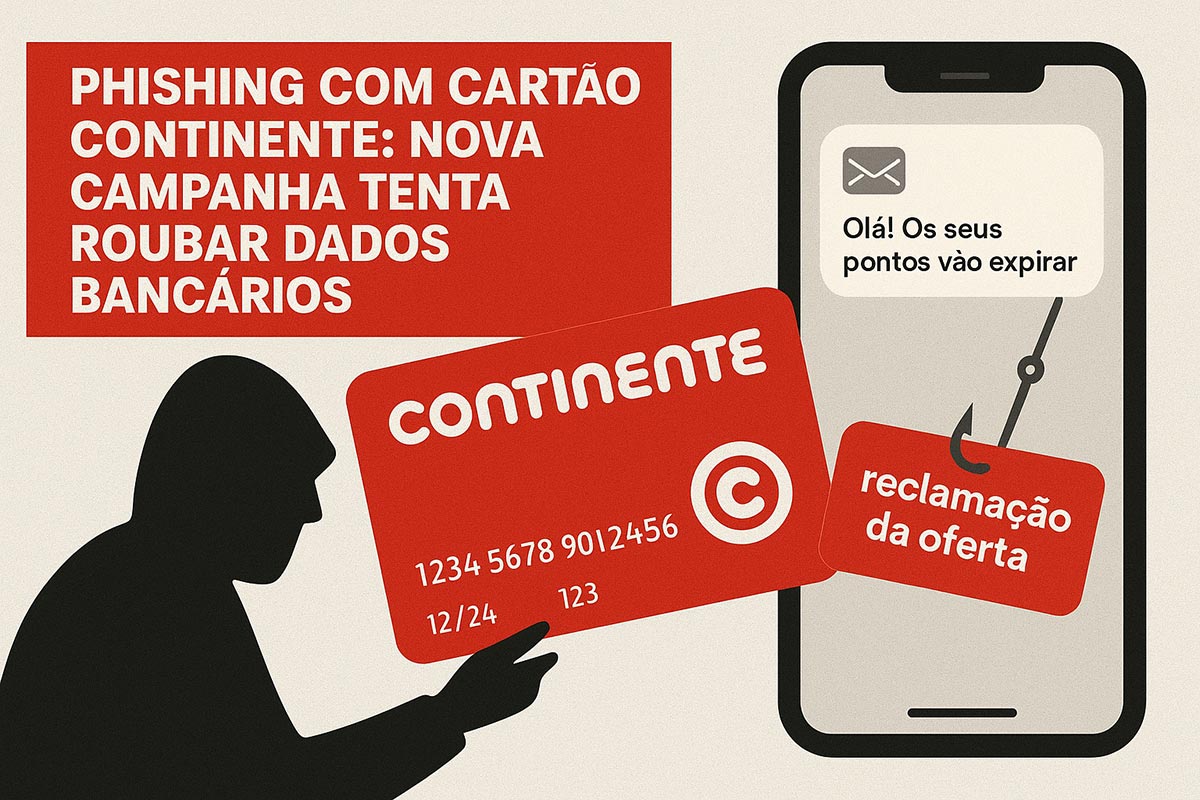
O Gabinete de Cibercrime da Procuradoria-Geral da República (PGR) alertou para uma nova campanha de phishing que utiliza indevidamente a marca Continente e o respetivo cartão de fidelização como isco para roubar dados pessoais e bancários.
Segundo a PGR, os criminosos enviam SMS fraudulentas com remetente mascarado (spoofing), levando a crer que a mensagem foi enviada pelo Continente. O texto sugere que o utilizador tem pontos ou vantagens prestes a expirar e disponibiliza um link malicioso para “reclamação da oferta”.
Como funciona o ataque
- O utilizador recebe um SMS com um link que simula páginas oficiais.
- Na página fraudulenta, é pedido o preenchimento gradual de informação: número de telefone, nome, morada, email e, por fim, os dados completos do cartão bancário (incluindo número, validade e código CVV).
- Com estes dados, os atacantes podem realizar compras online de forma imediata.
A técnica usada é típica de phishing combinado com SMS spoofing, o que aumenta a credibilidade da mensagem ao apresentar remetentes falsificados. Além disso, a utilização de campanhas de engenharia social com urgência artificial (ex. pontos que estão quase a expirar) é um padrão frequente nestes esquemas.
Conselhos de segurança
- Não clicar em links recebidos por SMS ou email sem confirmar a sua origem.
- Verificar sempre o endereço do site: páginas falsas apresentam domínios estranhos, embora muitas imitem o design oficial.
- Ativar autenticação forte (3D Secure) nos cartões bancários, que impede transações mesmo com dados roubados, sem confirmação adicional.
- Utilizar apps de segurança ou soluções de filtragem de mensagens que detetam URLs maliciosos.
Caso já tenha fornecido dados bancários neste tipo de esquema, o cartão deve ser imediatamente cancelado junto do emissor.
Campanhas como esta têm vindo a aumentar em Portugal, explorando marcas de forte reconhecimento nacional. O Continente já confirmou que não envia comunicações para recolha de dados sensíveis através de links.