A Check Point Research revelou uma campanha de espionagem cibernética conduzida pelo grupo Stealth Falcon, um coletivo APT (ameaça persistente avançada) com origem no Médio Oriente e conhecido por operações de ciberespionagem desde 2012. Este grupo tirou partido de uma vulnerabilidade zero-day no protocolo Windows WebDAV (CVE‑2025‑33053), até então desconhecida e sem correção disponível, para comprometer alvos de elevado valor, nomeadamente no setor da Defesa na Turquia.
A exploração consistia em manipular ficheiros .url alojados em servidores WebDAV controlados pelos atacantes, permitindo a execução remota de código sempre que um utilizador clicava num link malicioso. Em março de 2025, foi detetada uma tentativa de ataque envolvendo a utilização da ferramenta legítima “iediagcmd.exe” para carregar e executar o malware “route.exe”, demonstrando o uso de técnicas conhecidas como LOLBins (Living Off the Land Binaries), que recorrem a ferramentas legítimas do sistema para fins maliciosos.
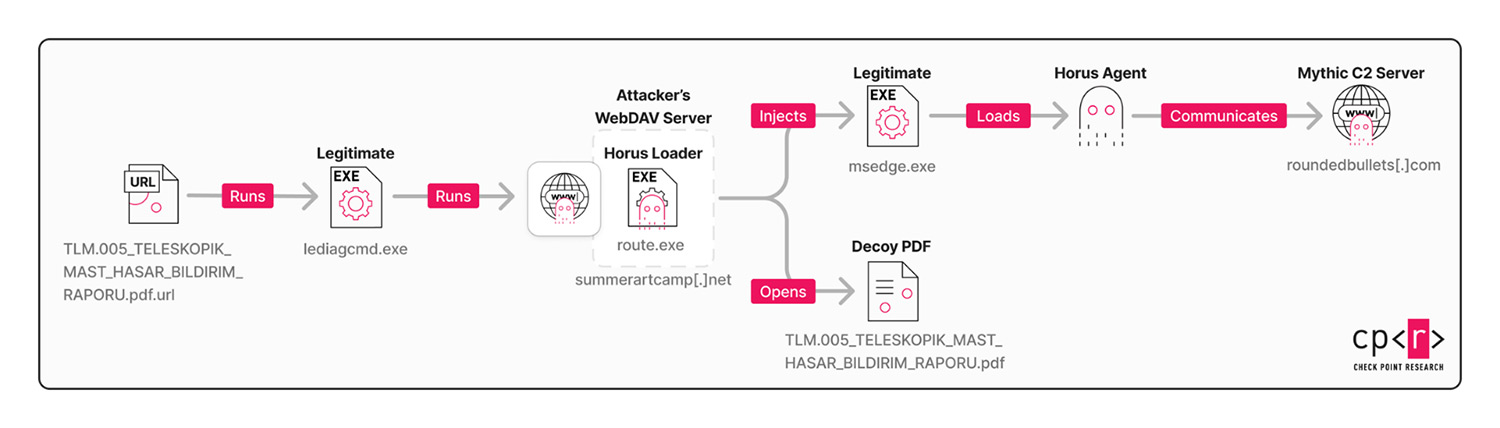
Após a divulgação responsável feita pela Check Point, a Microsoft atribuiu a designação CVE‑2025‑33053 à vulnerabilidade e lançou um patch crítico a 10 de junho de 2025, integrado no Patch Tuesday, abrangendo não só as versões suportadas do Windows 10 e 11, mas também sistemas fora de suporte, como o Windows 8 e o Windows Server 2012, dada a gravidade do problema.
Segundo Rui Duro, Country Manager da Check Point Software em Portugal, este caso demonstra como uma vulnerabilidade não corrigida pode ser explorada em campanhas direcionadas contra infraestruturas sensíveis, reforçando a importância de aplicar rapidamente as atualizações de segurança.
Recomendações para reforço da segurança
- Aplicar imediatamente o patch da Microsoft para a vulnerabilidade CVE‑2025‑33053.
- Implementar monitorização rigorosa dos acessos a WebDAV e filtrar URLs recebidas.
- Adotar estratégias de segurança baseadas em “Zero Trust”, reforçando a autenticação e o controlo de processos.
- Utilizar soluções de deteção de ameaças em tempo real, como Intrusion Prevention System, Threat Emulation ou Harmony Endpoint, capazes de bloquear comportamentos maliciosos mesmo em software legítimo.
A campanha Stealth Falcon evidencia uma tendência crescente: a combinação de vulnerabilidades zero-day com técnicas sofisticadas para atingir setores críticos. A resposta célere da Microsoft, em colaboração com a Check Point, ilustra a importância de um ecossistema colaborativo entre empresas de cibersegurança, investigadores, fabricantes de software e entidades reguladoras para mitigar ameaças emergentes