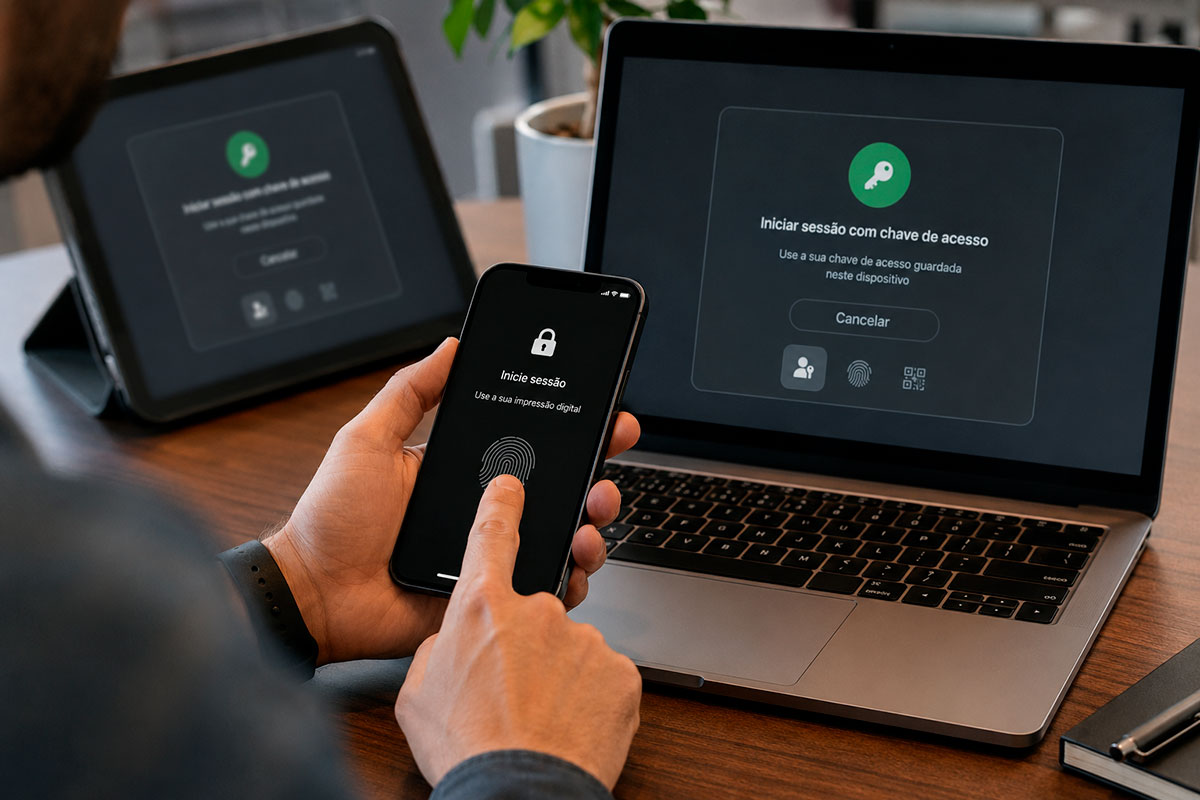
A indústria tecnológica já ditou a sentença de morte para as palavras-passe tradicionais. As grandes gigantes do setor estão a impor as chamadas passkeys (ou chaves de acesso) como o novo padrão absoluto de segurança na internet. Esta transição silenciosa parece inofensiva e extremamente conveniente, mas esconde uma verdadeira armadilha para o utilizador comum.
O grande risco desta tecnologia prende-se com algo de que quase ninguém fala: a enorme dificuldade — e, por vezes, a impossibilidade — em recuperar o acesso às suas contas se você trocar de telemóvel, perder o dispositivo ou precisar de formatar o computador. Saiba como se proteger deste bloqueio digital antes que seja tarde demais.
O fim do segredo de cor: Como funcionam as Passkeys?
A lógica das palavras-passe tradicionais é simples: trata-se de um segredo memorizável. Se você esquecer o código, clica em “Recuperar Palavra-passe”, recebe um e-mail ou SMS e resolve o problema.
As passkeys alteram esta estrutura por completo. A nova chave já não é algo que você sabe de cor ou que pode apontar num papel; apenas o seu telemóvel ou computador conhece esse código. O formato funciona como um token criptográfico exclusivo vinculado diretamente ao chip de segurança físico do seu equipamento (o Hardware). Quando você faz login, o site pede a sua biometria (Face ID ou impressão digital) para autorizar que o chip do telemóvel converse com o servidor do site.
Palavra-passe clássica vs. Passkey
| Critério de Segurança | Palavra-Passe Tradicional | Passkey (Chave de Acesso) | O perigo oculto para você |
| Onde fica guardada? | Na sua memória ou num bloco de notas. | Presa no chip físico do telemóvel. | Se o telemóvel avariar, a chave morre com ele. |
| Proteção contra Hackers | Baixa (Pode ser roubada por Phishing). | Altíssima. Impossível de clonar à distância. | O sistema é tão blindado que bloqueia o próprio dono se falhar a sincronização. |
| Processo de Login | Digitar letras, números e símbolos. | Um toque na biometria (Digital/Face ID). | Rápido e cómodo, mas gera falsidade de segurança. |
| Recuperação de Conta | Fácil (Via e-mail, SMS ou códigos). | Extremamente complexa ou inexistente. | Se perder a chave e o backup, perde a conta para sempre. |
A armadilha do dispositivo único
O grande perigo surge no momento em que os navegadores e aplicações sugerem a criação de uma passkey com a promessa de acessos muito mais rápidos. O sistema pede apenas um clique no botão de confirmação e você aceita.
O problema central é que muitos utilizadores não entendem exatamente onde essa chave vai ficar armazenada. Se você criar uma passkey e ela ficar vinculada apenas ao armazenamento local do seu smartphone atual (sem uma nuvem devidamente configurada em background), a sua identidade digital fica refém daquele pedaço de plástico e metal.
Se você mudar de telemóvel (por exemplo, migrar de um Android para um iPhone) ou se o seu telemóvel atual cair à água e deixar de ligar, você perde o token físico. A mesma blindagem criptográfica que oferece uma proteção de elite contra cibercriminosos transforma-se num efeito colateral perigoso: o sistema assume que o seu novo telemóvel é um invasor e barra-lhe a entrada.
Como evitar o bloqueio e garantir o acesso digital?
Para não ficar refém de um único equipamento, você deve seguir duas regras de ouro recomendadas por especialistas em segurança:
- Evite guardar no hardware local: Quando um site lhe sugerir criar uma passkey, certifique-se de que a está a guardar num ecossistema com sincronização contínua em nuvem (como o Google Password Manager ou o iCloud Keychain), garantindo que ao ligar a sua conta noutro telemóvel da mesma marca, as chaves são transferidas.
- Use Gestores Multiplataforma (A solução ideal): Se você costuma saltar entre computadores Windows e telemóveis iPhone ou Android, a melhor solução é armazenar as passkeys em cofres virtuais independentes de terceiros, como o Bitwarden ou o 1Password. Estes serviços guardam as chaves de acesso de forma encriptada na nuvem deles, permitindo que você faça login em qualquer máquina do mundo usando apenas a aplicação do gestor.
Conclusão: A segurança não pode custar o seu acesso
As passkeys são, sem dúvida, o avanço mais importante da década contra os ataques de phishing e roubos de identidade em larga escala. No entanto, o utilizador comum precisa de ser educado sobre o funcionamento desta tecnologia. Ao adotar as chaves de acesso, certifique-se sempre de que possui uma rede de segurança multiplataforma ativa. A segurança digital já não se mede pela força da palavra-passe que você decora, mas sim pela inteligência com que você gere os seus backups criptográficos.