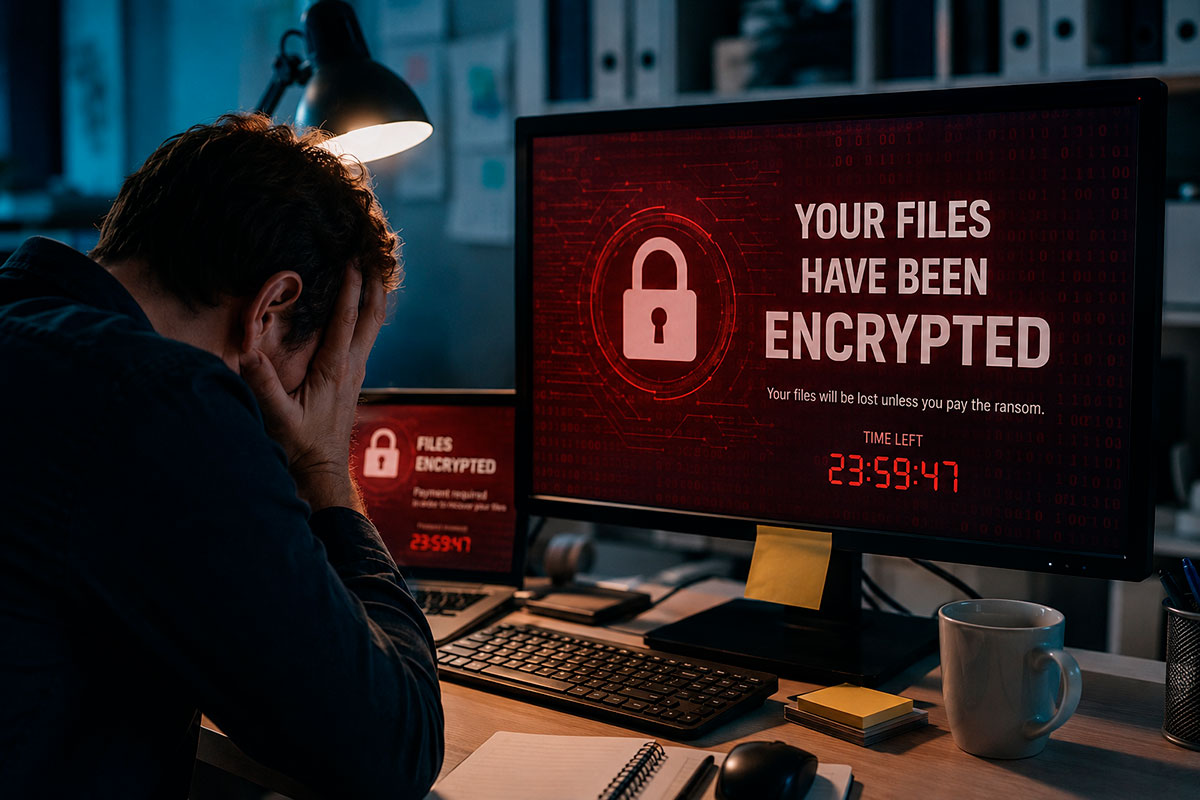
Uma investigação recente da Check Point Research identificou uma nova variante de malware que está a quebrar as regras tradicionais do cibercrime. O VECT 2.0, um modelo do tipo Ransomware-as-a-Service (RaaS) que nasceu em fóruns russos, tem um erro crítico no seu código que destrói permanentemente qualquer ficheiro com tamanho superior a 128 KB (o equivalente a um simples anexo de e-mail).
A consequência é imediata: se fores infetado por este vírus, pagar o resgate é totalmente inútil, porque nem os próprios hackers têm a chave para devolver os teus dados.
O erro de programação: Como funciona a falha?
Quando um ransomware convencional cifra um ficheiro grande, ele gera vários códigos secretos temporários (chamados nonces criptográficos) para garantir que o processo pode ser revertido mais tarde. No caso do VECT 2.0, o programa precisa de quatro códigos distintos para ficheiros maiores.
Contudo, os programadores deste malware cometeram um erro básico de lógica: o software escreve continuamente cada novo código no mesmo espaço de memória do anterior.
A analogia do cofre: É o equivalente exato a tentares escrever uma combinação de segurança de quatro números num pedaço de papel, mas apagares com uma borracha o número anterior de cada vez que escreves o seguinte. No final, só ficas com o último dígito. A combinação original perdeu-se para sempre.
Sem três das quatro chaves essenciais, a decifração torna-se matematicamente impossível. O ficheiro não está apenas bloqueado; está corrompido de forma irreversível.
Um perigo “incompetente” mas de grande alcance
Apesar de o código do VECT 2.0 ser considerado de baixa qualidade pelos analistas da Check Point — contendo funções de publicidade que não funcionam e técnicas de ocultação que se anulam a si mesmas —, o vírus continua a ser uma ameaça séria.
O grupo de criadores estabeleceu uma parceria de distribuição com o BreachForums (uma das maiores plataformas de pirataria da atualidade), oferecendo o kit de infecção gratuitamente a qualquer utilizador registado. Isto significa que milhares de piratas amadores (script kiddies) estão a espalhar um vírus destrutivo pela Web, muitas vezes sem saberem que estão a destruir os dados das vítimas sem qualquer hipótese de lucro.
Conclusão: A cópia de segurança é a única salvação
O caso do VECT 2.0 destrói o mito de que os criminosos digitais são sempre infalíveis. Em 2026, com ferramentas de hacking a serem distribuídas em massa, o risco de encontrar um malware “defeito” que apaga o teu disco é real.
A única linha de defesa eficaz contra este tipo de incompetência criminosa continua a ser uma estratégia de backups offline (3-2-1), garantindo que os teus ficheiros importantes estão guardados fora do alcance da rede.