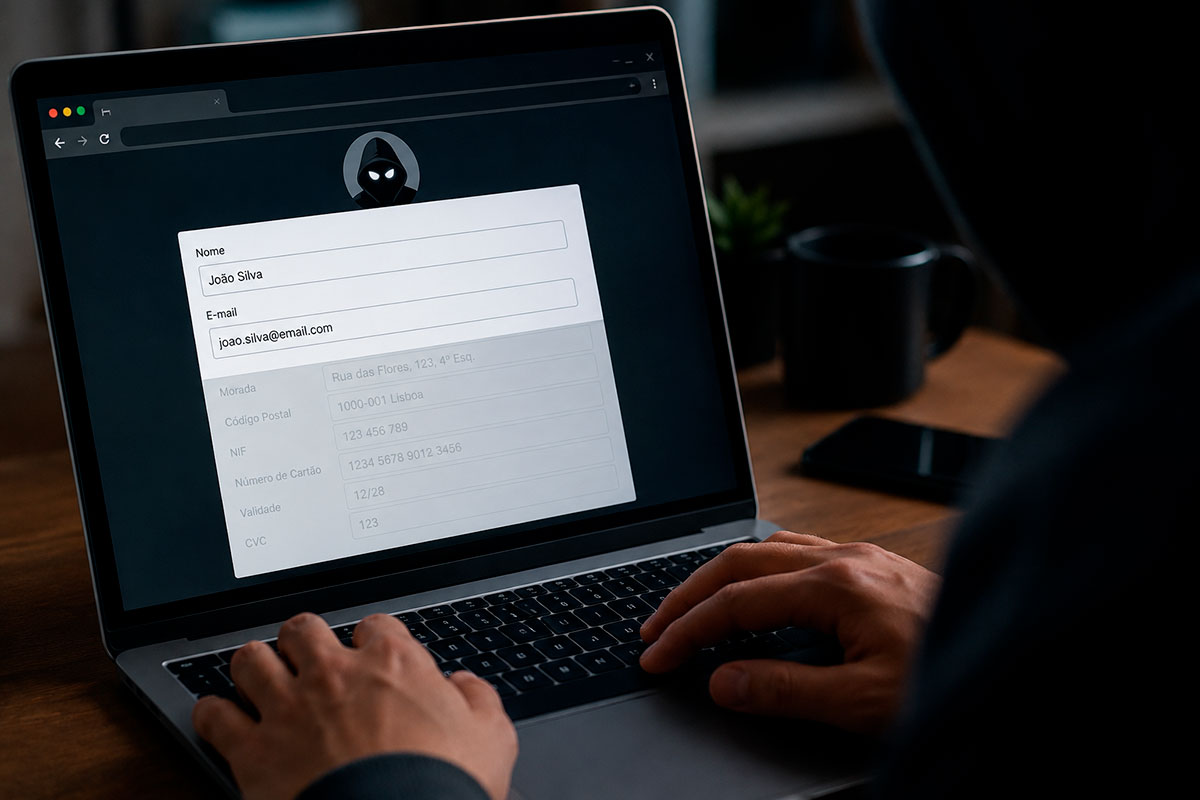
Navegar na Web é uma dança entre a eficiência e o perigo. Todos adoramos o conforto de entrar num site e ver os nossos dados de login, morada e até o cartão de crédito aparecerem “por magia” nos campos de texto. Esta funcionalidade, conhecida como Autofill (Preenchimento Automático), é o auge da fluidez digital. No entanto, o que parece um assistente prestável é, na verdade, uma das vulnerabilidades mais exploradas por cibercriminosos para roubar identidades em milissegundos.
A armadilha dos “campos invisíveis”
O problema do Autofill reside na sua simplicidade técnica. Browsers como o Chrome, Safari ou Edge identificam os campos pelo nome e estrutura do código HTML, mas ignoram muitas vezes o contexto de segurança da página.
Os atacantes exploram esta falha através de uma técnica brilhante e assustadora:
- A estratégia: O site malicioso mostra apenas um formulário simples com campos inofensivos, como “Nome” ou “E-mail”.
- A execução: Escondidos através de código CSS, o mesmo formulário contém campos invisíveis para a tua morada, NIF e dados bancários.
- O roubo silencioso: Ao aceitares preencher o teu nome, o browser injeta automaticamente todos os teus dados guardados nos campos ocultos. Em frações de segundo, toda a tua informação pessoal é enviada para um servidor malicioso sem que dês por isso.
Gestores de passwords: Melhores, mas não imunes
Utilizar ferramentas como o Bitwarden, 1Password ou LastPass é um passo gigante na direção certa, pois estes verificam o domínio e exigem interação manual. Contudo, não deves baixar a guarda por completo.
Nota técnica: A proteção por encriptação guarda os teus dados no disco, mas no momento em que o gestor injeta a informação num campo de texto, os dados passam a estar em “texto limpo”. Se o site estiver comprometido com scripts maliciosos (XSS), a tua informação pode ser capturada no exato momento do preenchimento.
Checklist: Como blindar a tua navegação hoje
Desativar o Autofill pode parecer um incómodo, mas é uma medida de higiene digital essencial.
- Corta o mal pela raiz: Acede às definições de “Privacidade e Segurança” do teu browser e desativa o preenchimento automático de métodos de pagamento e moradas.
- Inserção manual para o que é crítico: Para cartões de crédito e NIF, prefere sempre copiar e colar diretamente do teu gestor de passwords.
- Auditoria visual de URLs: Antes de qualquer interação, verifica se o domínio é legítimo (cuidado com truques visuais como
apple.comvsappIe.com). - Limpeza periódica: Remove cartões de crédito que tenham ficado gravados “por acidente” nas definições do browser.
Conclusão: O controlo é a melhor proteção
O preenchimento automático parte do princípio que a Web é um lugar seguro, mas a realidade diz-nos o contrário. Ao retomares o controlo sobre o momento e o local onde os teus dados são inseridos, transformas o teu browser de uma potencial fuga de informação numa ferramenta de navegação consciente e protegida.