O tempo dos e-mails com erros de português e heranças de príncipes distantes está a chegar ao fim. No ecossistema do cibercrime de 2026, os ataques tornaram-se pessoais, diretos e… falados. O Vishing (Voice Phishing) subiu ao segundo lugar no ranking das ameaças digitais, provando que a nossa voz — e a nossa confiança nela — é o novo alvo predileto.
Com o advento das ferramentas de clonagem de voz por IA, os atacantes já não precisam apenas de um guião; eles conseguem simular o tom, a urgência e até o sotaque de um funcionário bancário ou de um técnico de TI fidedigno.
1. O novo ranking das ameaças digitais
Os números de 2026 mostram uma queda abrupta no phishing tradicional por e-mail. Porquê? Porque as nossas caixas de entrada tornaram-se fortalezas de IA que filtram quase tudo. Onde é que os hackers encontraram uma brecha? No nosso telefone.
- Exploração de vulnerabilidades (32%): Continua a ser o método técnico nº 1.
- Vishing (11%): A grande subida do ano. O contacto humano ultrapassou as barreiras digitais.
- E-mail Phishing (6%): Em queda livre, tornando-se um método secundário.
Tabela: Phishing por E-mail vs. Vishing
| Característica | E-mail Phishing (Antigo) | Vishing (O Perigo Atual) |
| Vetor de Ataque | Texto e links maliciosos | Voz e Persuasão Psicológica |
| Taxa de Sucesso | Baixa (Filtros de Spam eficazes) | Alta (Explora o fator humano) |
| Dificuldade | Baixa (Envio massivo) | Alta (Requer “atuação” e IA) |
| Sinal de Alerta | Erros gramaticais, remetente estranho | Sentido de urgência, pedido de PIN/OTP |
| Uso de IA | Geração de texto | Clonagem de Voz e Deepfakes |
2. A anatomia do golpe: Como te enganam em 2026?
O Vishing não é apenas uma “chamada falsa”; é uma peça de teatro bem ensaiada. Os criminosos focam-se em dois cenários onde a nossa guarda baixa instantaneamente:
“Este tipo de ataque é extremamente poderoso porque exige competências específicas de representação. O atacante não quer apenas a tua password; ele quer que tu lhe dês o acesso de livre vontade.”
— Jurgen Kutscher, Mandiant
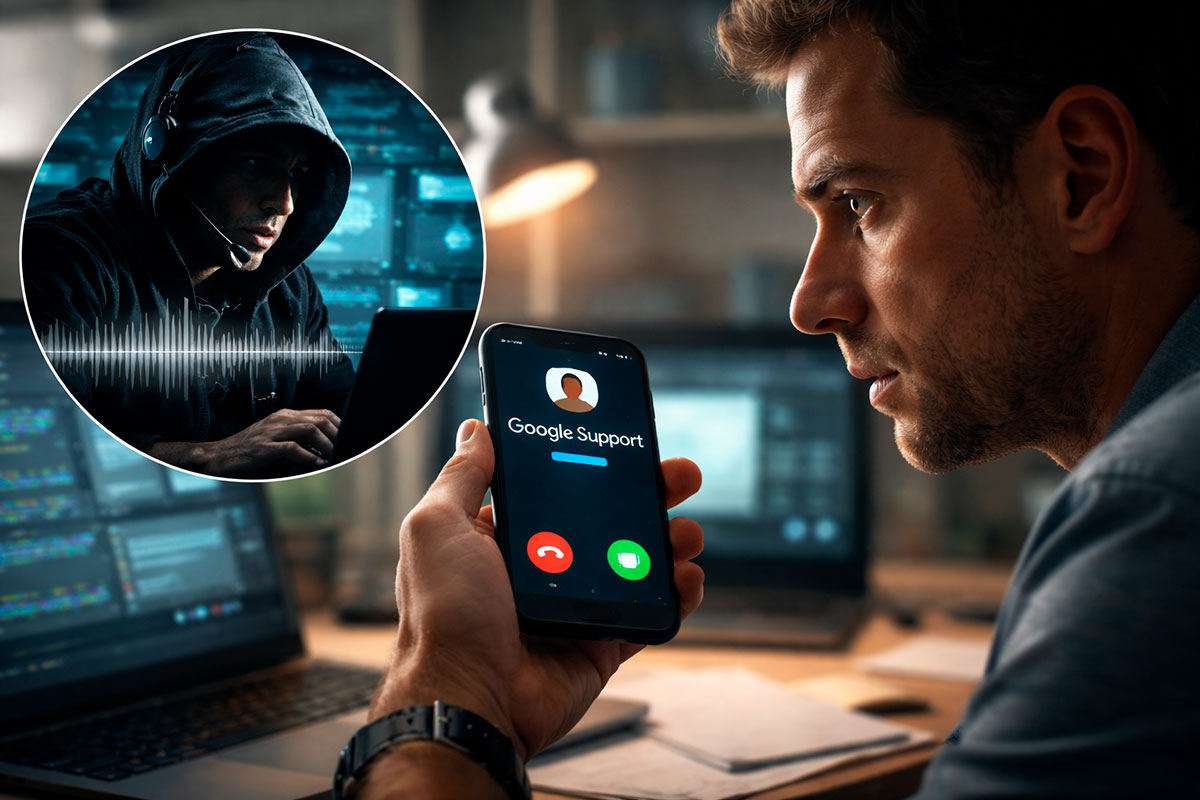
- O “Técnico de TI” em pânico: Recebes uma chamada do “Suporte da Microsoft/Google” a dizer que o teu computador está a enviar milhares de e-mails de spam. Pedem para instalares uma ferramenta de acesso remoto (como o AnyDesk) para “limpar o sistema”. No segundo em que aceitas, o hacker tem controlo total sobre o teu SSD NVMe e ficheiros pessoais.
- A “Central de Fraude” do banco: A voz é calma e profissional. Dizem que detetaram um pagamento suspeito de 1.500€ numa loja estrangeira. Para “cancelar”, pedem que confirmes o código que acabaste de receber por SMS. Na verdade, esse código é para autorizar a transferência que eles acabaram de iniciar.
3. O fator psicológico: O medo como gatilho
Em 2026, o vishing funciona porque não nos dá tempo para pensar. O atacante mantém-te na linha, impede-te de desligar e usa termos técnicos para parecer legítimo. Se ouvires ruído de fundo de um escritório (muitas vezes gerado por apps de som ambiente), a tua mente assume que a chamada é real.
Este método é frequentemente a “fase final” de um ataque que começou com a recolha dos teus dados em fugas de informação. Eles já sabem o teu nome, o teu banco e talvez os últimos 4 dígitos do teu cartão.
4. Como se proteger: A regra do “desliga e liga”
A melhor defesa contra o vishing em 2026 é a falta de educação (digital):
- Desconfia do número: Os hackers conseguem “mascarar” o número para parecer que a chamada vem do teu banco.
- Nunca dês Códigos OTP: Nenhum banco ou suporte técnico te pedirá um código enviado por SMS ou gerado na app de MFA/2FA.
- A técnica do retorno: Se te disserem que há um problema grave, desliga. Procura o número oficial no verso do teu cartão ou no site oficial e liga tu para lá. Se o problema for real, o suporte saberá informar-te.
- Atenção a vozes “perfeitas”: Se a voz soar demasiado limpa ou robótica, pode ser um sistema de IA a tentar interagir contigo.
Conclusão: A tua voz é a chave
O Vishing prova que, por mais avançada que seja a tecnologia, o elo mais fraco continua a ser o humano. A tua voz e a tua capacidade de manter a calma sob pressão são as tuas melhores ferramentas de cibersegurança. Se o “Doutor Google” ou o “Gestor do Banco” ligarem com urgência, lembra-te: quem tem pressa é o hacker, não tu.