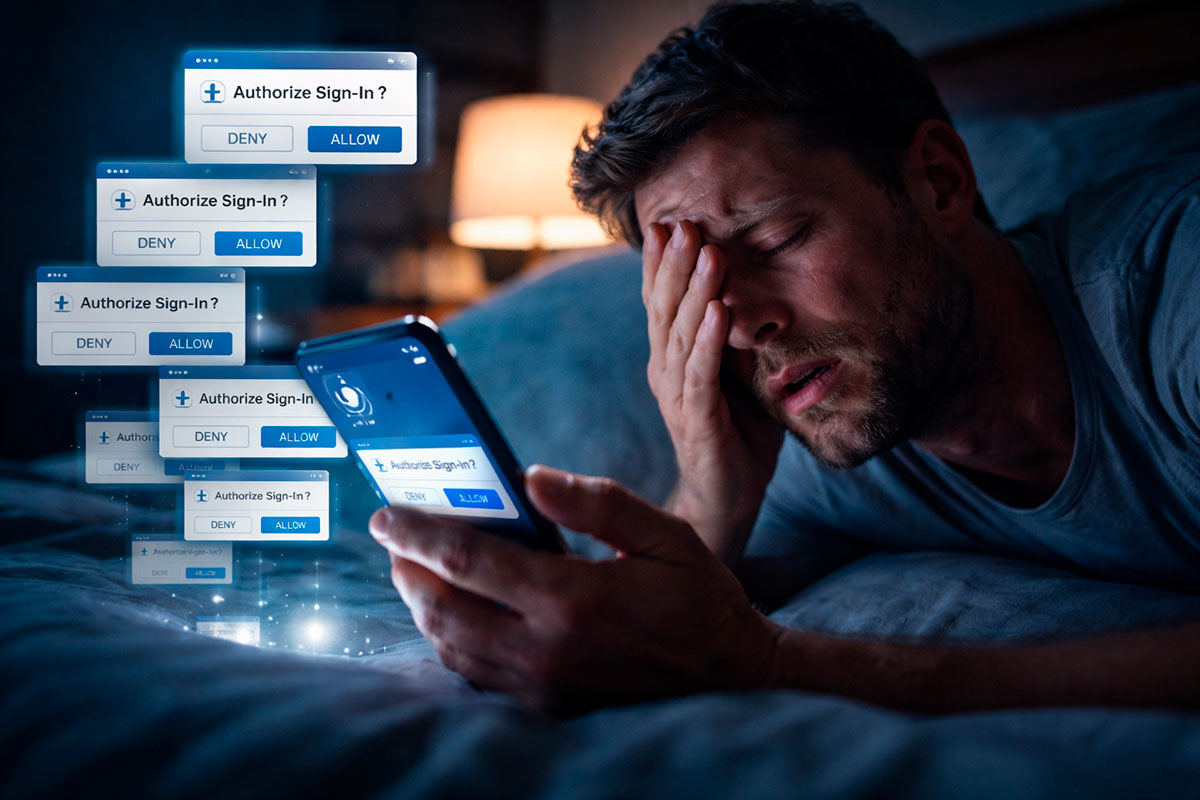
Imagine o seguinte cenário: é meia-noite, está exausto e o seu telemóvel não para de vibrar com notificações de “Autorizar Acesso?”. Você recusa a primeira, a segunda, a décima… mas o telemóvel continua a tocar. No meio do sono e da irritação, por um milissegundo, você clica em “Sim” só para o barulho parar. Nesse momento, o hacker entrou.
Isto é a MFA Fatigue (Fadiga de Autenticação Multifator). Não é um vírus sofisticado nem uma falha no código do Windows 11; é um ataque direto à sua paciência e ao seu sistema nervoso.
1. A psicologia do “Push Spam”
Em 2026, a tecnologia de autenticação evoluiu, mas o cérebro humano continua a ser o mesmo. Os atacantes utilizam o chamado Push Spam para criar um estado de urgência e irritação.
- A estratégia: Eles já têm a sua password (provavelmente vinda de uma fuga de informação antiga ou de um malware como o Lumma Stealer.
- O cerco: Sabendo que o sistema exige a sua aprovação no telemóvel, eles disparam centenas de pedidos seguidos.
- O erro: O utilizador acaba por ceder por “fadiga”, pressa ou puro acidente tátil.
Tabela: Níveis de segurança na autenticação (Ranking)
| Método de Login | Resistência a Fadiga | Nível de Segurança | Veredicto |
| SMS / Código | Média (Cuidado com Phishing) | ⭐⭐ | Obsoleto para contas críticas |
| Notificação Push | Baixa (Alvo de Fadiga) | ⭐⭐⭐ | Prático, mas perigoso se abusado |
| Number Matching | Alta (Exige digitar número) | ⭐⭐⭐⭐ | O padrão atual do Microsoft/Google |
| Passkeys / FIDO2 | Imbatível | ⭐⭐⭐⭐⭐ | A escolha de elite em 2026 |
| Chave Física (USB) | Total | ⭐⭐⭐⭐⭐ | Para profissionais e TI |
2. Por que razão o seu código vale ouro?
Para um cibercriminoso, ultrapassar o MFA é o passo final para o “tesouro”. Uma vez dentro da sua conta, eles podem:
- Desativar as suas outras medidas de segurança.
- Aceder a dados bancários ou documentos no OneDrive/Google Drive.
- Utilizar a sua identidade para espalhar esquemas de ClickFix no Terminal entre os seus contactos, parecendo uma fonte fidedigna.
3. O “pulo do gato”: Number Matching
Para combater a fadiga, muitas empresas implementaram o Number Matching. Em vez de apenas um botão de “Sim/Não”, o telemóvel mostra um campo onde deve introduzir um número que aparece no ecrã do seu computador. Isto obriga o cérebro a sair do “modo automático” e impede que aceite pedidos vindos de hackers que estão a quilómetros de distância.
Nota de Segurança: Se o seu telemóvel pedir para introduzir um número e você nem sequer tem o computador ligado, está a sofrer um ataque ativo.
4. Guia de sobrevivência: O que fazer sob ataque?
Se o seu smartphone começar a “gritar” com pedidos de acesso não solicitados, mantenha a calma e siga estes passos:
- PASSO 1: Rejeite e silencie. Não ceda à tentação de clicar “Sim”. Silencie o telemóvel se necessário, mas mantenha o controlo.
- PASSO 2: Altere a password IMEDIATAMENTE. Se recebeu a notificação, o atacante já sabe a sua password atual. Mude-a usando um gestor de passwords seguro.
- PASSO 3: Verifique as sessões ativas. Vá às definições de segurança e clique em “Terminar sessão em todos os dispositivos”.
- PASSO 4: Migre para Passkeys. Em 2026, esta é a forma mais eficaz de matar a MFA Fatigue, pois o login só acontece com a sua presença física e biometria.
Conclusão: A sua atenção é a última linha de defesa
A tecnologia pode ser brilhante, mas a segurança continua a depender da sua capacidade de dizer “não” sob pressão. A MFA Fatigue explora a nossa humanidade — o nosso cansaço e a nossa pressa. Ao entender que cada notificação é um guarda que pergunta “quem vai lá?”, você retoma o controlo do seu castelo digital.