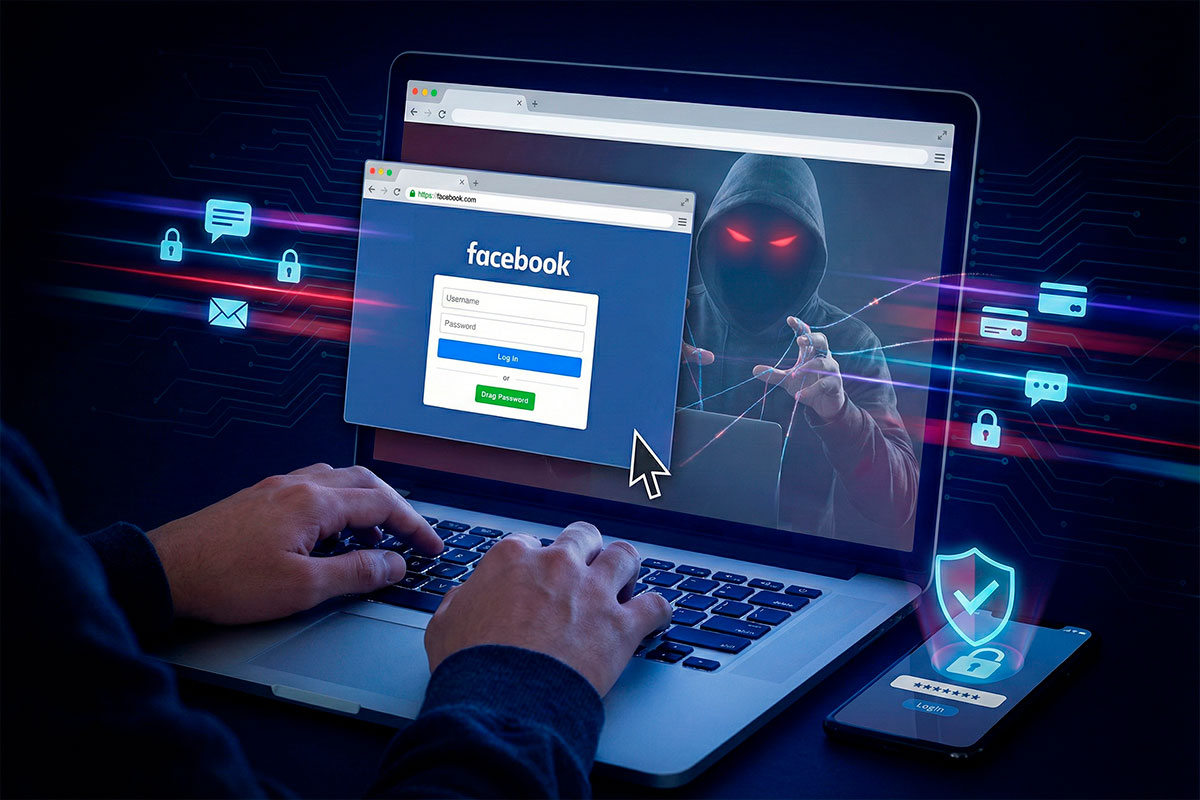
Já lhe disseram para “verificar sempre a URL antes de fazer login”? Em 2026, esse conselho já não é suficiente. Existe uma burla sofisticada a circular no Facebook que utiliza a técnica Browser-in-the-Browser (BitB). O resultado? Uma janela de login que mostra o endereço oficial facebook.com, mas que é, na verdade, uma armadilha digital.
Com mais de 3 mil milhões de alvos, os hackers estão a usar o medo (avisos de direitos de autor ou suspensão de conta) para o obrigar a clicar. Saiba como este “Inception” de janelas funciona e como o “Teste do Arraste” pode salvar a sua vida digital.
1. O que é o BitB e porque é que engana toda a gente?
Normalmente, um site de phishing é fácil de detetar pela URL estranha (ex: face-book-login-xyz.com). No ataque BitB, isso não acontece.
- O truque do iframe: O hacker cria um site fidedigno (usando plataformas como Vercel ou Netlify). Dentro desse site, ele desenha uma janela falsa que imita na perfeição o Google Chrome ou o Safari.
- A barra de endereços falsa: O que vê no topo da janela de login não é uma barra de endereços real, mas sim uma imagem/texto estático que diz
https://www.facebook.com. - O resultado: Como o cadeado de segurança e a URL parecem corretos, o utilizador insere os dados sem desconfiar.
2. O “teste do arraste”: A sua melhor defesa
Existe uma falha física neste ataque que a Inteligência Artificial ainda não conseguiu resolver. Como a janela de login falsa faz parte do site do hacker, ela está “presa” dentro dele.
Como fazer o teste:
Tente arrastar a janela de login para fora dos limites do navegador principal.
- Se for real: A janela de login move-se de forma independente e pode até sair do monitor ou ficar “pendurada” fora do browser.
- Se for falsa (BitB): A janela “bate” nas bordas do navegador e desaparece se tentar puxá-la para fora. Ela comporta-se como um objeto dentro de uma página e não como uma janela do sistema.
Tabela: janela de login real vs. ataque BitB
| Característica | Janela Legítima | Janela Falsa (BitB) |
| URL Visível | facebook.com (Real) | facebook.com (Apenas texto) |
| Cadeado SSL | Funcional e clicável | Apenas uma imagem estática |
| Movimento | Independente do browser | Presa dentro da aba do browser |
| Origem do Link | Acesso manual pelo utilizador | E-mails de “Direitos de Autor” ou “Aviso” |
3. Consequências: O que acontece após o clique?
Se cair nesta armadilha, o hacker não quer apenas o seu perfil; ele quer o seu ecossistema:
- Propagação: Envia a mesma burla para todos os seus amigos via Messenger.
- Fraude de anúncios: Se tiver uma página de empresa, o hacker usará o seu cartão de crédito para criar anúncios de esquemas de criptomoedas.
- Roubo de identidade: Acesso a fotos e mensagens privadas que podem ser usadas para extorsão ou ataques de Whaling contra executivos.
4. Como se manter seguro no Facebook em 2026
- 2FA é obrigatório: Ative a Autenticação de Dois Fatores. Mesmo que o hacker tenha a sua password, ele não tem o código do seu telemóvel.
- Desconfie de URLs encurtadas: Links vindos de
Lnk.inkouRebrand.lyque levam a páginas de login são um sinal vermelho imediato. - Use um Gestor de Passwords: Ferramentas como o Bitwarden ou 1Password não vão preencher os dados numa janela BitB, porque elas detetam que o site “pai” é falso, mesmo que a janela pareça real.
Está em pânico? Se inseriu os seus dados numa destas janelas recentemente, aja agora. Siga o nosso Guia de Sobrevivência: Fui Hackeado para recuperar o controlo antes que o hacker mude o seu e-mail de recuperação.
Conclusão
O ataque Browser-in-the-Browser prova que, em 2026, os nossos olhos podem ser enganados pela interface. A cibersegurança agora exige testes físicos, como o de arrastar a janela. Mantenha a calma, desconfie de urgências e lembre-se: o Facebook nunca lhe enviará um e-mail assustador a pedir para fazer login numa página que não seja a oficial.