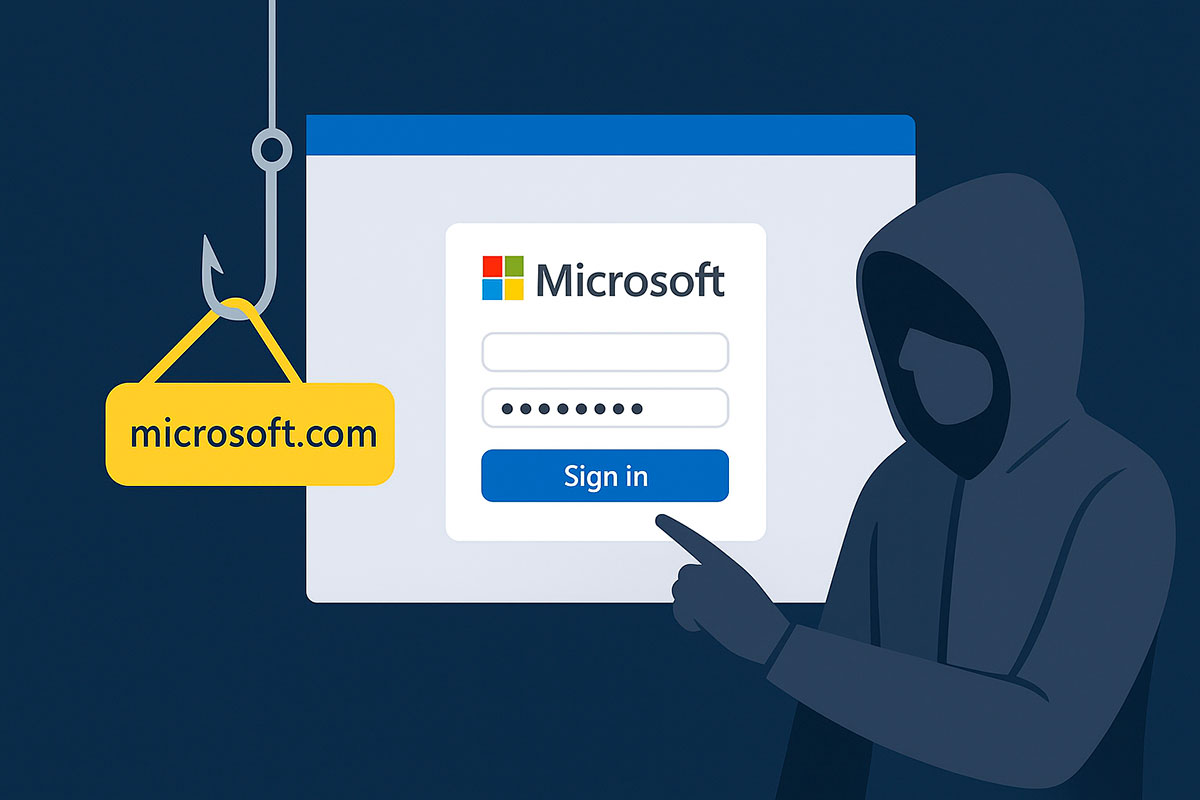
Nos últimos anos, os ataques de phishing evoluíram de forma impressionante. Já não se trata apenas de e-mails mal escritos ou páginas duvidosas — hoje os cibercriminosos utilizam técnicas avançadas para criar réplicas quase perfeitas de websites e comunicações oficiais. Entre as estratégias mais eficazes está o typosquatting, um método que tira partido de pequenas alterações nos domínios para enganar utilizadores distraídos.
Neste artigo, explicamos detalhadamente como funciona este ataque, porque é tão eficaz, e que medidas pode adotar para se proteger — especialmente importante para quem trabalha com tecnologia, gere contas online ou simplesmente utiliza serviços da Microsoft no dia a dia.
O que é o typosquatting?
Pequenos erros tipográficos, grandes problemas de segurança
O typosquatting consiste no registo de domínios muito semelhantes aos de marcas populares, mas com diferenças mínimas, quase invisíveis:
- Letras trocadas (ex.: “micorosoft.com”)
- Caracteres visualmente idênticos (ex.: “rn” a imitar “m”)
- Uso de números que parecem letras (ex.: “1” no lugar de “l”)
- Domínios alternativos como .co, .net ou .online
Exemplo real muito usado em ataques recentes:rnicrosoft.com → à primeira vista, parece “microsoft.com”.
Estes domínios são usados para criar sites falsos, formulários de login e e-mails que imitam comunicações oficiais. O objetivo é sempre o mesmo: levar o utilizador a introduzir as suas credenciais num portal controlado pelo atacante.
Porque é que o typosquatting é tão eficaz?
O cérebro vê o que espera ver
A leitura de palavras familiares não é feita letra a letra. O cérebro reconhece padrões visuais. Por isso:
- “rn” é interpretado como “m”
- “vv” é lido como “w”
- Um “1” pode passar por “l”
Além disso:
- Os ecrãs pequenos escondem ainda mais estas diferenças
- A pressa faz o utilizador clicar sem verificar
- Os designs falsificados são cada vez mais profissionais
Um atacante que registe um domínio quase igual ao de uma marca conhecida e configure SPF, DKIM e DMARC pode enviar e-mails que parecem 100% legítimos — e que passam pelos filtros de spam.
Como funcionam estes ataques na prática?
Passo a passo de um esquema realista
- O atacante regista um domínio visualmente parecido, como
rnicrosoft-support.com. - Cria um site com o design oficial da Microsoft.
- Envia e-mails de “alerta de segurança”, “atualização da conta” ou “quebra de password”.
- O utilizador clica no link sem reparar no domínio.
- Introduz a password na página falsa.
- As credenciais são imediatamente enviadas para o atacante.
Nalguns casos, o site redireciona depois para o portal verdadeiro da Microsoft, para que a vítima nem perceba que caiu num golpe.
Porque é que o navegador ou o e-mail não bloqueiam isto?
Domínios legítimos… com intenções maliciosas
Ao contrário de sites maliciosos clássicos:
- Estes domínios são registados legalmente
- Têm certificados SSL válidos (o cadeado não significa que o site é seguro!)
- Podem não conter malware — apenas engano
- Não aparecem em listas negras imediatamente
Os filtros analisam padrões, reputação e histórico. Um domínio acabado de criar, com certificação válida e sem atividade suspeita, tende a passar sem alertas.
Como se proteger do typosquatting
Boas práticas simples — mas extremamente eficazes
1. Verifique sempre o endereço antes de iniciar sessão
Mesmo que o site pareça perfeito, confirme o domínio na barra de endereço.
2. Use marcadores (bookmarks) para páginas importantes
Evita clicar em links falsificados e garante que vai para o endereço certo.
3. Utilize um gestor de palavras-passe
Se o gestor não preencher automaticamente a password, algo está errado.
4. Adote passkeys sempre que possível
As passkeys só funcionam no domínio verdadeiro. Em sites falsos… falham.
5. Ative a autenticação multifator (MFA)
Mesmo que a password seja roubada, os atacantes ficam bloqueados.
6. Desconfie de urgências
Frases como “A sua conta será bloqueada”, “A sua password expirou” ou “A sua subscrição foi suspensa” são clássicos de phishing.
7. Observe detalhes visuais
Erros de tradução, logótipos em baixa resolução, menus desalinhados — pequenos indícios, mas úteis.
Exemplos de domínios falsos comuns
- rnicrosoft.com
- rnicrosoftlogin.com
- office3G5.com (em vez de office365.com)
- windowssupport.co
- microsoflt.com (L em vez de i)
Quanto mais popular o serviço, mais variações os atacantes tentam registar.
Como identificar rapidamente um domínio suspeito?
Checklist rápida para utilizadores e equipas de TI
- O domínio contém letras duplicadas?
- Há números onde deviam estar letras?
- O domínio parece “correto”, mas algo não bate certo?
- A mensagem tenta criar urgência?
- O endereço do remetente tem subdomínios estranhos?
Se uma destas condições for verdadeira, trate o e-mail como suspeito.
Conclusão: um segundo de atenção pode evitar um ataque
O typosquatting funciona porque tira partido de algo natural: a rapidez com que o cérebro processa palavras familiares. Felizmente, com algumas medidas simples — verificar domínios, usar gestores de passwords, preferir passkeys e nunca clicar em links sem analisar primeiro — é possível reduzir drasticamente o risco de cair neste tipo de golpe.
A cibersegurança não depende apenas de software: depende sobretudo de hábitos. E neste caso, basta uma verificação rápida para manter as suas contas seguras.