Já lhe aconteceu estar a navegar na internet e, de repente, o computador ficar azul com uma mensagem de erro grave? O primeiro instinto é o pânico. Mas atenção: em 2026, os piratas informáticos estão a usar o “Ecrã Azul da Morte” (BSOD) como uma armadilha psicológica para invadir o seu PC.
Este novo ataque, conhecido como “ClickFix”, não espera que o seu sistema falhe; ele simula uma falha no navegador para o convencer a instalar um vírus por vontade própria.
Neste guia, explicamos como identificar este ecrã azul falso e o que deve fazer para não entregar as suas passwords aos criminosos.
A armadilha: O ecrã azul no navegador
Ao contrário de um erro real, que bloqueia todo o computador, este ataque começa dentro do seu browser (Chrome, Edge ou Firefox).
- O Isco: Recebe um e-mail falso (phishing), muitas vezes sobre reservas de hotéis ou pagamentos urgentes.
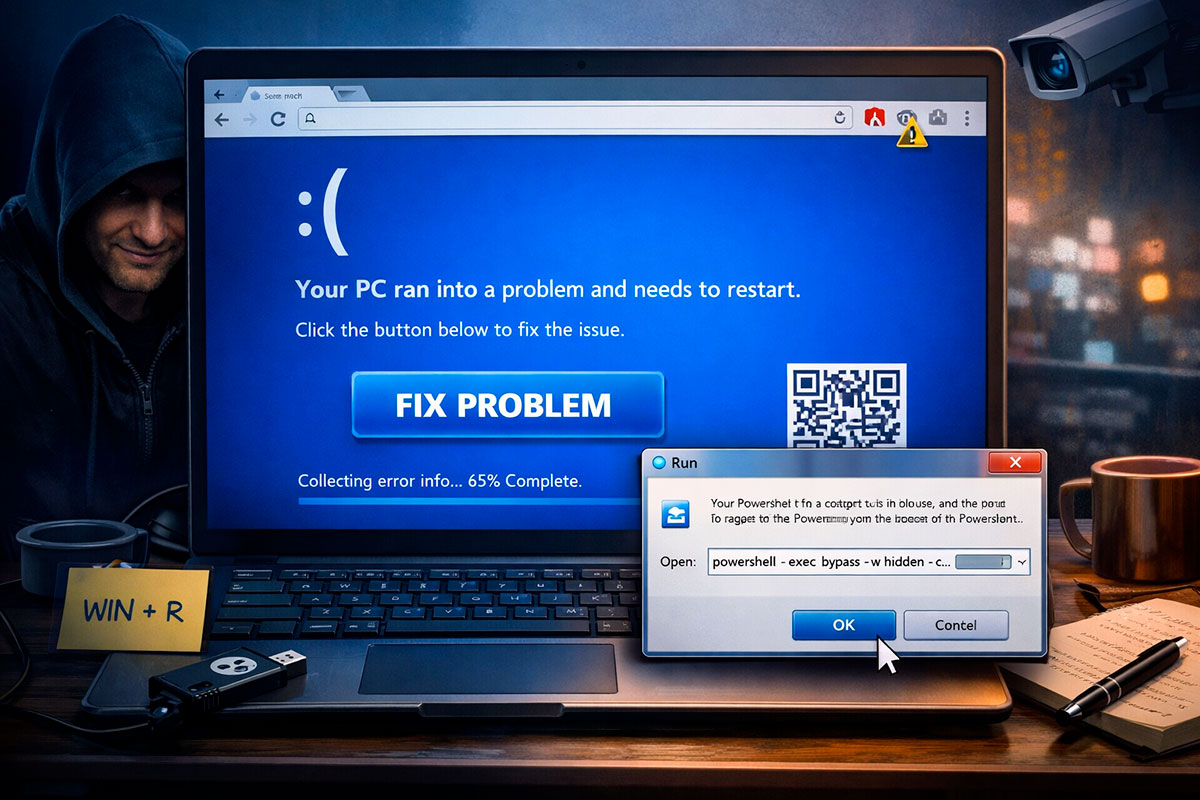
- O Truque: Ao clicar no link, o navegador entra em modo de ecrã completo e exibe uma animação idêntica ao erro do Windows.
- A Mentira: O ecrã diz que o Windows detetou um erro e fornece um botão ou instruções para “corrigir o problema”.
Engenharia social: O perigo do “copiar e colar”
A sofisticação deste ataque não está no código, mas na manipulação. O site pede-lhe para:
- Abrir a janela “Executar” (
Win + R). - Colar um comando longo (geralmente um script de PowerShell).
- Pressionar Enter para “reparar o sistema”.
O que acontece na realidade: Ao colar esse código, está a dar ordem ao Windows para descarregar o DCRat, um trojan de acesso remoto. A partir desse momento, o hacker pode ver o seu ecrã, aceder à sua webcam e roubar todas as suas credenciais bancárias.
Aviso de Segurança: Este tipo de malware funciona frequentemente como um Infostealer silencioso que rouba as suas passwords do Chrome.
Ecrã azul real vs. falso: Como distinguir?
| Característica | Ecrã Azul Real (Windows) | Ecrã Azul Falso (Ataque) |
| Onde aparece? | Sobrepõe-se a tudo; o PC bloqueia. | Dentro do navegador (browser). |
| Interatividade | O PC reinicia sozinho a 100%. | Pede para clicar em botões ou copiar comandos. |
| Som/Rato | O rato costuma ficar bloqueado. | O rato mexe-se e pode fechar o ecrã com Esc. |
| Solução | Exige reparação física ou comando CHKDSK. | Basta fechar o navegador ou o processo. |
Como se proteger deste ataque?
- Nunca copie comandos da Internet: O Windows nunca lhe pedirá para copiar e colar scripts de um site para resolver um erro de sistema.
- Use o Gestor de Tarefas: Se o seu ecrã ficar azul enquanto navega, pressione
Ctrl + Shift + Esc. Se conseguir abrir o Gestor de Tarefas, o erro é falso. Force o encerramento do navegador. - Desconfie de E-mails de Reservas: O setor hoteleiro é o alvo principal deste ataque em 2026. Verifique sempre o endereço real do remetente.
- Cuidado com o PowerShell: O PowerShell é uma ferramenta poderosa; os criminosos usam-no porque muitos antivírus básicos não bloqueiam comandos que parecem “oficiais” do sistema.
Conclusão: O conhecimento é o melhor antivírus
Os ataques de engenharia social como o “ClickFix” provam que o elo mais fraco ainda é o utilizador. Se o seu Windows falhar, ele irá reiniciar sozinho. Se ele lhe pedir para “colar um código”, é um ataque. Mantenha a calma, feche o navegador e faça um scan de segurança.
Se já caiu nesta armadilha e colou o código, siga imediatamente o nosso Guia de Sobrevivência: Fui Hackeado para salvar as suas contas.