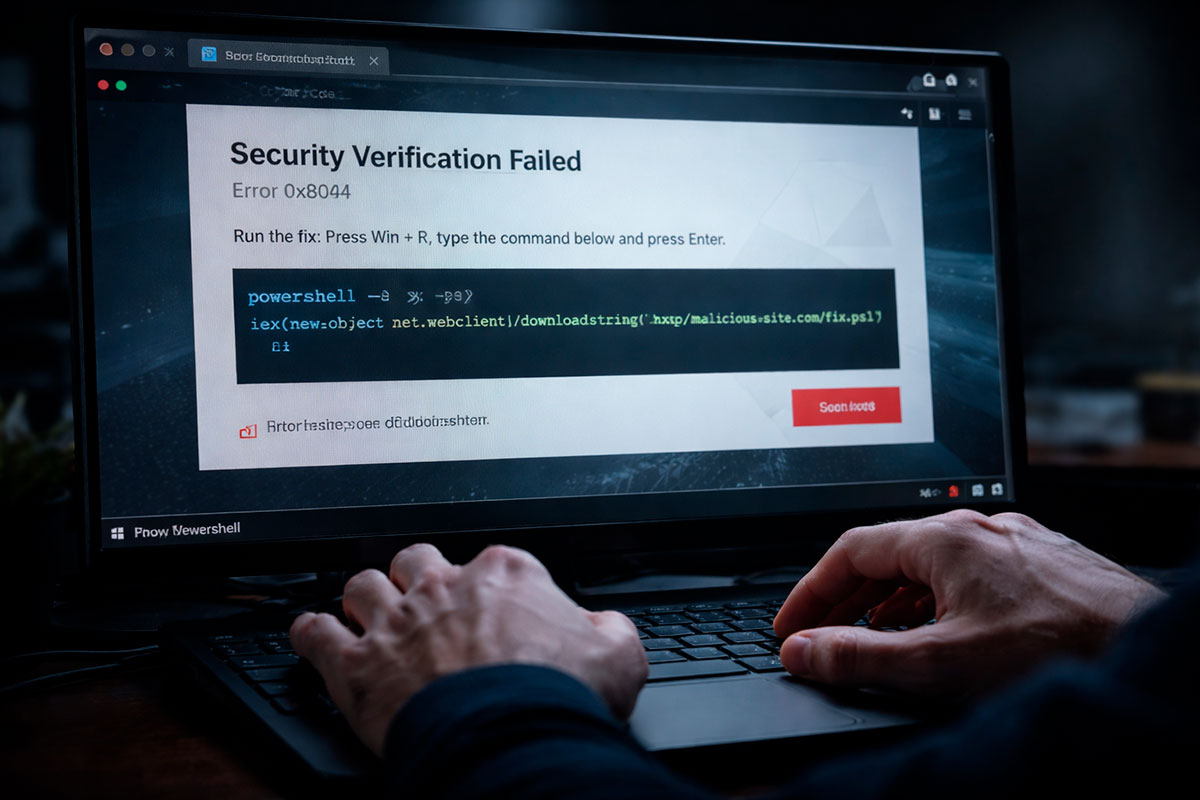
Imagine que está a tentar aceder a um site e surge um erro de CAPTCHA ou um aviso de “falha no sistema”. O site, muito prestável, dá-lhe a solução: “Copie este código e cole-o no seu Terminal para corrigir o erro”. Parece inofensivo, certo? Errado.
Este é o novo rosto do ClickFix, uma campanha de phishing ultra-sofisticada que está a espalhar o malware Lumma Stealer. O objetivo não é invadir o seu PC; é convencer o utilizador a abrir a porta e convidar o ladrão para entrar.
1. A anatomia do ataque: Como funciona o “auto-contágio”
O ClickFix não explora uma falha no Windows 11; ele explora a pressa do utilizador. Em 2026, os piratas usam janelas de erro que imitam na perfeição a estética de vidro e minimalismo da Microsoft.
- O isco: Uma página web comprometida exibe um erro falso (ex: “Erro 0x8004” ou “Falha na Verificação de Segurança”).
- A instrução: O site pede-lhe para pressionar
Win + R, escreverpowershell(ou abrir o Windows Terminal) e colar um comando que já foi copiado para a sua área de transferência. - A execução: Ao colar o código, está a correr um script que descarrega o Lumma Stealer em segundo plano. Não há avisos, não há barras de progresso. O roubo começa no segundo em que carrega no Enter.
Tabela: Phishing tradicional vs. Esquema ClickFix
| Característica | Phishing Antigo | ClickFix (Lumma Stealer) |
| Vetor de Entrada | Anexo de E-mail ou Link | Engenharia Social no Navegador |
| Ação da Vítima | Clicar num link/ficheiro | Copiar e Colar comandos no Terminal |
| Deteção de Antivírus | Elevada (bloqueia o ficheiro) | Baixa (o comando parece vir do utilizador) |
| Objetivo Final | Roubo de credenciais | Exfiltração de Carteiras Crypto e Cookies |
| Nível de Perigo | Moderado | Crítico (Ataque de “Zero-Clique” Humano) |
2. Lumma Stealer: O que está em risco?
Uma vez instalado através das novas funcionalidades de saída sincronizada do Terminal, o Lumma Stealer age silenciosamente. Ele foca-se em:
- Cookies de sessão: Permite que os hackers entrem nas suas contas (Google, Facebook, Bancos) sem precisarem da sua password ou do 2FA.
- Carteiras de criptomoedas: Procura extensões de browser e apps locais para esvaziar fundos.
- Dados de IA: Com o aumento do uso de ferramentas como o Claude Cowork, o malware tenta extrair logs de conversas que contenham segredos comerciais ou dados sensíveis.
3. Como se proteger: A regra de ouro
A regra em 2026 é mais simples do que nunca: O Windows NUNCA lhe pedirá para usar o Terminal ou o PowerShell para resolver um problema num site.
- Desconfie de CAPTCHAs manuais: Se o site pede para fazer “Copy-Paste” de código, feche a aba imediatamente.
- Use o Windows Terminal com cuidado: As versões 1.24 e 1.25 do Windows Terminal são potentes, mas são ferramentas de administração. Nunca cole comandos que não compreende totalmente.
- Higiene digital: Limpe regularmente a sua cache e ficheiros inúteis, pois é lá que os scripts de malware gostam de se esconder após a execução inicial.
- Autenticação por Biometria: Sempre que possível, use biometria ou passkeys. Mesmo que o Lumma Stealer roube a sua password, terá muito mais dificuldade em aceder a contas protegidas por hardware físico.
Conclusão: A sua curiosidade é o gatilho
O ClickFix prova que, por mais avançada que seja a segurança do Windows, a nossa vontade de “corrigir o problema rápido” continua a ser o maior trunfo dos criminosos. A melhor defesa não é um software caro, mas sim um segundo de pausa antes de carregar no Enter. Se o site pede para mexer no sistema, o site é o inimigo.