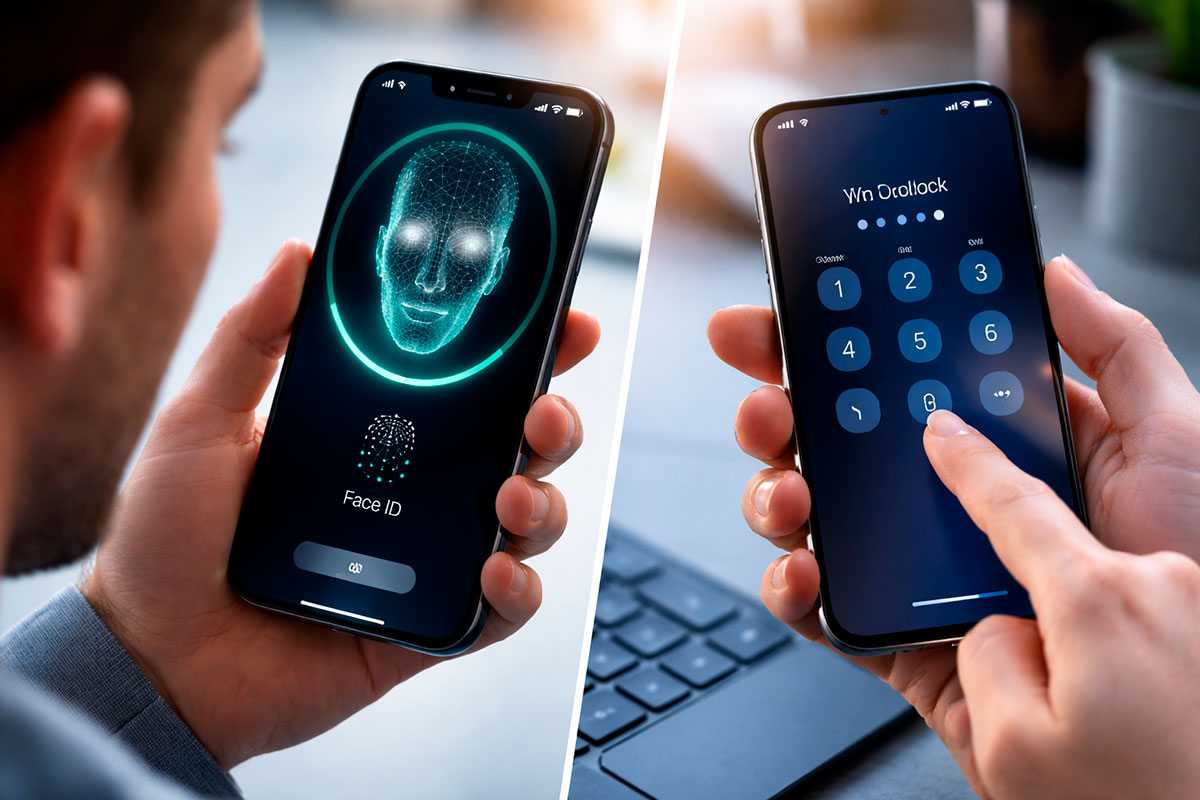
Longe vão os tempos em que desenhar um padrão no ecrã era o auge da segurança. Hoje, o seu iPhone 17e ou o seu Android de última geração conhecem o seu rosto, a sua voz e até a forma como caminha. Mas, ironicamente, sempre que o telemóvel reinicia, ele pede-lhe “algo que você sabe” (o PIN) e não “algo que você é” (o rosto).
Por que razão, em pleno 2026, ainda não conseguimos abandonar as palavras-passe? A resposta está no equilíbrio delicado entre a conveniência de um segundo e a segurança de uma vida inteira.
1. Biometria: A chave que nunca se esquece
A biometria (FaceID, leitura ultrassónica de impressões digitais) é o método preferido pela sua fluidez. É o “atalho” perfeito para o dia a dia.
- Vantagem: É quase impossível de esquecer (a menos que tenha um azar biológico).
- Velocidade: Em dispositivos modernos, o desbloqueio acontece em milissegundos graças ao processamento local no chip de segurança (Secure Enclave ou TrustZone).
- O risco de 2026: Com a evolução das câmaras e das impressões 3D, o spoofing (enganar o sensor) tornou-se mais sofisticado. Além disso, existe a questão legal: em muitos países, a polícia pode forçá-lo a olhar para o telemóvel, mas não pode forçá-lo a revelar a sua palavra-passe.
2. Palavra-passe: O “cofre” analógico
O PIN ou a passphrase complexa continuam a ser a base de tudo. Se a biometria falhar três vezes, o sistema recua sempre para este método.
- Vantagem: Pode ser alterada. Se a sua password for exposta numa fuga de informação de um site, basta mudar. Se o seu rosto for “clonado” por uma IA generativa, não pode mudar de cara.
- O perigo: O erro humano. Usar “1234”, “0000” ou a data de nascimento é o mesmo que deixar a chave na porta. É um dos maus hábitos que os utilizadores de Android e iOS devem abandonar.
Tabela: Biometria vs. Palavra-passe (Duelo de segurança 2026)
| Característica | Biometria (Rosto/Dedo) | Palavra-passe / PIN |
| Conveniência | ⭐⭐⭐⭐⭐ (Imbatível) | ⭐⭐ (Lenta e chata) |
| Segurança Bruta | Elevada (Difícil de copiar) | Depende da sua criatividade |
| Privacidade | Dados guardados no chip local | Apenas na sua memória |
| Flexibilidade | Não pode ser alterada | Pode ser mudada em segundos |
| Custo de Ataque | Requer presença física/réplica | Requer adivinhação/brute-force |
3. A ascensão das passkeys: O melhor dos dois mundos?
Em 2026, a grande tendência é o fim das passwords tradicionais em favor das Passkeys.
- Como funciona: O site cria uma chave digital única para o seu dispositivo. Para a usar, basta validar com a sua biometria.
- Segurança: Isto impede ataques de phishing, porque não há uma “palavra” para roubar. Mesmo que um hacker intercepte a comunicação, ele não tem a sua chave física nem o seu rosto. É o nível de proteção que a Microsoft já aplica no Windows Autopatch.
4. Estratégia de “blindagem” para o seu telemóvel
Para garantir que o seu dispositivo é um forte inexpugnável, siga esta receita de cibersegurança:
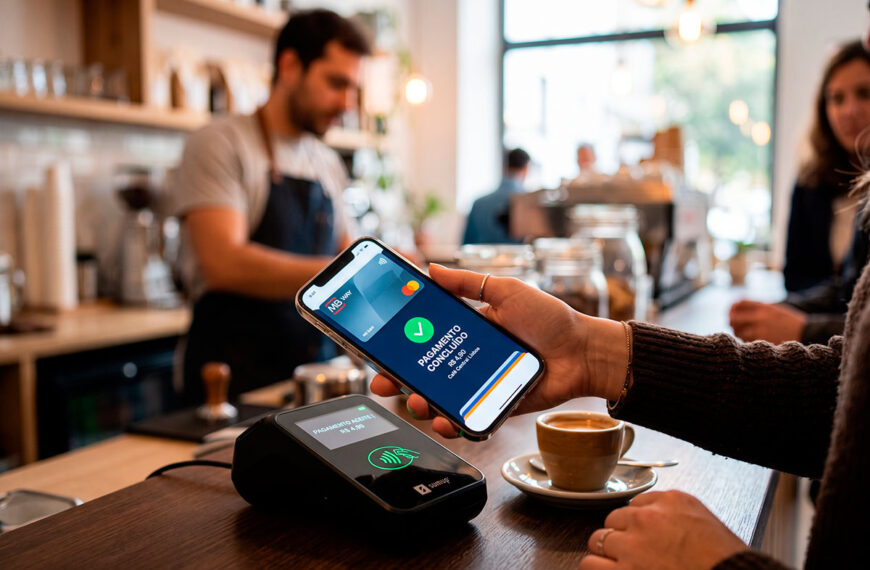
- Use biometria para o “dia a dia”: É excelente para desbloqueio rápido e pagamentos via NFC.
- PIN de 6 Dígitos (no mínimo): Fuja dos 4 dígitos. A matemática não mente: 4 dígitos têm 10 mil combinações; 6 dígitos têm 1 milhão.
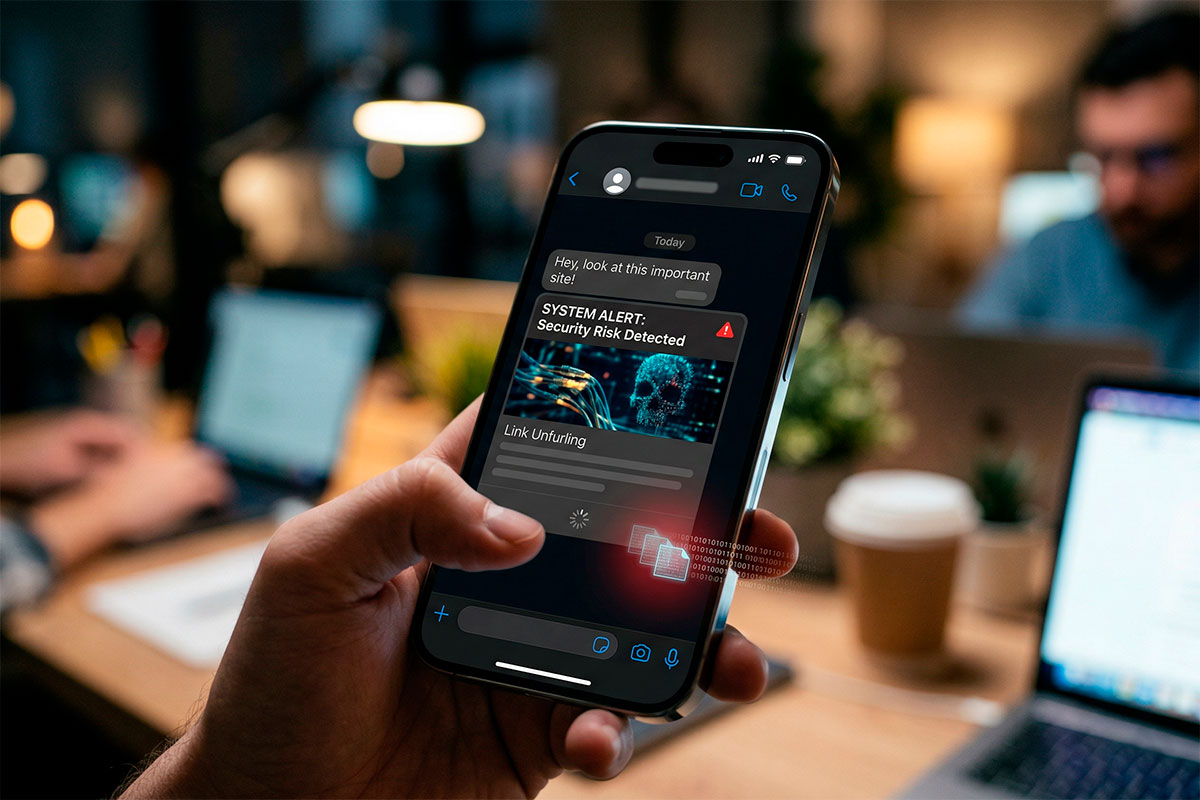
- Reinício semanal: Reiniciar o telemóvel força a limpeza da memória e exige o PIN, o que protege contra certos tipos de ataques de pré-visualização de links (Zero-Click).
- Bloqueio automático curto: Configure o ecrã para se desligar após 30 segundos de inatividade.
Conclusão: O humano é o elo mais fraco
Não existe um método 100% seguro se o utilizador for descuidado. A biometria protege-o do estranho no autocarro; a palavra-passe forte protege-o do hacker remoto. Em 2026, a segurança móvel é uma cebola: tem de ter várias camadas. Combine a facilidade do seu rosto com a robustez de um código que só você conhece.