Antigamente, a regra de ouro da internet era simples: “Não cliques em links estranhos”. Em 2026, essa regra tornou-se obsoleta. Com a evolução dos ataques de Zero-Clique (Zero-Click), o seu smartphone ou PC pode ser infetado sem que toque no ecrã. O culpado? Uma funcionalidade que todos adoramos: a pré-visualização de links.
A ironia é cruel: ao tentar ser “útil” e mostrar-lhe um resumo do site, a sua aplicação de mensagens (WhatsApp, Slack ou Teams) acaba por “clicar” no link malicioso por si. Vamos perceber como este pesadelo de segurança funciona e como fechar essa porta.
1. O que é o “Link Unfurling” e por que é um risco?
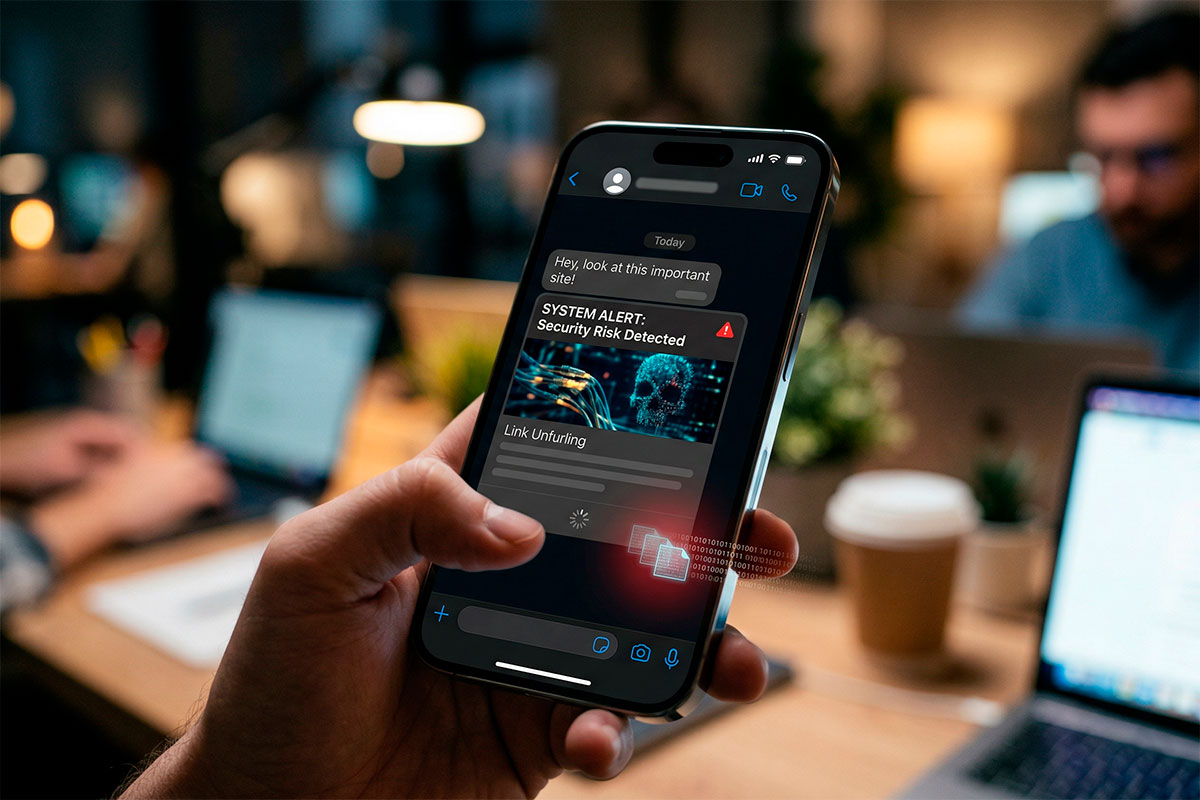
Quando cola um URL no chat, a aplicação faz um processo chamado Link Unfurling (desdobramento de link). Para lhe mostrar o título e a imagem, a aplicação atua como um navegador minúsculo que visita o site antes de si.
- O problema: Se o link for malicioso, o servidor do atacante deteta a visita da aplicação.
- A consequência: Nesse milissegundo, a aplicação pode expor o seu endereço IP, a sua localização ou, pior, tokens de autenticação que permitem o acesso a Contas Supervisionadas ou sistemas corporativos.
Tabela: O clique manual vs. A armadilha da pré-visualização
| Característica | O Perigo Antigo (O Clique) | O Perigo Atual (O Unfurling) |
| Interação Humana | Obrigatória (tem de clicar). | Nenhuma (Automático). |
| Momento do Ataque | Após a abertura do site. | Assim que a mensagem aparece. |
| Alvo Principal | O utilizador final. | O Agente de IA ou a App. |
| Risco de Roubo | Passwords e dados manuais. | Tokens de API e Chaves de Sessão. |
| Nível de Defesa | Antivírus comum ajuda. | Exige configuração de “Zero Trust”. |
2. A IA como cúmplice: Prompt Injection
Em 2026, muitas das nossas mensagens são lidas primeiro por assistentes de IA integrados. Um atacante pode enviar um link que contém um comando invisível — uma Injeção de Prompt.
Ao tentar gerar o resumo do link, a IA “lê” o comando escondido no código do site e pode ser manipulada para enviar os seus dados privados (como e-mails ou documentos do Office) diretamente para o servidor do hacker. É o mesmo nível de perigo que vimos recentemente no ataque de roubo de lógica de IA.
3. Como os dados fogem sem que perceba?
Ao contrário de um ficheiro .scr clássico, que precisava de ser executado, este ataque é invisível. A aplicação de mensagens, ao tentar ser eficiente, envia “cabeçalhos HTTP” que podem conter informações preciosas sobre o seu dispositivo (modelo do telemóvel, versão do sistema e até chaves de acesso temporárias).
4. Guia de proteção: Como “blindar” as suas Apps
Se usa um smartphone de última geração, como o iPhone 17e, já tem algumas defesas nativas, mas não é suficiente. Siga estes passos:
- Desative as pré-visualizações: No WhatsApp ou Signal, vá a
Definições > Privacidade > Avançadase desative a opção “Gerar pré-visualizações de links”. - Cuidado com a IA: Se usa o Gboard com IA ou teclados preditivos, evite colar links sensíveis em chats públicos.
- Higiene de Tokens: Nunca envie links que contenham códigos longos no final (ex:
site.com/login?token=12345). Esses tokens são “ouro” para os atacantes durante o processo de unfurling.
Conclusão: Conveniência vs. Segurança
A pré-visualização de links é fantástica para a estética do chat, mas em 2026, a estética é um luxo perigoso. Aprender a viver sem os “cards” coloridos nas mensagens é um pequeno preço a pagar para garantir que a sua identidade digital não é roubada por um robô que apenas tentava ser prestável.