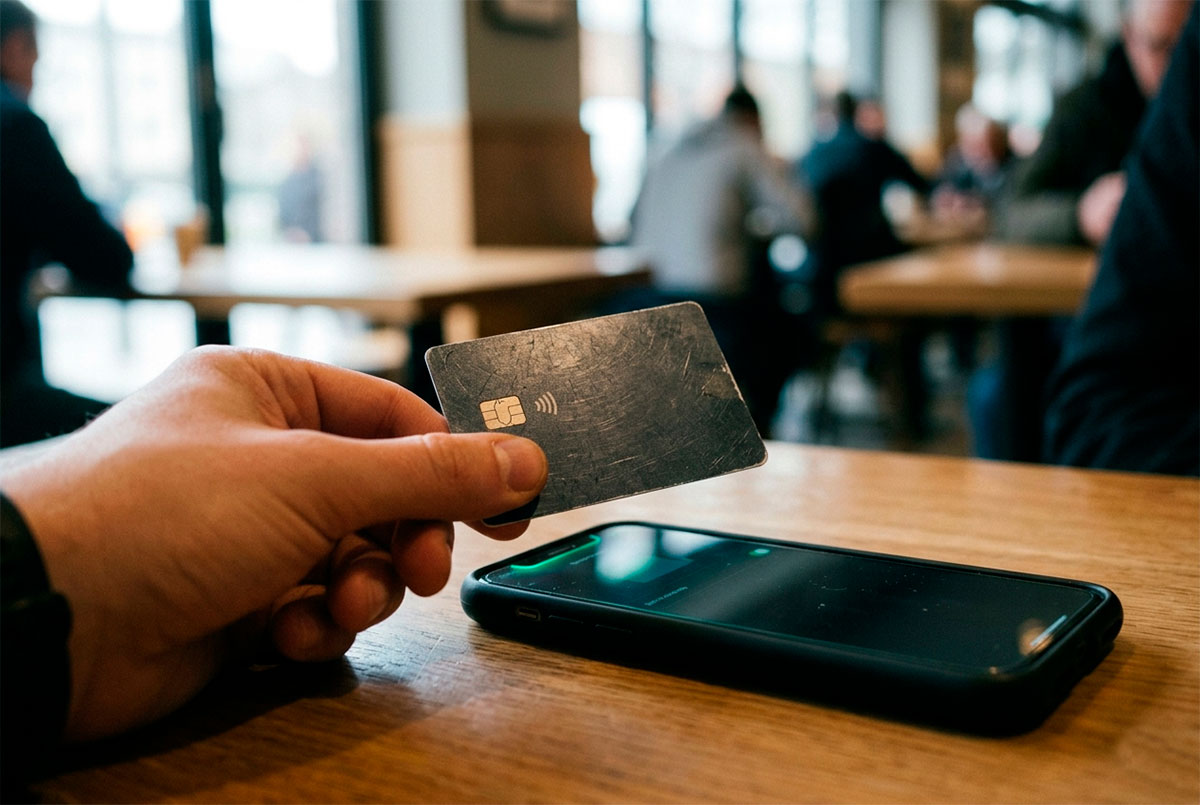
A superfície de ataque nos smartphones Android expandiu-se. A ESET emitiu um aviso crítico sobre o NGate, uma ameaça que combina engenharia social de elite com a exploração de protocolos de comunicação de proximidade (NFC). Ao contrário dos esquemas de phishing do passado, o NGate não quer apenas a tua password; ele quer os dados brutos do chip do teu cartão bancário.
Anatomia do ataque: O “relay” em tempo real
O diferencial do NGate é a sua capacidade de transmitir os dados do teu cartão via internet para o dispositivo de um atacante, em milissegundos.
- Vetor de infeção: O utilizador é atraído por sites falsos (que imitam a Google Play Store ou serviços de lotarias) e convencido a instalar um ficheiro APK (Sideloading).
- O truque do NFCGate: O malware utiliza uma ferramenta chamada NFCGate. Sob o pretexto de “ativar uma funcionalidade de segurança”, pede-te para aproximares o cartão físico da parte de trás do telemóvel.
- Clonagem virtual: Assim que o cartão toca no smartphone infetado, o NGate captura os dados e envia-os para o telemóvel do criminoso. Este, por sua vez, “emula” o teu cartão e pode fazer pagamentos ou levantamentos em caixas Multibanco como se tivesse o teu cartão na mão.
O papel da IA generativa: A burla perfeita
A Inteligência Artificial eliminou a barreira do idioma para os criminosos. O NGate utiliza IA para:
- Localização impecável: Criar páginas de phishing e mensagens de apoio ao cliente em português perfeito, sem os erros gramaticais que antes denunciavam as burlas.
- Voz e vídeo (Deepfakes): Nalgumas variantes, os atacantes usam chamadas de voz geradas por IA para “guiar” a vítima durante o processo de ativação da app maliciosa.
- Democratização do crime: Ferramentas de IA permitem que indivíduos com poucos conhecimentos técnicos criem campanhas de engenharia social extremamente sofisticadas.
Tabela: Medidas de proteção contra o NGate
| Medida de Segurança | Descrição Prática | Nível de Proteção |
| Desativar NFC | Manter o NFC desligado e ativar apenas no momento do pagamento. | Muito Alto |
| Bloquear Sideloading | Nunca instalar ficheiros APK fora da Google Play Store oficial. | Crítico |
| Cartões Virtuais | Utilizar cartões temporários (ex: MB WAY) para pagamentos diários. | Alto |
| Google Play Protect | Manter a verificação de segurança ativa e atualizada. | Médio/Alto |
| Higiene Digital | Desconfiar de apps que pedem para ler o cartão físico sem motivo. | Essencial |
Como detetar se o seu Android está em risco?
Até ao momento, o NGate não conseguiu infiltrar-se na loja oficial da Google, focando-se inteiramente no Sideloading. Se instalaste recentemente alguma app de “otimização de bateria” ou “verificação bancária” através de um link recebido por SMS ou e-mail, deves agir de imediato:
- Desativa o NFC: Impede a comunicação de dados imediata.
- Verifica as permissões: Procura apps que tenham acesso ao “NFC” e “Serviços de Acessibilidade” sem justificação.
- Formatação de segurança: Em caso de suspeita real, a única forma de garantir a limpeza total é a reposição dos valores de fábrica do dispositivo.
Conclusão: A vigilância é a melhor firewall
O NGate prova que a tecnologia NFC continua a ser segura, mas o comportamento do utilizador é o elo mais fraco. A utilização de IA para ataques de engenharia social exige que sejamos mais céticos do que nunca. Não instales apps fora das fontes oficiais e, acima de tudo, nunca aproximes o teu cartão físico do telemóvel para “procedimentos de segurança” sugeridos por aplicações desconhecidas.