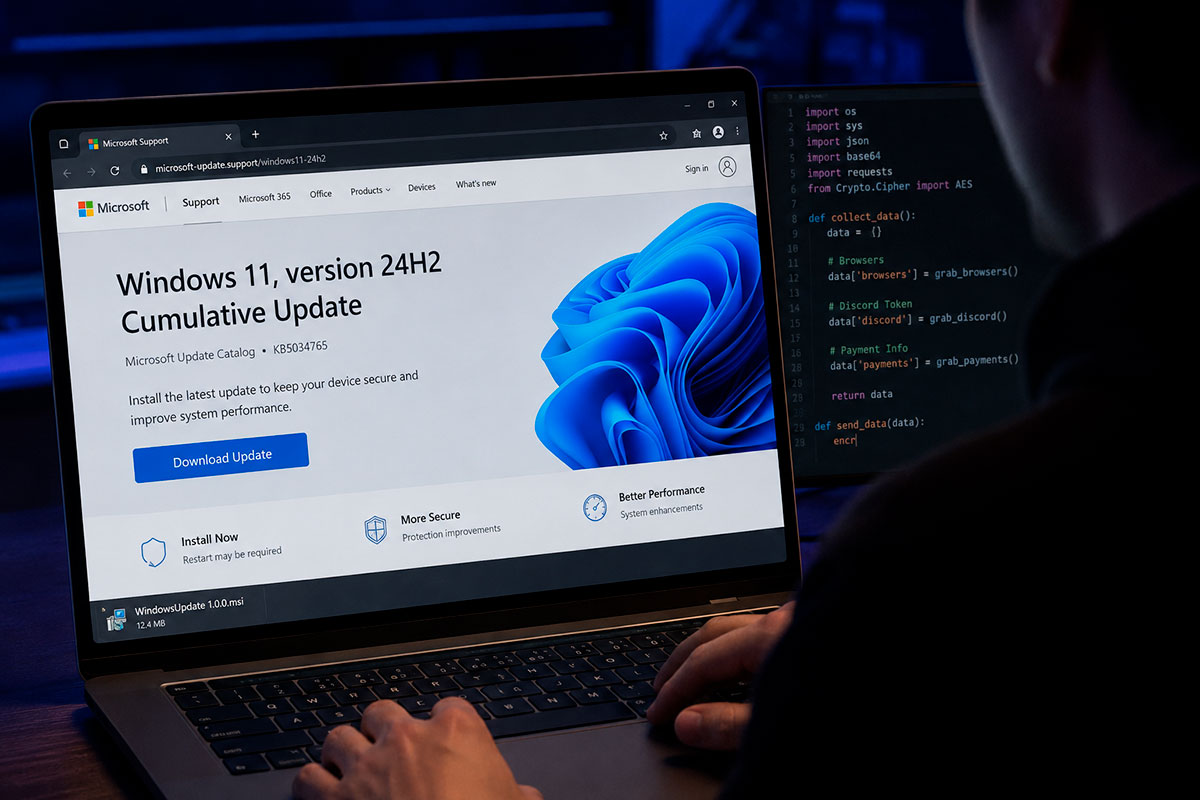
A Malwarebytes expôs uma campanha de phishing de elite que replica as páginas de suporte da Microsoft com uma perfeição assustadora. O objetivo? Convencer-te a instalar uma suposta “atualização cumulativa” para o Windows 11 24H2. Na verdade, trata-se de um infostealer desenhado para limpar as tuas credenciais, tokens de Discord e dados de pagamento em segundos.
O que torna este ataque um pesadelo para a cibersegurança é o facto de ele ter passado com zero deteções em quase todos os motores de antivírus no momento da descoberta.
A anatomia do golpe: o domínio enganador
Os atacantes utilizam uma técnica chamada typosquatting. O site malicioso — microsoft-update[.]support — parece oficial à primeira vista, mas é uma armadilha visual:
- Design espelho: Usa a mesma tipografia, cores e logótipos da Microsoft.
- O erro de versão: Para dar credibilidade, citam a base de dados KB5034765. No entanto, esta KB refere-se a patches de 2024 para versões antigas (22H2), não tendo nada a ver com a 24H2 de 2026.
- O isco MSI: O ficheiro descarregado chama-se
WindowsUpdate 1.0.0.msi. O nome parece tão “limpo” que o utilizador comum não hesita em clicar.
Por que razão o antivírus não deteta?
O segredo técnico desta infecção reside na “camuflagem por legitimidade”. O malware não usa código estranho; ele usa ferramentas que os programadores usam todos os dias:
- WiX Toolset: Um framework profissional para criar instaladores Windows.
- Electron & Python: O instalador corre scripts de Visual Basic que ativam uma aplicação Electron. Esta, por sua vez, lança um processo Python oculto.
Como cada uma destas peças é software legítimo e fidedigno, o antivírus olha para elas e diz: “Isto é apenas um programa normal a ser instalado”. Enquanto isso, o Python está a cifrar e a enviar os teus dados para servidores remotos.
Tabela: Atualização oficial vs. Falsa atualização
| Característica | Canal Oficial (Microsoft) | Site Fraudulento (.support / .info) |
| Origem | Definições > Windows Update | Botão de “Download” num site externo |
| Formato | Instalação automática em background | Ficheiro .MSI ou .EXE para correr |
| Domínio | microsoft.com | microsoft-update[.]support (ou similar) |
| Deteção AV | Analisado por assinatura digital | Escapa por usar ferramentas legítimas |
| Risco | Segurança e Performance | Roubo de Passwords e Tokens de Sessão |
O que o Malware rouba e como sobrevive?
Uma vez dentro do teu PC, o ataque foca-se na exfiltração de identidade:
- Browsers: Rouba passwords e cartões guardados no Chrome, Edge e Firefox.
- Discord: Captura tokens de sessão (permitindo entrar na tua conta sem password).
- Persistência: Para garantir que não desaparece quando reinicias o PC, o malware cria um atalho na pasta de arranque disfarçado de… Spotify. Se vires o Spotify a abrir sozinho sem razão, desconfia.
Como te proteger hoje?
A melhor firewall é o teu ceticismo.
- Confia apenas no Sistema: A Microsoft nunca te pedirá para descarregar um ficheiro MSI de um site
.supportpara atualizar o Windows. - Verifica o URL: Se o endereço não termina estritamente em
microsoft.com, fecha o separador. - Uso de 2FA: Mesmo que roubem o teu token, a autenticação de dois fatores física (como chaves Yubikey) continua a ser a tua última linha de defesa.