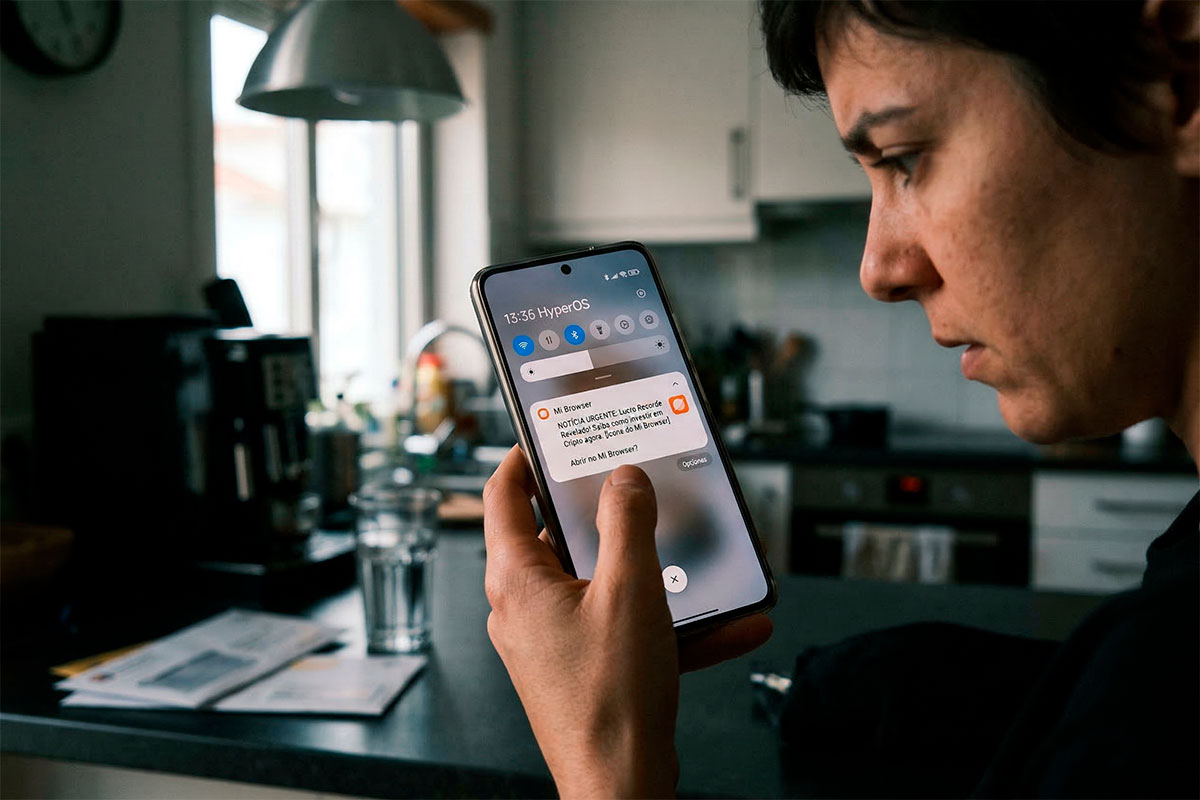
Se tem um Xiaomi, já reparou que o seu telemóvel gosta de falar consigo. Notificações de notícias, alertas de sistema e sugestões de apps aparecem constantemente. No entanto, o que parecia ser apenas publicidade chata tornou-se uma ameaça real. Especialistas em cibersegurança detetaram que o Mi Browser está a ser usado para enviar notificações falsas que imitam jornais conceituados para roubar dados bancários.
O problema não é um vírus que instalou; o problema é o software oficial da marca que, ao tentar mostrar anúncios, acaba por abrir a porta a burlas de criptomoedas e esquemas de investimento fraudulentos.
1. O golpe da “notícia urgente”
A burla é sofisticada. Não recebe um link estranho de um número desconhecido; recebe uma notificação oficial do Mi Browser com um logótipo que parece legítimo e um título bombástico sobre uma “revelação política” ou um “lucro recorde”.
- A armadilha: Ao clicar, é levado para uma cópia perfeita de um site de notícias (como o Observador ou a BBC).
- O roubo: Lá, pedem-lhe que se registe para uma “oportunidade única de investimento”. No momento em que coloca os seus dados, os burlões ganham acesso à sua vida financeira.
- O culpado: A falha está nos filtros de publicidade da Xiaomi, que em 2026 ainda permitem que redes externas injetem conteúdo malicioso no painel de notificações do utilizador.
Tabela: Notificação legítima vs. Tentativa de burla
| Característica | Notificação Segura | Alerta de Burla (Mi Browser) |
| Origem | Apps oficiais (ex: Gmail, WhatsApp) | Mi Browser / Serviços de Sugestão |
| Conteúdo | Informação direta e esperada | Sensacionalismo (“Ganhe dinheiro”, “Urgente”) |
| Destino | A própria aplicação | Sites externos com aspeto de notícias |
| Pedido de Dados | Nunca pede dados bancários | Pede registo ou cartão para “investir” |
| Risco | Baixo | Crítico (Phishing Direto) |
2. Por que razão a Xiaomi permite isto?
A resposta curta: margens de lucro. Para manter os preços competitivos no hardware (como no recente Redmi 13 ou na série Xiaomi 14), a marca utiliza o sistema operativo (HyperOS) como uma plataforma de anúncios.
Ao integrar publicidade em aplicações que não podem ser desinstaladas facilmente, a Xiaomi criou um ecossistema onde a conveniência do utilizador foi sacrificada. Em 2026, o desafio é distinguir o que é um anúncio da marca e o que é um ataque de um cibercriminoso que comprou esse espaço publicitário.
3. Guia de blindagem: Como proteger o seu Xiaomi hoje
Não precisa de deitar o telemóvel fora, mas precisa de “calar” o Mi Browser. Siga estes passos:
- Calar o navegador: Vá a
Definições > Aplicações > Gerir Aplicações > Mi Browser > Notificaçõese desative tudo. - Mudar o padrão: Instale o Google Chrome ou o Firefox e defina-os como navegador predefinido. Estes têm filtros contra phishing muito mais rigorosos em 2026.
- Revogar autorizações: Nas definições do Mi Browser, procure por “Autorização e Revogação” e retire o acesso ao serviço msa (o motor de anúncios da Xiaomi).
- Ceticismo digital: Se uma notificação promete dinheiro fácil ou parece demasiado “escandalosa”, é burla. O seu telemóvel não lhe vai dar dicas de investimento financeiro legítimas por SMS ou Push.
Conclusão: O utilizador é a última defesa
A Xiaomi prometeu investigar e reforçar os filtros no HyperOS, mas até que uma atualização definitiva chegue, a responsabilidade de não clicar está do seu lado. Em 2026, a higiene digital num smartphone chinês exige que saiba separar o trigo do joio. Se o navegador nativo não o protege, a solução é simples: deixe de o usar.