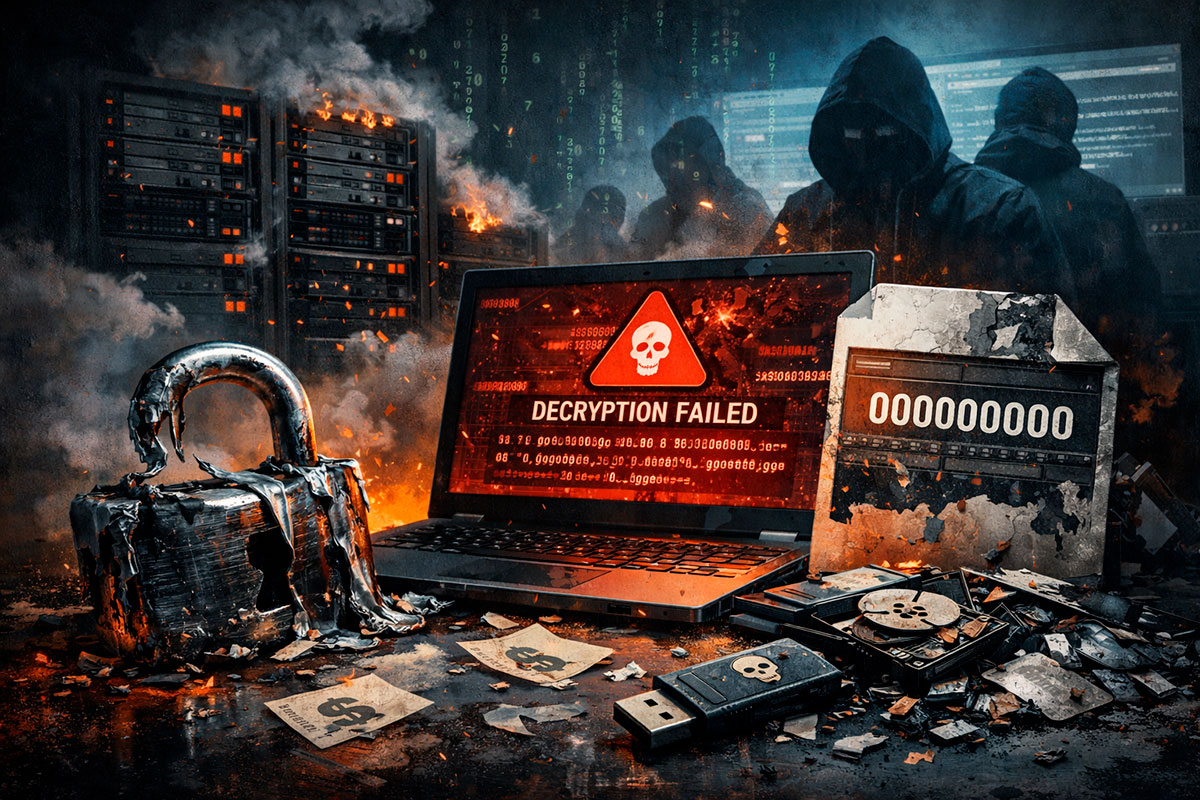
Imagine o cenário: a sua empresa é atacada, os servidores VMware ESXi são encriptados e os criminosos exigem milhões. Você decide pagar para salvar o negócio, mas recebe uma resposta honesta (e aterradora): “Lamentamos, mas enganámo-nos no código. Os vossos dados já não existem.”
Este é o pesadelo real provocado pelo grupo de cibercrime Nitrogen. Um erro grosseiro na programação do seu malware causou a corrupção irreversível das chaves de encriptação. Em 2026, este caso serve de aviso: nunca confie na “qualidade técnica” de quem o ataca.
1. A matemática do desastre: Por que é impossível recuperar?
O ransomware Nitrogen utiliza criptografia assimétrica, que depende de um par de chaves: uma Pública (para fechar os dados) e uma Privada (para os abrir).
O bug técnico
Durante o processo de encriptação das máquinas virtuais (VMs), o malware cometeu um erro de lógica fatal. No cabeçalho de cada ficheiro encriptado, onde deveria estar guardada a chave pública para futura desencriptação, o código sobrescreveu 8 bytes (64 bits) com zeros.
Em termos matemáticos, a relação entre a chave pública (e, n) e a privada (d, n) foi quebrada. Se denotarmos a mensagem original como M e o criptograma como C, a operação de cifragem segue a lógica:
Para recuperar M, precisamos de d. No entanto, ao corromper e ou os parâmetros de n no ficheiro, a “fechadura” foi deformada. É como se os hackers tivessem derretido o canhão da fechadura depois de trancarem a porta; nem a chave original do fabricante a conseguiria abrir agora.
Tabela: O Paradoxal “lado bom” e o lado mau (2026)
| Situação | Impacto para a Vítima | Veredito Técnico |
| Decisão de Pagamento | Poupança forçada (Pagar é inútil). | Positivo (Financeiramente) |
| Recuperação de Dados | Zero. Sem backups, os dados são lixo digital. | Crítico (Operacionalmente) |
| Reputação do Grupo | Hackers vistos como amadores e perigosos. | Negativo para o crime |
| Infraestrutura Afetada | VMware ESXi (Hipervisores). | Foco em servidores de alta densidade |
2. Quem é o grupo Nitrogen e quem são as vítimas?
O grupo Nitrogen não é novo, mas em 2026 a sua agressividade aumentou. Eles especializaram-se em “pesca grossa”, visando infraestruturas que gerem dezenas de máquinas virtuais em simultâneo.
- Alvos recentes: Instituições financeiras e o setor industrial. O caso mais mediático foi o do estúdio Red Barrels (criadores de Outlast), provando que nem a indústria do entretenimento escapa a estes “erros de código” fatais.
- Vetor de infeção: Frequentemente utilizam anúncios falsos de suporte técnico ou ferramentas de TI no Google para levar administradores de sistemas a instalarem o malware sem saberem.
3. Lições de sobrevivência em 2026
Este incidente muda a forma como as equipas de TI devem olhar para a cibersegurança:
- Backup “imutável” é obrigatório: Já não basta ter um backup; ele tem de estar fora da rede e ser impossível de apagar ou encriptar.
- Segmentação de hipervisores: O VMware ESXi é um alvo premium. Se o seu hipervisor cair, toda a empresa cai. Proteja o seu servidor de acessos remotos e audite as permissões de administrador.
- Higiene de software: Muitos destes ataques exploram falhas que já tinham correção. Manter o Windows e o Linux atualizados é a primeira barreira contra o Nitrogen.
Dica Pro: Se for atacado, antes de ponderar qualquer pagamento, peça aos atacantes uma “prova de desencriptação” de um ficheiro aleatório. No caso do Nitrogen, eles falhariam o teste, poupando-lhe milhões de euros em resgates inúteis.
Conclusão: O amadorismo que destrói empresas
O bug do grupo Nitrogen é um lembrete de que o cibercrime em 2026 é uma “indústria” caótica. Um programador cansado ou incompetente do lado dos hackers pode ser mais destrutivo do que um génio do crime, pois elimina a própria possibilidade de recuperação. No final do dia, a única garantia de continuidade do seu negócio é a sua estratégia de backup, e nunca a palavra de um criminoso.