Se usa o Chrome, Firefox ou Edge para gerir a sua vida digital, a sua privacidade pode estar por um fio. Investigadores de segurança da LayerX detetaram uma nova vaga da campanha GhostPoster, que injetou extensões maliciosas nas lojas oficiais.
Com mais de 840 mil downloads, estas ferramentas não são apenas “irritantes” — elas instalam backdoors (portas das traseiras) que permitem a hackers controlar o seu browser, roubar passwords e desviar as suas compras online. O pior? Algumas estão ativas desde 2020. Verifique a lista abaixo imediatamente.
1. A lista negra: Se as tem, apague-as já!
Estas extensões disfarçam-se de utilitários comuns. Se encontrar alguma destas no seu painel de extensões (chrome://extensions ou equivalente), remova-a e altere as suas passwords principais.
| Nome da Extensão | Categoria / Disfarce |
| Google Translate in Right Click | Tradução |
| Ads Block Ultimate / AdBlocker | Bloqueador de Anúncios |
| YouTube Download / Instagram Downloader | Download de Vídeos |
| Floating Player – PiP Mode | Vídeo / Produtividade |
| Full Page Screenshot / Page Screenshot Clipper | Captura de Ecrã |
| Cool Cursor / Color Enhancer | Personalização Visual |
| Amazon Price History | Compras / E-commerce |
2. O truque da imagem: Como o malware se esconde
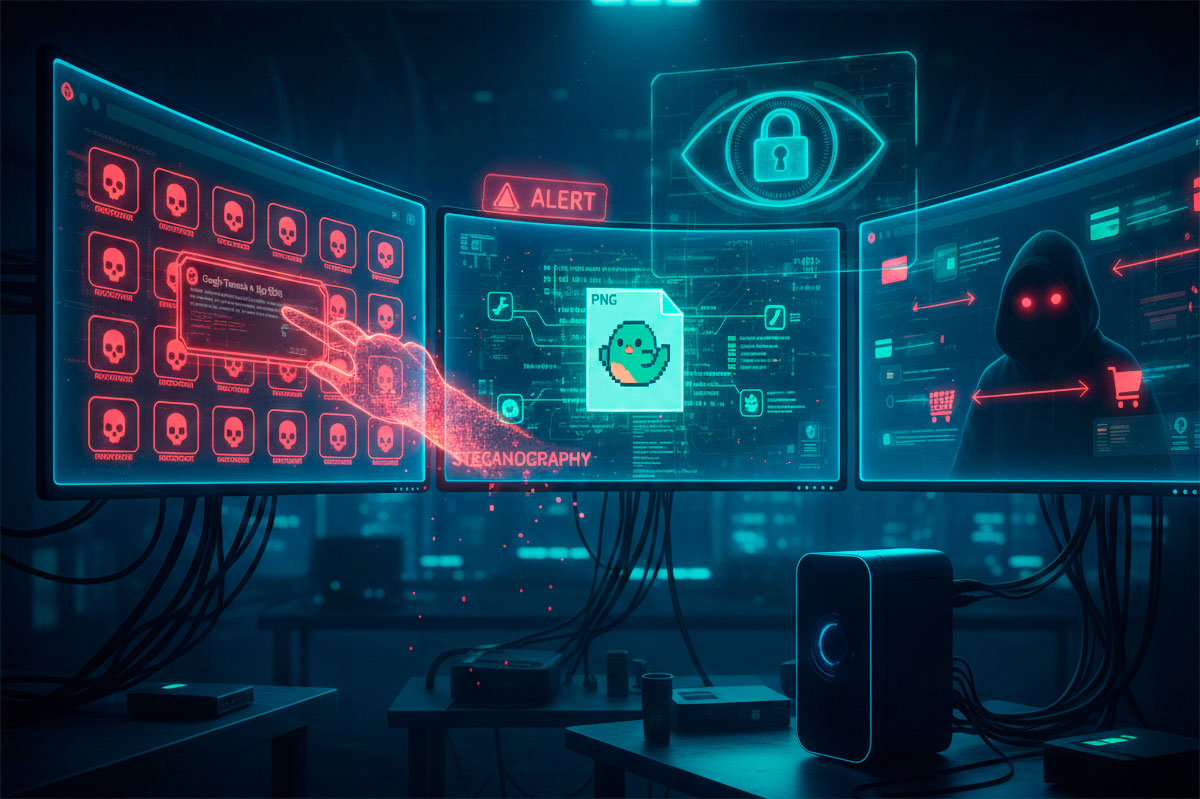
Em 2026, os hackers já não tentam esconder ficheiros .exe suspeitos. Eles usam Esteganografia.
- O que é: Os criminosos escondem o código malicioso em JavaScript dentro do ficheiro de imagem (
.png) do logótipo da própria extensão. - Por que funciona: Para os sistemas de segurança automáticos da Google ou Microsoft, o ficheiro parece apenas uma imagem inofensiva. No entanto, quando a extensão corre, ela “lê” o código escondido na imagem e ativa a espionagem.
3. O que estas extensões estão a fazer no seu PC?
Este não é um ataque de “vândalos”, é um negócio lucrativo para os atacantes:
- Roubo de comissões: Quando faz compras em sites como a Amazon, a extensão altera o link para que a comissão de venda vá para o hacker, e não para o criador de conteúdo original.
- Injeção de Scripts: Elas inserem rastreadores em todas as páginas que visita, monitorizando o que escreve e onde clica.
- Contorno de segurança: O malware consegue remover cabeçalhos de segurança (HTTP) e até ultrapassar CAPTCHAs sozinho, agindo como se fosse você.
4. Como se proteger de extensões em 2026
Mesmo as lojas oficiais têm “pontos cegos”. Siga esta Higiene Digital:
- Menos é mais: Só instale extensões estritamente necessárias. Quanto mais extensões, maior a “superfície de ataque”.
- Verifique as permissões: Se um simples “Tradutor” pede autorização para “Ler e alterar todos os seus dados nos sites que visita”, desconfie. É um sinal de alerta vermelho.
- Cuidado com os clones: Muitos hackers usam nomes quase idênticos a extensões famosas (ex: “AdBlocker” em vez de “uBlock Origin”). Verifique sempre o número de downloads e as avaliações.
Dica de emergência: Se descobriu que tinha uma destas extensões, o seu PC pode ter sido usado para espalhar outros vírus. Siga o nosso guia para distinguir Vírus, Worms e Trojans e garanta que o seu sistema está limpo.