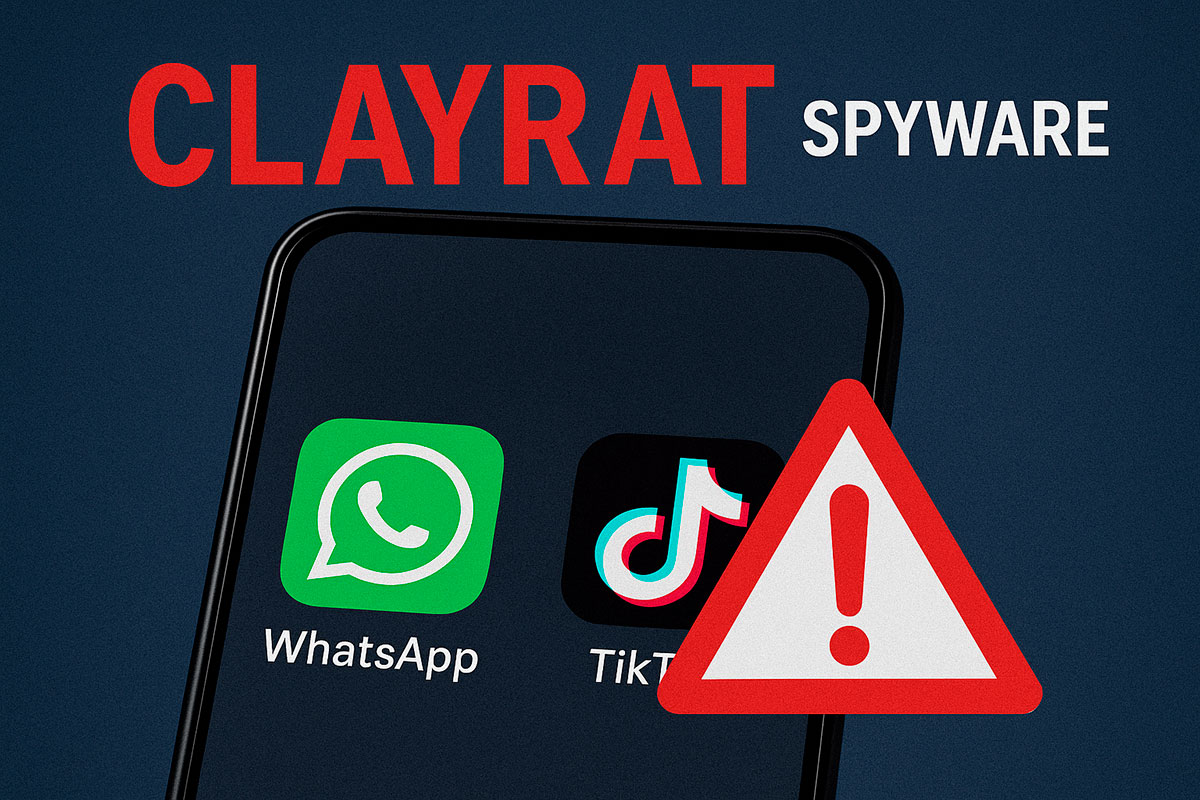
Nos últimos meses, tem vindo a crescer uma nova ameaça no ecossistema Android que está a preocupar especialistas em cibersegurança e utilizadores em todo o mundo. Trata-se de ClayRat, um spyware altamente sofisticado que se apresenta disfarçado de aplicações populares como WhatsApp, TikTok, Google Fotos ou YouTube. O seu objetivo é simples, mas devastador: enganar os utilizadores para obter acesso total ao seu dispositivo e roubar informação pessoal sensível.
Esta campanha maliciosa destaca-se não apenas pela sua eficácia, mas também pela forma engenhosa como combina diferentes técnicas de ataque, incluindo phishing, engenharia social e distribuição através de canais de Telegram. Ao imitar versões falsas de apps conhecidas, o ClayRat consegue infiltrar-se em smartphones Android e operar silenciosamente em segundo plano, recolhendo dados, controlando funcionalidades do dispositivo e propagando-se de forma automática para novas vítimas.
De acordo com um relatório recente da empresa de segurança Zimperium, esta ameaça já afetou milhares de utilizadores e continua a expandir-se rapidamente, tornando-se uma das campanhas de spyware mais perigosas de 2025.
Como o ClayRat atua nos dispositivos Android
Assim que o utilizador instala a aplicação falsa, o malware começa a executar ações em segundo plano sem o conhecimento da vítima. Entre as suas capacidades estão:
- Roubo de SMS, registos de chamadas e notificações;
- Acesso à câmara frontal para tirar fotografias;
- Envio de mensagens e realização de chamadas diretamente a partir do dispositivo infetado;
- Recolha de informação detalhada do sistema e dos contactos.
Segundo o investigador Vishnu Pratapagiri, da Zimperium, o ClayRat é capaz de filtrar mensagens SMS, tirar fotos e até efetuar chamadas, tornando-se uma das ameaças mais agressivas detetadas este ano.
Para aumentar o seu alcance, o malware utiliza uma tática de expansão automática, enviando links maliciosos para todos os contactos da vítima. Desta forma, o spyware multiplica rapidamente o número de dispositivos comprometidos. Nos últimos 90 dias foram identificadas mais de 600 amostras do ClayRat e 50 variantes diferentes, cada uma com métodos de ocultação mais sofisticados para evitar a deteção pelo Android.
Uma cadeia de infeção complexa e enganadora
O ClayRat espalha-se através de sites falsos que imitam as páginas oficiais de aplicações populares. Estes sites redirecionam as vítimas para canais de Telegram controlados pelos atacantes, onde são disponibilizados ficheiros APK com descrições e avaliações falsas que simulam legitimidade.
Alguns desses APKs apresentam-se como versões supostamente “premium”, como “YouTube Plus” ou “WhatsApp Pro”, prometendo funcionalidades exclusivas. No entanto, o que o utilizador instala é um malware disfarçado de atualização.
As versões mais recentes do ClayRat chegam a simular ecrãs de atualização da Google Play Store, escondendo o ficheiro malicioso entre os recursos da aplicação. Esta técnica reduz a desconfiança do utilizador e facilita a instalação, mesmo em dispositivos com Android 13 ou superior, que têm restrições mais rigorosas à instalação de apps externas.
Comunicação e controlo remoto
Depois de instalado, o ClayRat estabelece ligação com um servidor de comando e controlo (C2) através de HTTP padrão. Em seguida, solicita ao utilizador que o defina como aplicação predefinida para SMS, o que lhe concede acesso total a mensagens, notificações e dados privados.
Google reage com reforço do Play Protect
Um porta-voz da Google afirmou recentemente que os dispositivos Android com Google Play Services estão protegidos contra variantes conhecidas do ClayRat, graças ao Play Protect, o sistema de segurança que analisa automaticamente as aplicações e bloqueia comportamentos suspeitos.
Ainda assim, os especialistas alertam que o ClayRat se destaca pela sua sofisticação e persistência, recordando aos utilizadores a importância de:
- Evitar instalar aplicações fora da Play Store;
- Verificar sempre as permissões solicitadas por novas apps;
- Manter o dispositivo e o Play Protect atualizados;
- Desconfiar de versões “Plus” ou “Pro” de apps populares.
Conclusão
O ClayRat é um exemplo claro de como os atacantes estão a aperfeiçoar as suas estratégias para contornar as defesas do Android. Apesar das melhorias no Play Protect, a primeira linha de defesa continua a ser o utilizador. Instalar apenas aplicações oficiais, manter o sistema atualizado e adotar boas práticas de segurança são medidas essenciais para evitar que o seu smartphone se torne a próxima vítima deste perigoso spyware.