A segurança das contas online começa na escolha de credenciais robustas, mas o método de armazenamento dita frequentemente a linha entre a proteção e a vulnerabilidade. A conveniência de registar códigos de acesso em locais de acesso rápido parece inofensiva no dia a dia, contudo, a perda, o roubo ou a intrusão num dispositivo transformam esses atalhos em alvos fáceis para agentes maliciosos.
Abaixo, com o apoio técnico de especialistas em cibersegurança, identificamos os hábitos de registo que deve abandonar imediatamente e as práticas recomendadas para salvaguardar a sua informação digital.
O perigo das pen drives sem criptografia
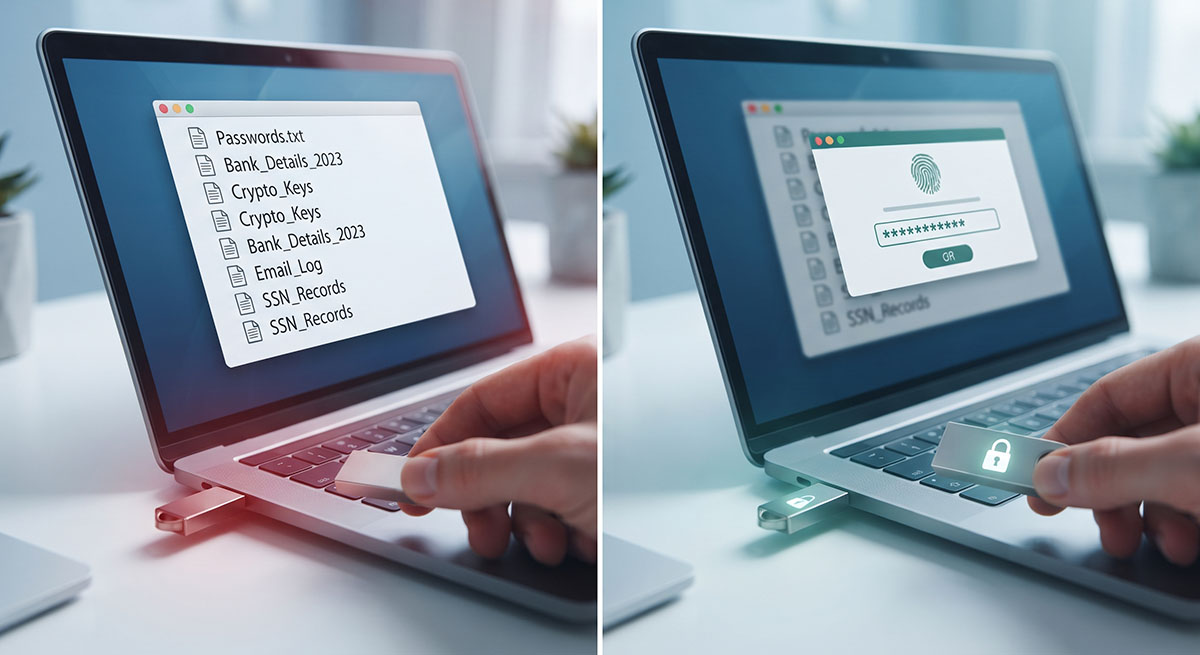
Armazenar listas de credenciais numa unidade USB pode parecer mais seguro do que recorrer a papel, mas a realidade física do suporte expõe o utilizador a riscos consideráveis em caso de extravio. Qualquer indivíduo que ligue uma pen drive não protegida a um computador consegue visualizar o conteúdo armazenado. Se esses ficheiros contêm dados sensíveis de serviços bancários ou plataformas de comércio eletrónico, o acesso torna-se imediato.
A mitigação passa obrigatoriamente pela aplicação de camadas de criptografia no dispositivo de armazenamento, garantindo que o conteúdo permanece ilegível sem a respetiva chave de decifração.
No Windows 10 Pro e 11 Pro, o processo executa-se através do Painel de Controlo, acedendo ao BitLocker Drive Encryption, ativando a ferramenta na unidade respetiva e definindo uma palavra-passe robusta. Nos computadores com macOS, a operação realiza-se no Finder, clicando com o botão direito sobre a unidade na barra lateral, selecionando a opção de encriptação e configurando uma senha de acesso.
Notas desprotegidas no smartphone
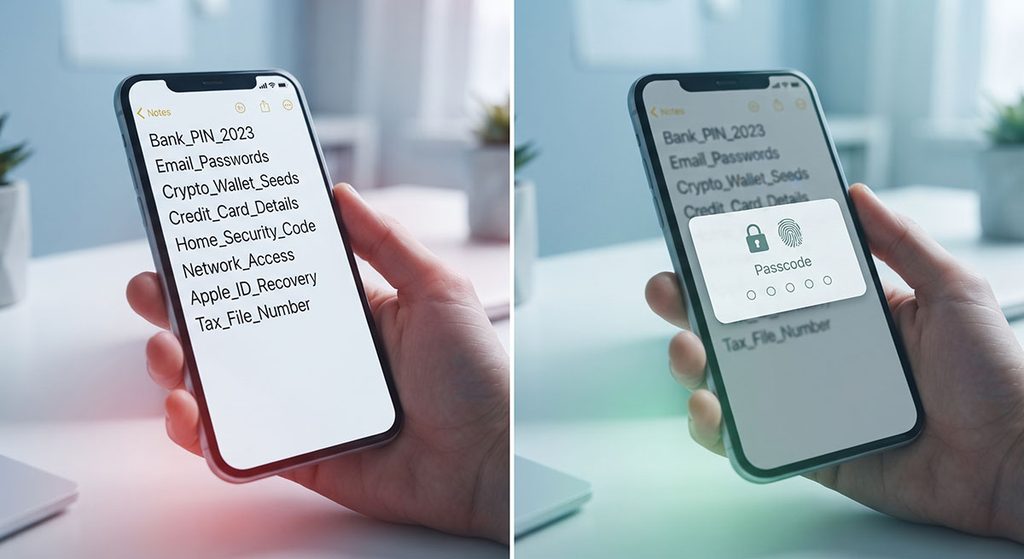
Muitos utilizadores recorrem à aplicação de notas predefinida no telemóvel para registar credenciais por conveniência. Embora sistemas operativos móveis permitam bloquear notas individuais com códigos numéricos ou dados biométricos, estas ferramentas não foram desenhadas para a gestão de acessos.
Se um dispositivo móvel for manobrado por terceiros enquanto desbloqueado, todas as informações não cifradas ficam expostas. Além disso, a sincronização automática entre vários equipamentos significa que uma falha de segurança num único terminal compromete instantaneamente todo o ecossistema digital associado à conta.
No ecosistema Apple, a proteção de notas individuais exige abrir a aplicação, selecionar o menu de opções no canto superior direito, aplicar o bloqueio e autenticar o processo com o código do equipamento ou reconhecimento biométrico.
Pastas particularem partilhadas na nuvem
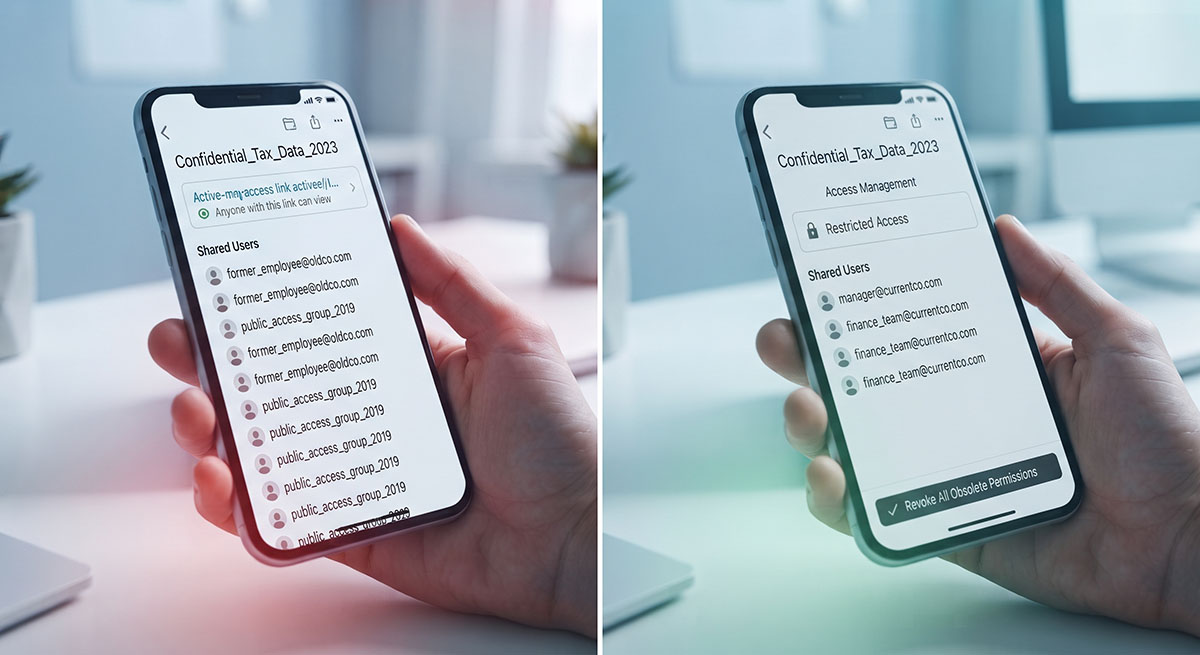
Os serviços de armazenamento remoto facilitam o acesso a documentos a partir de qualquer ponto geográfico, mas a gestão descuidada das permissões abre brechas de segurança significativas ao longo do tempo. Um documento de texto guardado na nuvem pode ser partilhado por lapso com a pessoa errada ou permanecer acessível através de hiperligações antigas cujas permissões nunca foram revogadas.
A auditoria regular das listas de partilha constitui uma medida preventiva indispensável. No Google Drive, a verificação efetua-se consultando os detalhes do ficheiro e acedendo à gestão de acessos. No iCloud Drive e no Microsoft OneDrive, os painéis dedicados à partilha permitem auditar contactos e revogar permissões obsoletas com poucos cliques.
Documentos de texto sem proteção no computador
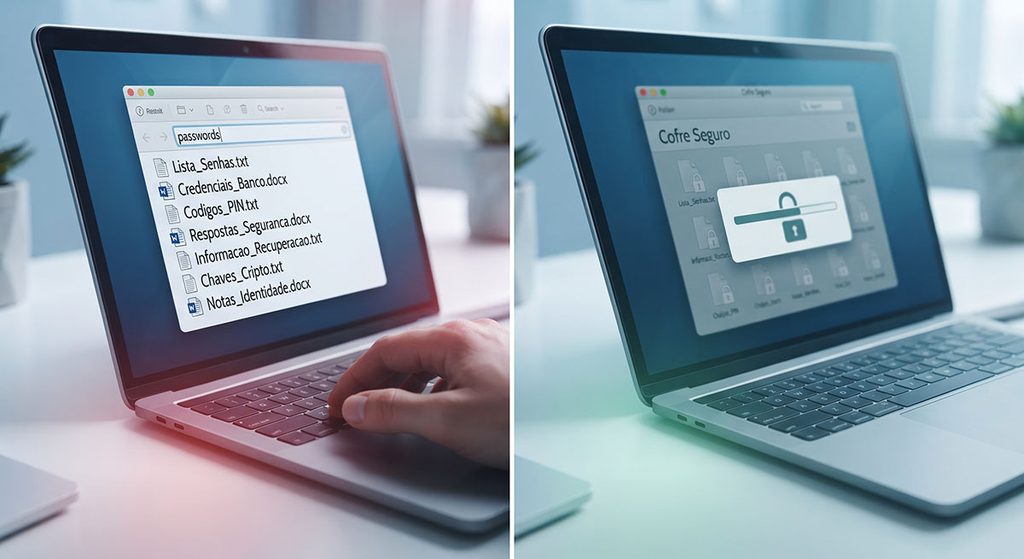
Guardar credenciais em ficheiros de texto simples ou documentos de processamento de palavra no computador parece prático, mas a ausência de encriptação expõe o conteúdo a qualquer intruso. Estes ficheiros são também alvos prioritários de software malicioso ou de pesquisas automatizadas efetuadas por atacantes através dos motores de busca locais do sistema operativo, como o Windows Search ou o Spotlight.
Estes documentos acumulam frequentemente dados complementares, como respostas a perguntas de segurança, códigos PIN e números de recuperação, fornecendo aos atacantes informação suficiente para clonar a identidade digital da vítima.
O risco de deixar o portátil desbloqueado
Basta afastar-se do computador durante alguns instantes para que qualquer pessoa presente no espaço físico consiga consultar ou copiar informação sensível. A adoção do hábito de bloquear o ecrã sempre que se abandona o posto de trabalho representa uma das barreiras mais simples e eficazes contra o acesso físico indevido.
Nos sistemas Windows, a configuração do bloqueio automático ajusta-se nas opções de sessão e energia, enquanto o atalho rápido Windows + L permite trancar o sistema instantaneamente. Nos computadores Apple, o comportamento define-se nas definições do ecrã bloqueado, complementado pelo atalho Control + Command + Q.
Contas de correio eletrónico comprometidas
Enviar mensagens para a própria caixa de correio com dados de acesso constitui um erro crítico, uma vez que o email permanece como um dos principais alvos de ataques informáticos. Um atacante que obtenha controlo sobre uma conta de correio consegue não só ler as credenciais armazenadas nas mensagens enviadas, como utilizá-las para solicitar a recuperação de passwords noutros serviços essenciais.
A limpeza periódica da caixa de entrada e a eliminação definitiva de mensagens contendo dados confidenciais reduzem drasticamente a superfície de ataque disponível.
A alternativa dos gestores de palavras-passe
Memorizar dezenas de credenciais complexas e únicas revela-se impraticável para a maioria dos utilizadores, tornando o recurso a um gestor dedicado a solução mais segura. Estas ferramentas armazenam a informação num cofre digital cifrado, protegido por uma única palavra-passe mestra, gerando e preenchendo automaticamente dados complexos em cada plataforma.
Muitas suítes de segurança e antivírus já incluem esta funcionalidade integrada, embora se deva acautelar a portabilidade dos dados caso decida alterar de fornecedor de segurança no futuro.